








使用 tcpdump 抓取 tcp 三次握手和四次挥手过程,核心在于利用其内置的 -w 或 -v 参数配合状态过滤,但最直观且无需复杂脚本的方法是直接捕获特定端口的流量并观察标志位。具体做法是运行 tcpdump -i any port 80 -vv(以 http 为例),在终端输出中查找带有 s (syn)、a (ack) 和 f (fin) 标志的组合。若需自动化解析,可结合 grep 筛选包含 s 或 f 的行,从而清晰分离出连接建立与断开的关键步骤。
如何识别 TCP 三次握手的标志位序列
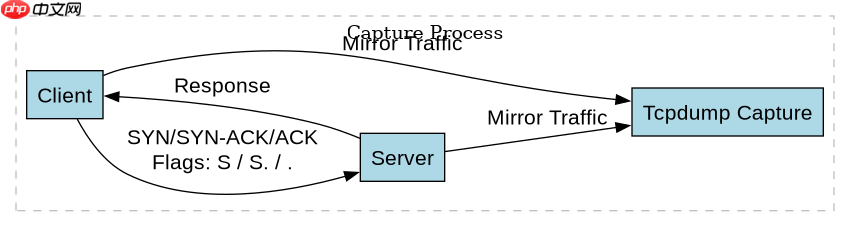
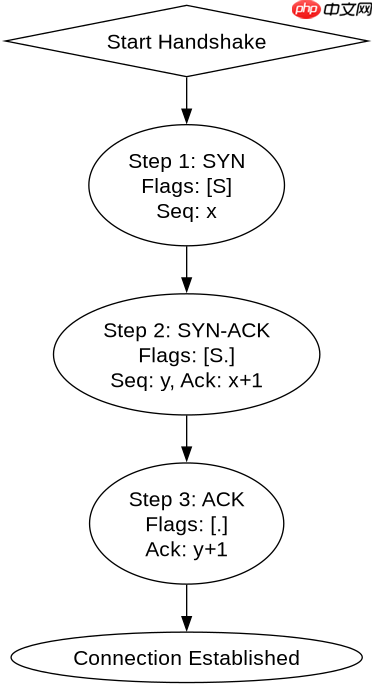
TCP 三次握手通过特定的标志位组合来确认连接建立。在 tcpdump 的输出中,第一次握手由客户端发送 SYN 包,表现为 S;第二次握手由服务器回复 SYN-ACK,表现为 S.;第三次握手由客户端发送 ACK,表现为 .。要准确识别这一过程,需要关注源端口、目的端口以及 IP 地址的对应关系,确保这三个包属于同一个会话。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
tcpdump -i eth0 host 192.168.1.100 and port 80 -vv
# 预期输出示例:
# 10:00:01.123456 IP (tos 0x0, ttl 64, id 12345, offset 0, flags [DF], proto TCP (6), length 60)
#     192.168.1.100.54321 > 192.168.1.1: Flags [S], seq 1000, ack 0, win 65535, options [mss 1460,sackOK,TS val 12345 ecr 0], length 0
# 10:00:01.123789 IP (tos 0x0, ttl 64, id 67890, offset 0, flags [DF], proto TCP (6), length 60)
#     192.168.1.1.80 > 192.168.1.100.54321: Flags [S.], seq 5000, ack 1001, win 65535, options [mss 1460,sackOK,TS val 67890 ecr 12345], length 0
# 10:00:01.124000 IP (tos 0x0, ttl 64, id 11111, offset 0, flags [DF], proto TCP (6), length 52)
#     192.168.1.100.54321 > 192.168.1.1: Flags [.], ack 1001, win 65535, options [nop,nop,TS val 12346 ecr 67890], length 0
如何区分 TCP 四次挥手的各个阶段
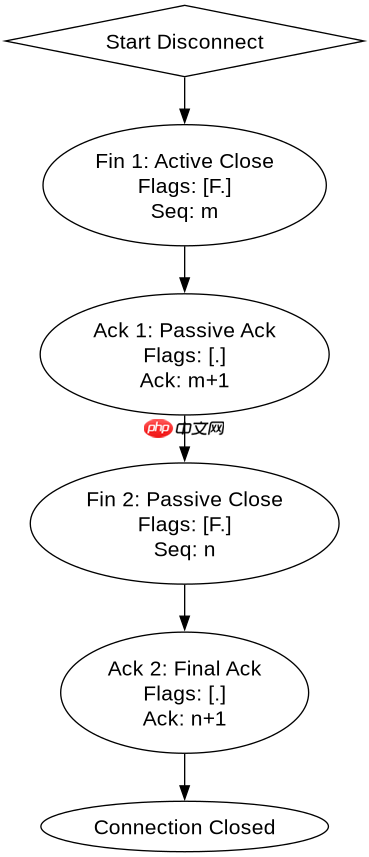
TCP 四次挥手比握手更复杂,因为它是全双工的,双方都需要独立关闭连接。在抓包时,你会看到两个独立的 FIN 序列。第一阶段是主动关闭方发送 FIN,标记为 F;被动关闭方回复 ACK,标记为 .。随后,被动关闭方也发送自己的 FIN,标记为 F;最后主动关闭方回复 ACK,标记为 .。关键在于观察时间戳和序列号的变化,以及谁先发起 F 标志。
# 假设之前的连接已建立,现在执行以下命令观察挥手
# 在另一个终端触发连接断开,或在 tcpdump 中持续监听
# 预期输出示例(接续上面的会话):
# 10:05:00.000000 IP ... 192.168.1.100.54321 > 192.168.1.1.80: Flags [F.], seq 1001, ack 1001, win 65535, options [nop,nop,TS val 12347 ecr 67890], length 0
# 10:05:00.000100 IP ... 192.168.1.1.80 > 192.168.1.100.54321: Flags [.], ack 1002, win 65535, options [nop,nop,TS val 67891 ecr 12347], length 0
# 10:05:00.000200 IP ... 192.168.1.1.80 > 192.168.1.100.54321: Flags [F.], seq 1001, ack 1002, win 65535, options [nop,nop,TS val 67892 ecr 12347], length 0
# 10:05:00.000300 IP ... 192.168.1.100.54321 > 192.168.1.1.80: Flags [.], ack 1002, win 65535, options [nop,nop,TS val 12348 ecr 67892], length 0
当抓包结果中出现 RST 标志时意味着什么
如果在预期的握手或挥手过程中看到了 RST (Reset) 标志,说明连接被异常终止。这通常发生在端口未监听、连接超时或网络中间设备(如防火墙)丢弃了数据包后回复 ICMP 不可达时。例如,如果客户端发送 SYN 后收到 RST,表示服务器拒绝连接;如果在挥手过程中出现 RST,则连接立即中断,剩余数据可能丢失。排查此类问题时,应检查服务端服务是否启动,以及防火墙规则是否允许该端口的通信。




















