








在 linux 系统中检查端口是否被进程监听,最直接的方法是使用 ss 或 netstat 命令查看当前网络连接状态。通过指定端口号并过滤监听状态,可以获取对应的进程 id (pid) 和程序名称,从而确认资源占用情况。
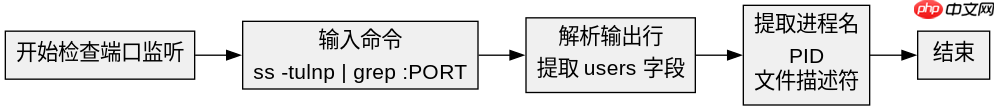
如何查找特定端口的监听进程
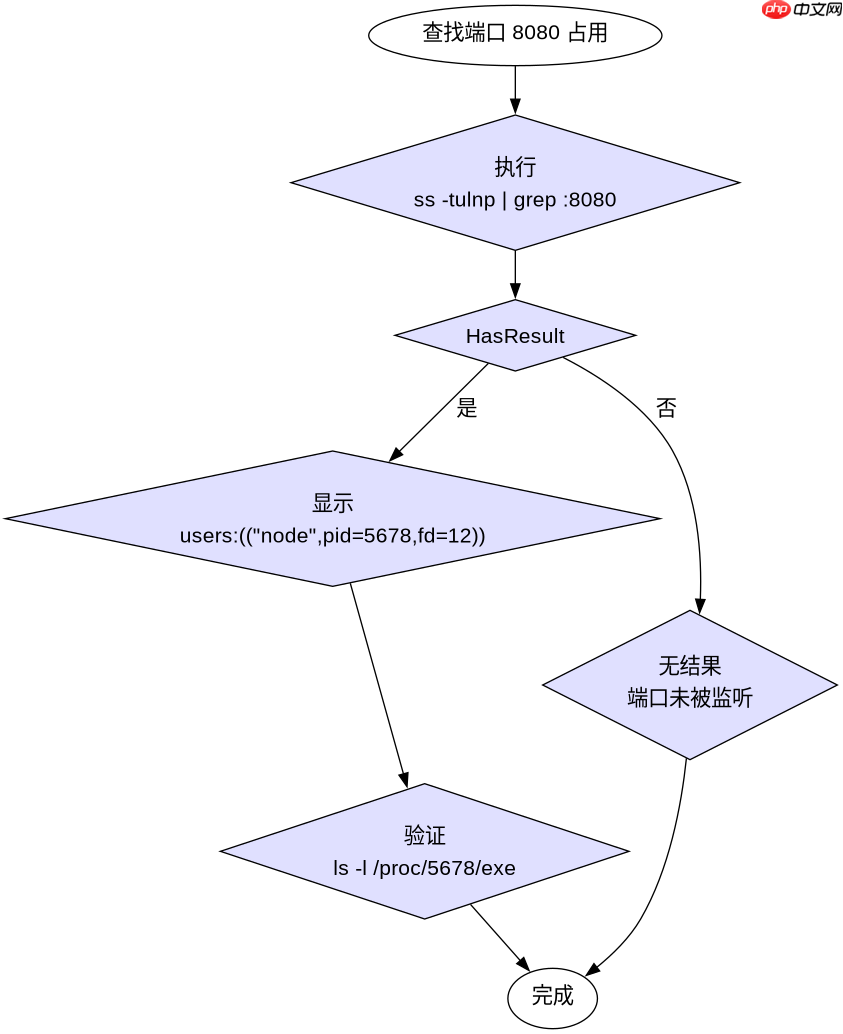
要查找特定端口(例如 8080)的监听进程,可以使用 ss -tulnp | grep :8080 命令。该命令中 -t 表示 TCP,-u 表示 UDP,-l 表示监听状态,-n 表示不解析服务名,-p 显示进程信息。执行后若返回结果,最后一列会显示类似 users:(("nginx",pid=1234,fd=6)) 的信息,其中包含进程名、PID 和文件描述符。
sudo ss -tulnp | grep ':8080'
预期输出示例:
tcp LISTEN 0 511 0.0.0.0:8080 0.0.0.0:* users:(("node",pid=5678,fd=12))
如果希望进一步验证该 PID 对应的具体程序路径,可以使用 ls -l /proc/5678/exe 查看符号链接指向的实际二进制文件。这种方法适用于所有基于 procfs 的现代 Linux 发行版。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何排查端口冲突或未知占用
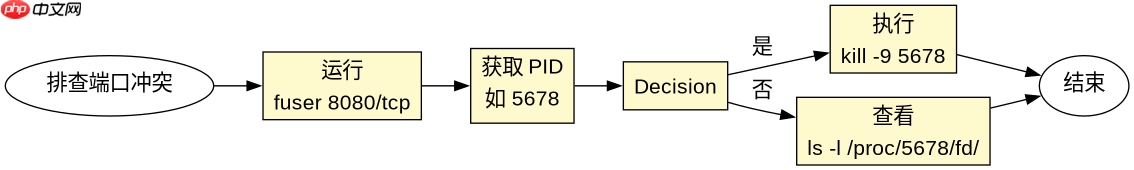
当怀疑某个端口被意外占用时,可以先使用 fuser 8080/tcp 快速列出占用该端口的所有 PID。如果 fuser 未安装,可回退到 netstat -tulnp | grep :8080。注意 netstat 属于 net-tools 包,在新系统中可能默认未安装,而 ss 属于 iproute2 包,通常预装。
sudo fuser 8080/tcp
预期输出示例:
8080/tcp: 5678
若需终止占用进程,可使用 kill -9 5678。但建议先确认进程重要性,避免误杀关键服务。对于需要频繁检查的场景,可编写脚本循环调用 ss 并记录日志,便于追踪端口变化历史。
基于 ss 命令输出中用户字段的具体问题
在 ss -tulnp的输出中,users 字段格式为 (("进程名",pid=PID,fd=FD))。其中 fd 代表进程打开该套接字时使用的文件描述符编号。该值可用于进一步分析进程的文件句柄使用情况,例如通过 ls -l /proc/PID/fd/ 查看对应 fd 指向的具体 socket 地址。这一细节有助于调试多端口监听或连接泄漏问题。




















