








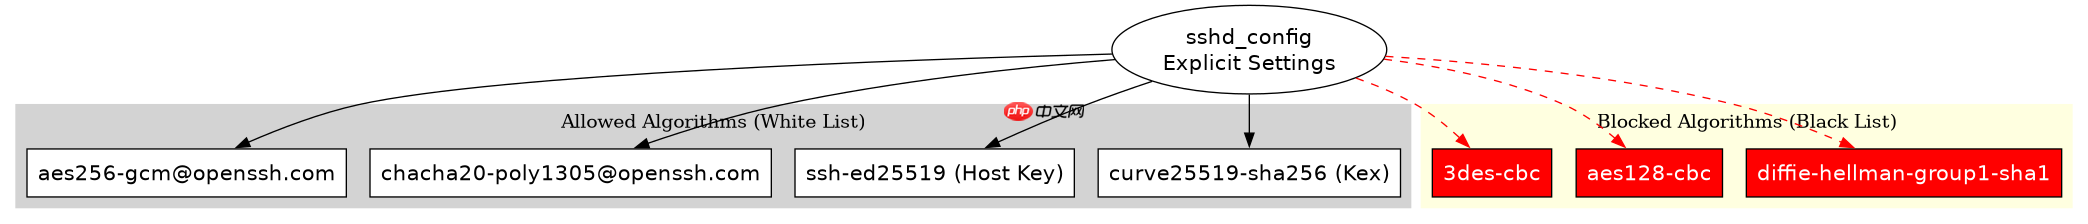
在 linux 系统中禁用不安全的 ssh 加密算法,最直接有效的方法是修改 /etc/ssh/sshd_config 配置文件,通过显式指定 ciphers、macs 和 kexalgorithms 参数来白名单化安全算法,从而隐式拒绝所有未列出的旧算法。修改完成后重启 sshd 服务即可生效。此操作会立即切断使用弱加密(如 aes128-cbc、3des-cbc)或弱密钥交换(如 diffie-hellman-group1-sha1)的客户端连接。
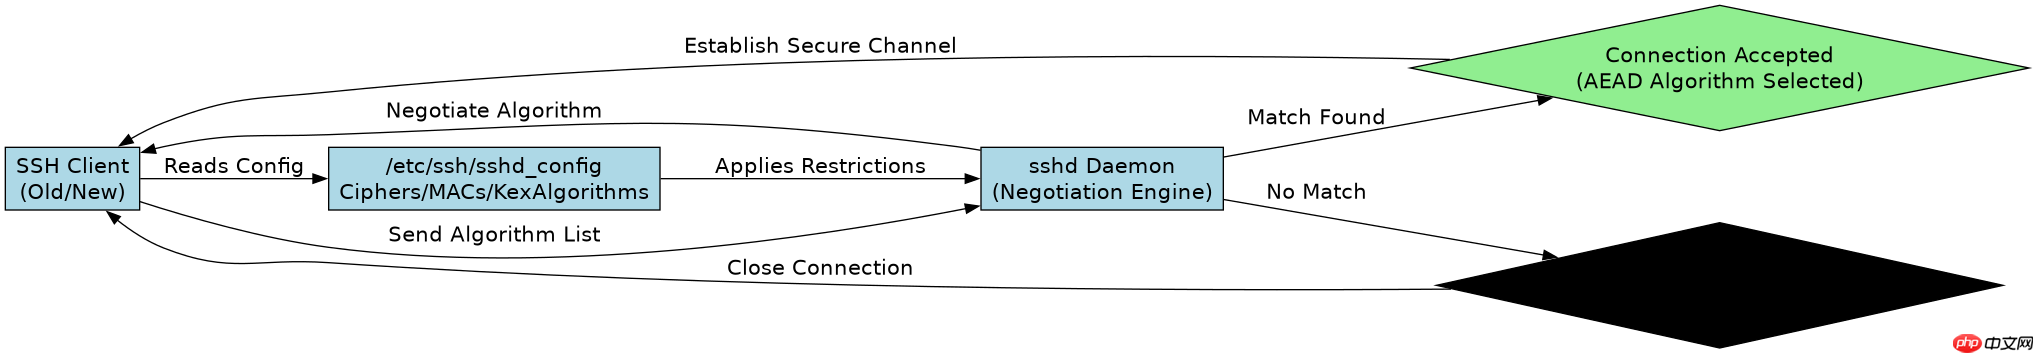
如何配置 sshd_config 以强制使用 AES-GCM 和 ChaCha20-Poly1305
要强制服务器仅使用现代认证加密(AEAD)算法,需在 sshd_config 中设置 Ciphers 为 aes256-gcm@openssh.com,chacha20-poly1305@openssh.com,并相应调整 MACs 和 KexAlgorithms。这种配置能确保所有数据传输都经过完整性校验和加密,彻底消除 CBC 模式下的填充预言攻击风险。配置后,只有支持这些算法的较新 SSH 客户端才能成功建立连接。
# /etc/ssh/sshd_config
# 仅允许最安全的 AEAD 加密算法
Ciphers aes256-gcm@openssh.com,chacha20-poly1305@openssh.com

# 仅允许与 AEAD 配套的 MAC(虽然 AEAD 通常内置完整性,但部分实现仍需声明)
MACs hmac-sha2-512-etm@openssh.com,hmac-sha2-256-etm@openssh.com

# 仅允许基于 ECDH 或 Curve25519 的密钥交换
KexAlgorithms curve25519-sha256,curve25519-sha256@libssh.org,ecc-sha2-nistp256-sha256,ecc-sha2-list256-sha256

# 禁用主机密钥中的弱算法
HostKeyAlgorithms ssh-ed25519,rsa-sha2-512,rsa-sha2-256
上述配置写入文件后,执行 systemctl restart sshd 使更改生效。此时若尝试使用旧版客户端(如 OpenSSH 7.4 之前版本)连接,将因无法协商出共同支持的算法而报错断开。建议先在测试环境验证,或通过 ssh -o Ciphers=aes256-gcm@openssh.com user@host 手动指定算法进行测试,确保管理通道不受影响。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何验证当前 SSH 服务器已禁用 DES 和 3DES 等弱算法
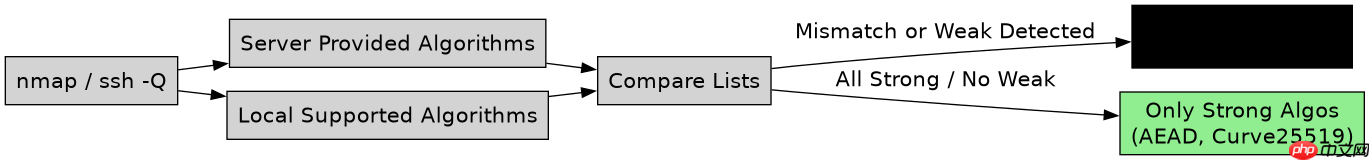
验证 SSH 服务器是否已正确禁用弱算法,可使用 nmap 的 ssh2-enum-algos.nse 脚本或 ssh -Q cipher 命令对比本地支持与服务端实际提供的算法列表。重点检查服务端是否不再响应 3des-cbc、blowfish-cbc、arcfour 等已知不安全算法。若服务端配置正确,这些弱算法将不会出现在协商列表中,从而防止降级攻击。
# 使用 nmap 扫描目标 SSH 服务器的算法支持情况
nmap --script ssh2-enum-algos -p 22 <target_ip>

# 或使用 ssh 客户端查询本地支持的算法(用于对比)
ssh -Q cipher
ssh -Q mac
ssh -Q kex
运行 nmap 脚本后,观察输出结果中的 ciphers、macs 和 kex_algorithms 字段。如果列表中仍包含 3des-cbc 或 diffie-hellman-group1-sha1,则说明配置未生效或存在覆盖规则。应再次检查 sshd_config 中是否有其他 Include 指令或默认值覆盖了自定义设置。确认弱算法消失后,即表示禁用成功。
当客户端不支持新算法时 SSH 连接失败的具体原因是什么
当客户端不支持服务端配置的强算法时,SSH 连接会在密钥交换阶段失败,返回 No matching key exchange method found. Their offer: ... 或 No matching cipher found. Their offer: ... 错误。这是因为 SSH 协议要求双方必须就至少一种算法达成一致,若服务端只列出强算法而客户端仅支持弱算法,则协商必然失败。此时需升级客户端软件或临时放宽服务端配置以兼容旧设备,但后者会降低安全性。




















