








如何配置密码历史防止重用
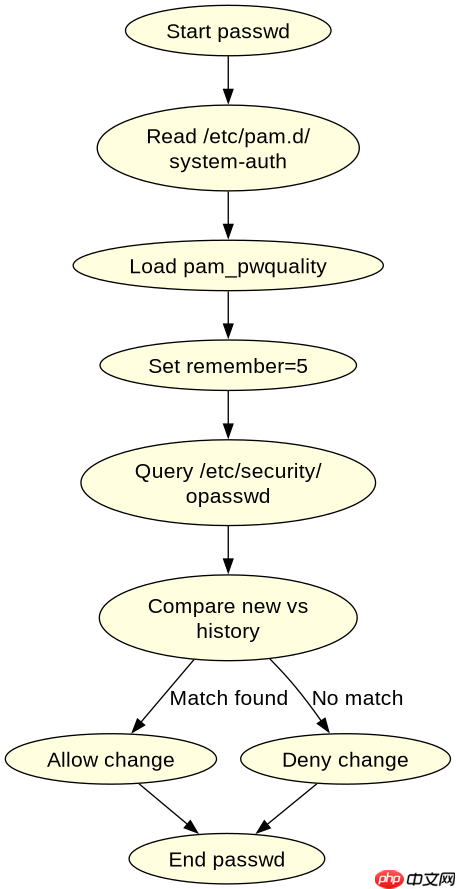
在 linux 系统中,通过修改 /etc/pam.d/system-auth 或 /etc/pam.d/password-auth 文件中的 pam_pwquality 模块参数来设置密码历史。使用 remember=5 参数可以强制系统在用户修改密码时检查最近 5 次使用的密码,若与新密码相同则拒绝更新。

配置文件的具体位置与生效机制
密码策略的核心配置位于 PAM(Pluggable Authentication Modules)配置文件中,通常涉及 /etc/pam.d/system-auth 和 /etc/pam.d/password-auth。当用户执行 passwd 命令时,PAM 栈会调用 pam_pwquality 模块,该模块读取 remember 参数并查询 /etc/security/opasswd 文件以验证历史密码。
# /etc/pam.d/system-auth
auth       required     pam_env.so
auth       sufficient   pam_unix.so nullok try_first_pass
auth       requisite    pam_succeed_if.so uid >= 1000 quiet_success
auth       required     pam_deny.so

account    required     pam_unix.so
account    sufficient   pam_localuser.so
account    sufficient   pam_succeed_if.so uid < 1000 quiet
account    required     pam_permit.so

password   requisite    pam_pwquality.so retry=3 minlen=8 lcredit=-1 ucredit=-1 ocredit=-1 dcredit=-1 remember=5
password   sufficient   pam_unix.so sha512 shadow nullok try_first_pass use_authtok
password   required     pam_deny.so
上述配置中,password 行定义了密码修改时的策略。pam_pwquality.so 负责强度检查和历史记录比对,remember=5 是关键参数。如果用户尝试使用最近 5 次内用过的密码,pam_pwquality 将返回错误,阻止密码更改。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
opasswd 文件的权限与安全影响
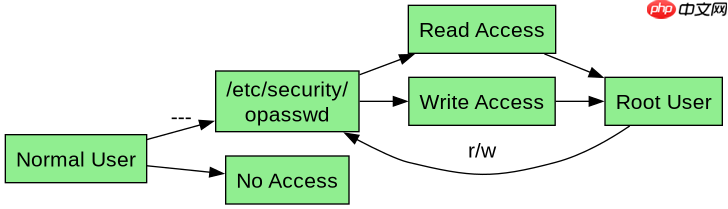
密码历史记录存储在 /etc/security/opasswd 文件中。该文件必须严格限制访问权限,仅允许 root 用户读写,以防止未授权用户查看或篡改密码历史。如果权限设置不当,可能导致安全漏洞,例如攻击者通过读取该文件推断用户密码习惯。
# 检查 opasswd 文件权限
ls -l /etc/security/opasswd
# 预期输出:-rw-------. 1 root root ... /etc/security/opasswd

# 如果权限不正确,修复为 600
chmod 600 /etc/security/opasswd
chown root:root /etc/security/opasswd
确保 /etc/security/opasswd 的权限为 600(即所有者可读写,无其他权限),并且属于 root 用户。这是保障密码历史功能有效性的基础安全措施。若权限过宽,如 644,普通用户可能读取该文件,从而获取部分密码历史信息,降低安全性。




















