








通过配置 /etc/ssh/sshd_config 中的 maxsessions 和 maxstartups 参数,并配合公钥认证机制,可以实现 ssh 密钥登录及并发限制。将 passwordauthentication 设为 no 强制使用密钥,设置 maxstartups 控制未认证连接队列,设置 maxsessions 限制单个已认证连接的子进程数。

如何配置 SSH 服务器仅允许密钥认证
在 /etc/ssh/sshd_config 中禁用密码认证并启用公钥验证即可实现。需要确保 PubkeyAuthentication yes 且 PasswordAuthentication no,同时重启 sshd 服务生效。客户端需持有对应的私钥并使用 -i 参数指定路径。
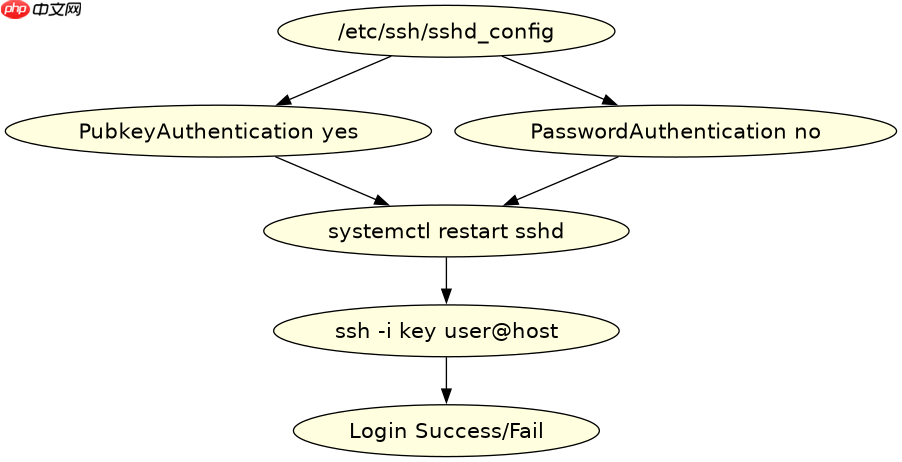
# /etc/ssh/sshd_config
PubkeyAuthentication yes
PasswordAuthentication no
ChallengeResponseAuthentication no
UsePAM yes

# 重启服务
systemctl restart sshd
上述配置生效后,任何尝试使用密码登录的请求将被直接拒绝。客户端命令示例为 ssh -i ~/.ssh/id_rsa user@host。若私钥权限不正确(如非 600),SSH 客户端会报错拒绝加载。服务端日志 /var/log/auth.log 会记录认证成功或失败的详细信息。
如何限制 SSH 的并发连接与未认证队列
通过调整 MaxStartups 和 MaxSessions 两个核心参数来实施限制。MaxStartups 控制的是“未认证”状态的并发连接数,防止暴力破解或连接洪水;MaxSessions 控制的是“已认证”后每个 TCP 连接上可打开的子会话数(如 SFTP、端口转发)。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。

# /etc/ssh/sshd_config
# 格式: start:rate:full
# 当未认证连接超过 10 个时,开始以 50% 概率丢弃新连接
# 当达到 50 个时,100% 丢弃
MaxStartups 10:50:50

# 每个 TCP 连接最多允许 10 个子会话
MaxSessions 10
MaxStartups 的默认值通常为 10:30:60。修改后需重载配置:systemctl reload sshd。该参数仅影响尚未完成认证的握手阶段。一旦认证完成,连接进入活跃状态,此时受 MaxSessions 约束。若用户试图在一个 SSH 连接中开启过多 SFTP 通道或 X11 转发,超出 MaxSessions 限制的操作将被拒绝。
MaxSessions 对单个 SSH 连接的影响是什么
MaxSessions 决定了在同一个 TCP 连接建立后,服务端允许创建的逻辑子通道数量。这包括 SFTP 子系统、远程端口转发、本地端口转发以及 X11 显示转发等。如果设置为 1,则除了主 shell 会话外,无法再打开任何其他类型的转发或子系统通道。
例如,若 MaxSessions 5,用户可以在一个 SSH 连接中同时运行:1 个交互式 Shell + 2 个 SFTP 传输 + 1 个本地端口转发 + 1 个远程端口转发。一旦尝试打开第 6 个子通道,服务端将返回错误并关闭该请求。此限制有助于防止资源耗尽攻击,因为每个子通道都会占用一定的内存和文件描述符。对于仅需普通终端访问的场景,保持默认值或较低值(如 10)通常足够;对于需要大量并行数据传输的场景,可适当调高,但需注意系统整体负载。




















