








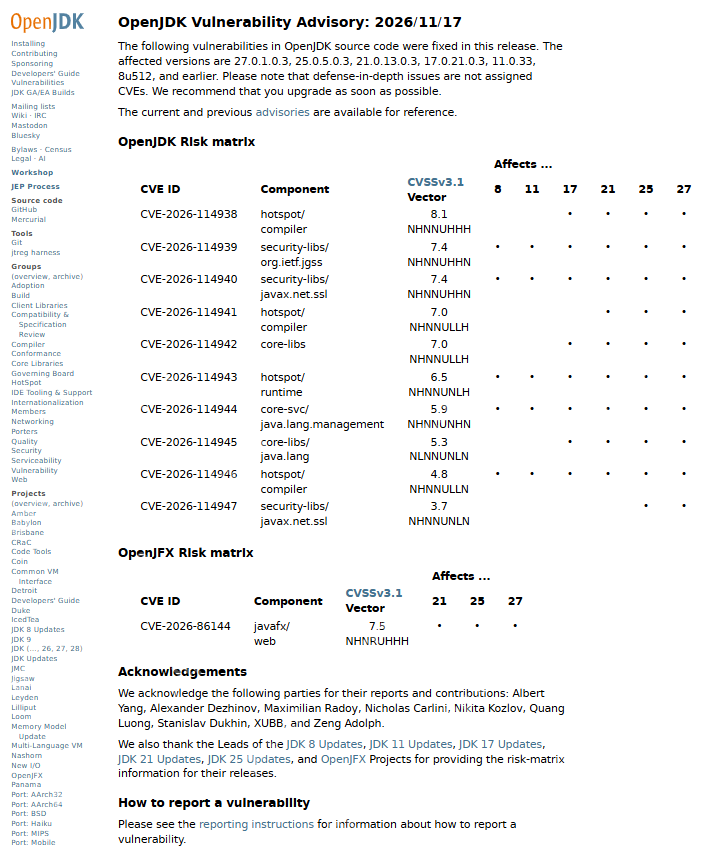
需升级至Java 17.0.21.1或21.0.13.1修复版以消除CVE-2026-114938远程代码执行风险,仅影响x86_64架构且满足特定版本范围及AVX-512 VBMI支持的环境。
你需要在生产环境中将 Java 17 或 Java 21 运行时升级到官方修复版本(17.0.21.1 或 21.0.13.1),以彻底消除 CVE-2026-114938(Java4Shell)堆越界写漏洞带来的远程代码执行风险,该漏洞已在 Keycloak、Jira、Jenkins 等多个主流产品中验证可预认证利用。
确认当前 JDK 版本与架构
在目标服务器上执行:java -version 和 uname -m,确认输出中同时满足:① 版本号落在 17.0.6 ≤ x ≤ 17.0.21.0.3 或 21.0.0 ≤ x ≤ 21.0.13.0.3 范围内;② 架构为 x86_64;③ CPU 支持 AVX-512 VBMI(可通过 grep avx512 /proc/cpuinfo | grep -E "(vbmi|avx512f|avx512bw)" 验证)。三者缺一不可,否则无需升级此补丁。
注意:JDK 8、JDK 11、ARM64 服务器(如鲲鹏、Graviton)不在此漏洞影响范围内,强行升级无意义。
下载并验证修复版 JDK
前往对应发行版官网下载指定修复版本:
• OpenJDK Temurin:访问 https://www.php.cn/link/d02505b02ba35ec882c23008023343f9 → 找到 17.0.21.1+1(或 21.0.13.1+1)→ 下载 x86_64 架构的 tar.gz 包;
• Amazon Corretto:访问 Corretto 17 下载页 → 选择 17.0.21.1.1;
• Oracle JDK:登录 My Oracle Support → 搜索 Patch 37821234(17.0.21.1)或 37821235(21.0.13.1)→ 下载对应平台的 .tar.gz 或 .exe;
下载完成后,用 SHA256 校验和比对官网公布的哈希值,校验失败必须丢弃重下,避免中间人篡改。
停服→替换→重启三步操作
第一步:停止所有依赖旧 JDK 的 Java 进程,包括 Spring Boot 应用、Tomcat、Kafka Broker 等。使用 ps aux | grep java + kill -15 安全终止,确保无残留进程。
第二步:解压新 JDK 到独立路径(例如 /opt/jdk-17.0.21.1),不要覆盖原安装目录;修改应用启动脚本(如 start.sh 或 systemd service 文件),将 JAVA_HOME 指向新路径,并更新 PATH 中的 java 二进制位置。
第三步:启动应用,立即执行 ps aux | grep java | grep -E "(17.0.21.1|21.0.13.1)" 确认进程已加载新版;再调用 java -version 输出应精确匹配修复版本号,末尾不能带 +xx 以外的构建标识(如 +1 可接受,-LTS 或 -perf 不代表已修复)。
验证漏洞是否真正修复
方法一(推荐):运行官方 PoC 验证程序(由 Oracle 或 Eclipse Adoptium 提供的 Java4Shell-Verify.jar),传入参数 --test-base64 "AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA==",返回 SAFE 表示修复成功;若抛出 java.lang.IllegalArgumentException 且 JVM 未崩溃,也属有效防护。
方法二:在应用日志中搜索关键词 Base64Decoder 和 AVX-512,修复后 JVM 启动日志不应出现 Using AVX-512 VBMI intrinsic for Base64 字样——这是最直接的底层路径禁用信号。
方法三:对暴露 Base64 解码入口的服务(如 JWT 解析接口、文件上传端点)发起畸形请求(64×A+"="),观察响应状态码是否为 400/500 且服务进程保持存活;若发生 JVM crash 或内存异常日志,则说明未生效。


















