








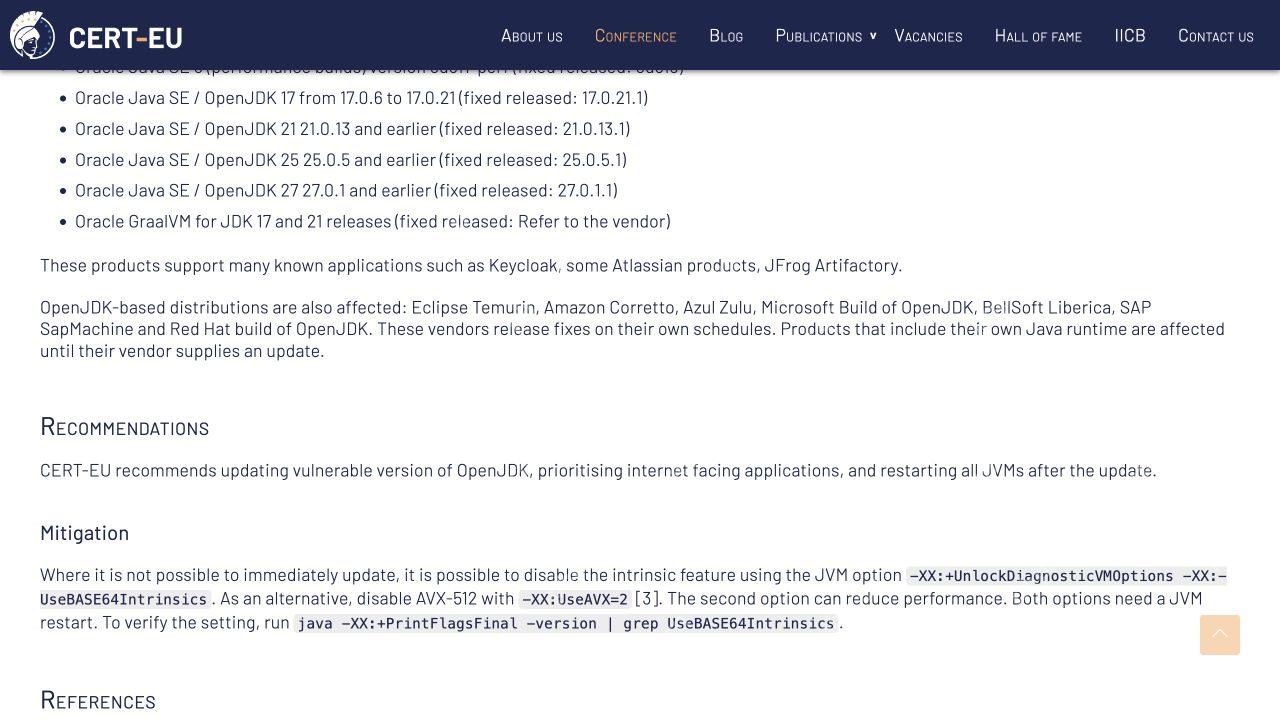
java4shell 暂时无法完成升级时,可以先关闭受影响的 base64 intrinsic 路径,降低 cve-2026-114938 的相关风险。cert-eu 给出的方式是使用 jvm 启动参数,并重启对应进程。缓解只改变运行路径,不会安装补丁,也不能替代正式安全更新。
这项操作的难点不在参数本身,而在参数是否到达真正接收业务请求的 JVM。下面按识别实例、试验启动、持久配置、重启验收和补丁后清理展开。命令中的 JDK 路径、服务账号及 PID 按实际环境替换。
先确认处理的是哪个 JVM,别给错程序加参数
列出服务、后台任务、容器和产品内置运行时,定位每个进程的供应商及路径。Linux 还应核对实际实例的架构和可见 CPU 能力;查看结果只用于风险筛选,不能单靠 CPU 型号证明应用已经安全。
uname -m
lscpu | rg -i 'Architecture|Model name|Flags'
rg -o 'avx512f|avx512bw|avx512vbmi|bmi2' /proc/cpuinfo | sort -u

# 按实际服务核对配置与启动路径
systemctl cat YOUR_SERVICE
systemctl show YOUR_SERVICE -p MainPID -p ExecStart
容器中看到的是该运行环境可见的 CPU 能力。节点迁移、虚拟化配置变化和扩容都可能改变条件。不要为规避此次问题临时修改整个平台的 CPU 暴露策略而跳过业务测试。
立即学习“Java免费学习笔记(深入)”;
优先评估关闭 Base64 intrinsic
在对应 JDK 上先做启动兼容检查,确认参数被接受,并打印最终设置。部分构建需要先解锁诊断选项,下面采用带解锁项的写法。不要添加 IgnoreUnrecognizedVMOptions 来掩盖“不认识参数”的错误。
/path/to/JDK/bin/java \
  -XX:+UnlockDiagnosticVMOptions \
  -XX:-UseBASE64Intrinsics \
  -XX:+PrintFlagsFinal -version 2>&1 |
  rg 'UseBASE64Intrinsics|version'
输出中的 UseBASE64Intrinsics 应为 false。这个命令新启动的是一个检查进程,证明该构建接受这组参数,不能证明已有生产 JVM 已改变。确认通过后,再把参数加到实际应用的 JVM 启动位置。
# 适用于直接 java -jar 启动的示例,放在 -jar 之前
/path/to/JDK/bin/java \
  -XX:+UnlockDiagnosticVMOptions \
  -XX:-UseBASE64Intrinsics \
  -jar /path/to/YOUR_APP.jar
将参数写在 -jar 或主类之后,可能被当作应用参数而不是 JVM 参数。产品提供专用 JVM 参数文件时,应按该产品文档配置;不要直接在脚本末尾追加后就认定已经生效。
systemd、Windows 和容器分别写到哪里?
systemd 可使用现有服务支持的参数文件、EnvironmentFile 或经过审查的 drop-in。若采用 JAVA_TOOL_OPTIONS,先检查该变量已有内容并合并,不能覆盖其中的 Agent、内存或其他业务必需选项。
# systemd drop-in 示例;仅在已确认不会覆盖现有值时使用
[Service]
Environment="JAVA_TOOL_OPTIONS=-XX:+UnlockDiagnosticVMOptions -XX:-UseBASE64Intrinsics"
若已有 JAVA_TOOL_OPTIONS,应在原值中保留现有选项并追加缓解项。编辑后按变更流程 daemon-reload,并在摘流量后重启目标服务。用户终端 export 的变量,通常不会自动传给由服务管理器启动的既有进程。
Windows 服务在包装器或产品专用配置中加入 JVM 参数,再重启相关服务。桌面命令行设置环境变量,不会直接改变已启动的 Windows 服务。容器应修改真实工作负载定义或入口脚本,并重新创建实例,而不是只在一次 docker exec 会话中 export。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
UseAVX=2 可以替代吗?
CERT-EU 还提供 -XX:UseAVX=2 作为替代缓解方向,用于避免相应 AVX-512 路径。它影响面更广,应评估向量计算、压缩、加密或其他热点路径的性能。不要为了保险把大量无关 JVM 优化开关一起关闭。
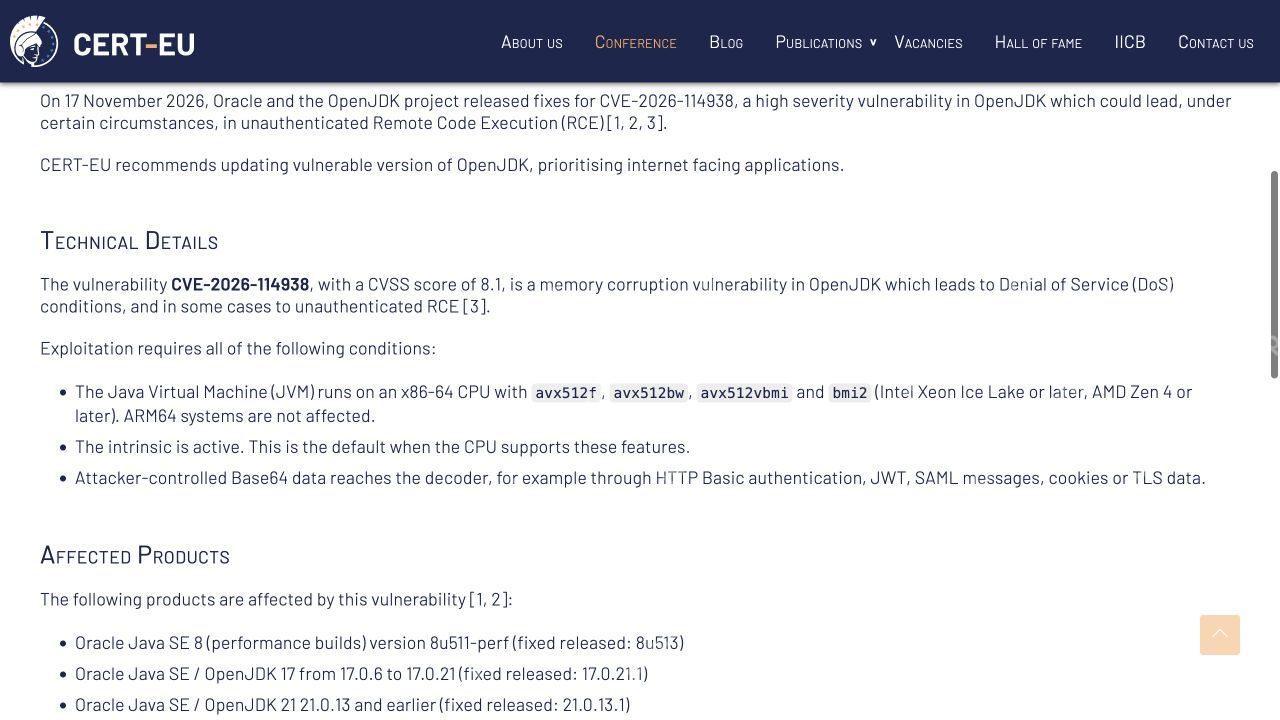
两种方式都需要确认目标构建支持,并重启对应 JVM。应选择适合自身环境、经过测试的一种方案,记录配置与代价。对于 ARM64 或其他不走该实现的构建,不应照搬 x86 专用参数作为通用安全基线。
最关键的验收:查询目标进程的最终值
由与目标进程相同的系统用户,使用匹配 JDK 的 jcmd 工具查询。先确认 PID 及版本,再查看最终 flags。服务包装器 PID、宿主机 PID 与容器内 PID 可能不同,需在正确环境中定位。
/path/to/JDK/bin/jcmd YOUR_JAVA_PID VM.version
/path/to/JDK/bin/jcmd YOUR_JAVA_PID VM.flags -all |
  rg 'UseBASE64Intrinsics|UseAVX'
采用关闭 Base64 intrinsic 的方案时,应从实际业务进程确认该标志为 false;采用限制 AVX 的方案时,核对相应最终值及供应商支持说明。保存进程启动时间、运行路径与缓解配置,逐个覆盖所有实例。
若容器是精简 JRE、没有 jcmd,不能把工具缺失当成已生效。可在受控诊断方式下由同版本兼容工具检查,或结合启动日志与运行时可观测信息核验;不要为检查直接暴露远程 JMX 或关闭附加机制的访问保护。
性能与业务要怎么测?
在相同流量和资源配额下,对比认证、令牌解析、上传、接口、批任务的正常行为,以及 CPU、延迟和吞吐。JVM 参数导致的性能变化依赖业务,不应引用一个统一下降百分比。测试只使用正常业务输入,不在生产环境提交漏洞载荷。
WAF 和网关规则可作为外围措施,但不能保证覆盖所有 Base64 数据路径。只封某个 URL、字符串或请求头,不等于修复运行时;同样,服务没有崩溃,也不等于缓解已经生效。
打完补丁后,临时参数如何退出?
先更新到供应商明确修复的构建并完成进程替换,再在测试或金丝雀实例评估是否移除临时参数。恢复后重启并回归业务,清理 Helm、服务 drop-in、镜像环境和历史部署配置中的重复项,避免下一次发布又带回旧设置。
维护记录应保留“已打补丁”和“仅临时缓解”两个不同状态。若参数暂时不能移除,写清负责人及复核条件;若正式升级还未完成,不能以 flags 为 false 关闭整个补丁任务。



















