








企业处理 java4shell,真正费时间的往往不是下载补丁,而是回答“这个应用到底在用哪套 java”。jira、jenkins、身份认证平台、制品库、构建代理和内部服务可能分别携带运行时;系统默认 jdk 已更新,业务进程却仍然加载旧目录,风险就没有随安装操作消失。
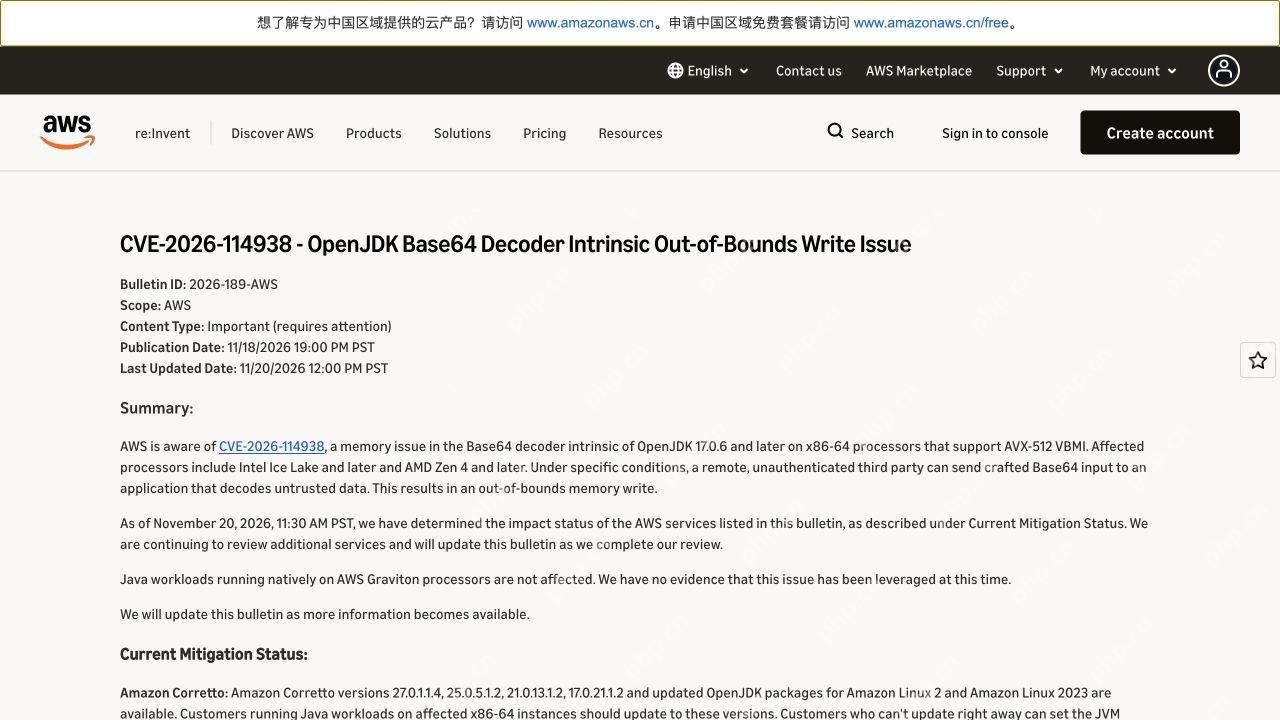
这次事件围绕 CVE-2026-114938 展开。研究者披露了多个产品中的利用场景,安全机构和运行时供应商随后给出修复建议。判断企业实际影响,需要把产品、运行时、硬件和外部输入路径放到一起核对。
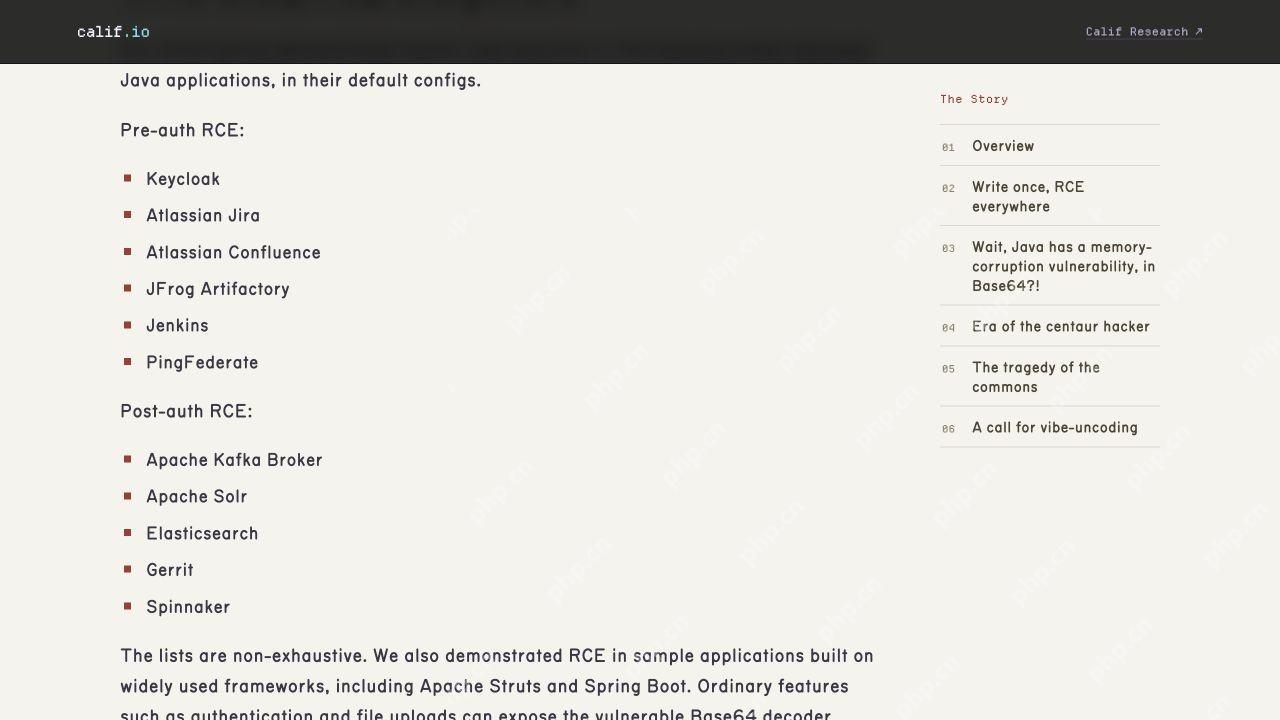
研究者演示的产品清单,应该怎样理解?
Calif 披露在 Keycloak、Jira、Confluence、JFrog Artifactory、Jenkins、PingFederate 等产品中演示了认证前利用,在另外一些产品中演示了认证后利用。这是具体研究结果,应作为排查线索,不能直接写成“所有版本都无需登录即可攻击”。
同一产品部署在不同 JDK、CPU 或配置下,实际条件可能不同。运行于 ARM64 的实例与使用受影响 x86-64 路径的实例,也需要分别记录。新闻中出现的产品名是调查起点,不是完整资产清单,更不能代替厂商给出的产品支持范围。
立即学习“Java免费学习笔记(深入)”;
为什么应用依赖扫描可能看不到这个问题?
常见扫描器以 JAR、Maven 或 Gradle 依赖为输入,检查组件版本。Java4Shell 的核心问题在 JVM 的底层优化实现,修复对象是运行时。依赖报告显示没有高危项,仍然可能存在未更新的 JRE。
运行时资产通常分散在系统包、压缩包安装目录、产品 runtime 或 jre 目录、容器镜像、CI Agent、任务节点及桌面管理工具中。审查工具必须覆盖这些位置,才能避免“服务器上只装了一套 Java”的错误假设。
内置 Java 和云上 Java,谁负责更新?

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
自管云主机和自建容器中的 Java,通常仍由使用方维护。产品附带运行时的情况,则要按产品供应商支持的升级方式处理,避免随意替换 JRE 后破坏服务启动、插件、授权或厂商支持状态。
托管平台也不能一概理解成“已经全部自动修复”。应核对具体服务、执行模式和厂商更新说明,保存适用于自身资源的确认结果。某个托管组件已更新,不等于同一账号中自建的实例、镜像和定时任务也已完成。
一张资产表,要记录到进程这一层
| 记录对象 | 至少保留的信息 | 常见遗漏 |
|---|---|---|
| 业务应用 | 名称、入口、负责人、实例范围 | 只统计公网系统 |
| 运行时 | 供应商、完整构建、路径或镜像 digest | 只写 Java 17 |
| 运行进程 | PID、启动时间、实际 java.home | 安装新包但不重启 |
| 硬件与配置 | 架构、可见 CPU 能力、临时参数 | 忽略节点迁移和扩容 |
| 产品维护渠道 | 内置 JRE 更新包、厂商支持范围 | 直接替换产品私有目录 |
这张表应以应用实例为单位。一个服务器上有三个 JVM,就可能有三种修复状态;一个 Kubernetes 集群里,Web、worker、CronJob 和管理任务也可能基于不同镜像。
发行商已经给出修复,怎样避免看错版本?
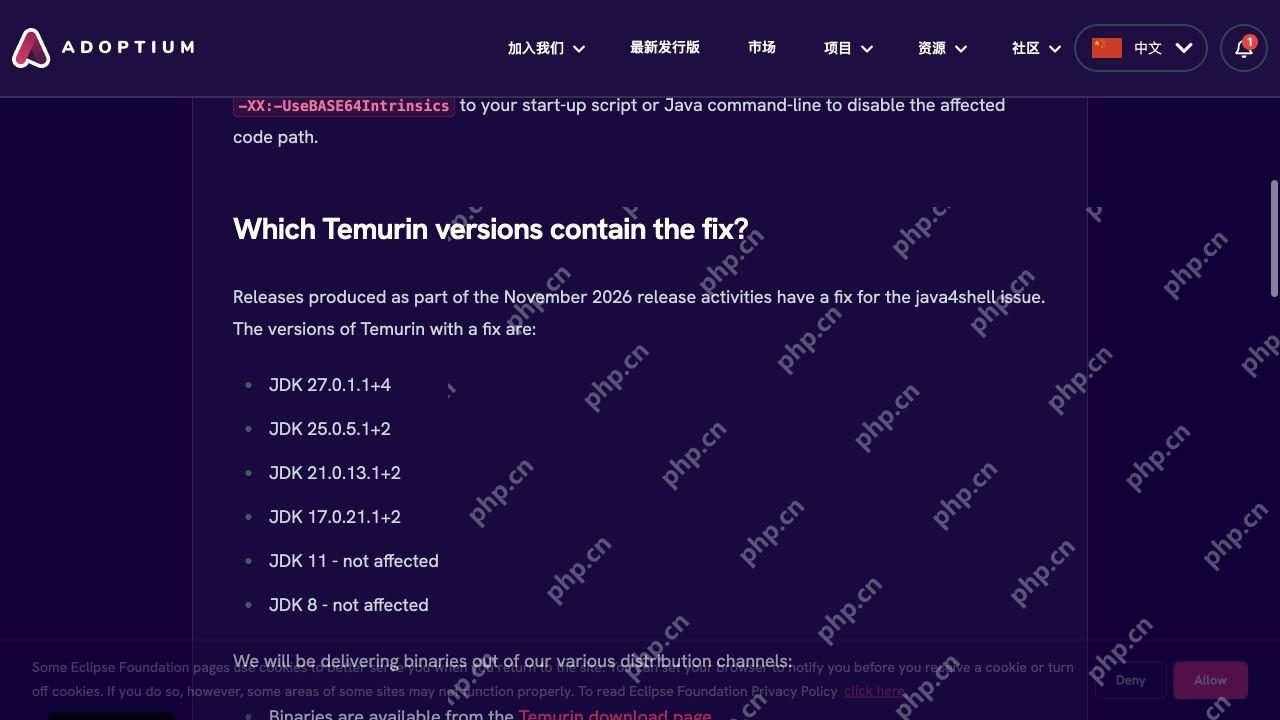
应使用对应供应商的完整发布信息核对。构建后缀与发行版修订号不能随意删掉,更不能只按版本字符串做跨供应商排序。对于厂商回补包,审查报告应附厂商修复声明及实际安装包的对应关系。
修复后的验收还要验证业务确实启动了新程序。服务脚本中的绝对路径、Windows 包装器引用的 jvm.dll、容器内 java.home,以及调度系统保存的历史配置,可能与管理员当前终端环境完全不同。
如何安排处理顺序,减少遗漏和反复上线?
先处理外部可达、输入暴露明确且无法隔离的关键实例,同时检查统一身份平台和构建、制品基础设施。随后覆盖内部系统、批任务和备用实例。影响判断暂时不明的资产,应继续取证并更新到供应商修复版本,不能简单归为“不受影响”。
每个实例的结束条件应具体:补丁依据明确、运行版本匹配、旧进程已退出、正常业务回归通过。若出现异常进程、可疑外联或崩溃线索,需要单独调查;已经安装补丁,不能证明安装前没有发生问题。

















