








在 centos 下修复 php 8.0 sql 注入漏洞,核心做法是全面替换代码中的字符串拼接查询为预处理语句(prepared statements),并开启错误日志监控。具体操作需将 `mysql_query` 或拼接的 pdo/mysqli 调用改为使用占位符绑定参数,这样数据库驱动会自动处理转义,从根本上杜绝注入风险。
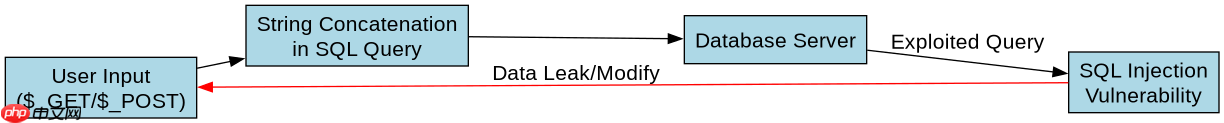
如何识别代码中的高危拼接查询
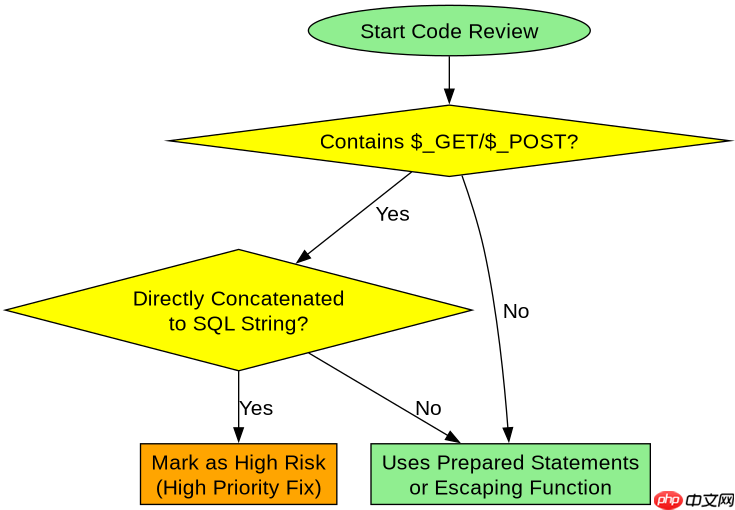
识别高危代码的关键在于查找直接拼接用户输入到 SQL 字符串中的行为。任何包含 `$_GET`、`$_POST` 或 `$_REQUEST` 且未经验证直接拼入 SQL 语句的代码都是高危点。例如,检查是否存在类似 `"SELECT * FROM users WHERE id = " . $_GET['id']` 的写法,这类写法在 PHP 8.0 中依然会被执行,但不再受旧版 magic quotes 保护,极易被利用。
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$id = $_GET['id'];
// 高危:直接拼接
$sql = "SELECT * FROM users WHERE id = $id";
$result = $pdo->query($sql);
上述代码展示了典型的注入点。当 `$id` 传入 `1 OR 1=1` 时,SQL 逻辑被篡改。修复前必须定位所有此类硬编码拼接。建议在全局搜索 `$_GET`, `$_POST`, `$_COOKIE` 与 SQL 关键字如 `SELECT`, `INSERT`, `UPDATE`, `DELETE` 的组合模式。一旦找到,立即标记为待修复项,优先处理涉及权限验证和敏感数据读取的模块。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何使用预处理语句安全重构查询
使用预处理语句重构查询时,应始终使用占位符(如 `?` 或命名占位符 `:name`)代替直接变量插入。PDO 和 MySQLi 扩展均支持此功能。以 PDO 为例,先准备 SQL 模板,再绑定实际参数。这种方式确保参数值仅作为数据处理,不会改变 SQL 结构。对于多条件查询,可循环绑定或使用数组解包。重构后,即使输入包含恶意 SQL 片段,也会被当作普通字符串处理,从而消除注入可能。

$stmt = $pdo->prepare("SELECT * FROM users WHERE id = :id");
$stmt->execute(['id' => $_GET['id']]);
$user = $stmt->fetch();
这段代码展示了安全的重构方式。`:id` 是命名占位符,`execute` 方法接收关联数组进行绑定。相比位置占位符 `?`,命名占位符更清晰易读,尤其在多参数场景下不易出错。若使用 MySQLi,则需用 `bind_param` 指定类型,如 `s` 表示字符串。无论哪种方式,核心原则是“先编译,后绑定”,确保 SQL 骨架固定,数据动态注入。重构完成后,务必用相同测试用例验证功能是否一致,避免因类型转换导致逻辑偏差。
PHP 8.0 中默认错误报告级别对漏洞暴露的影响
在 PHP 8.0 中,默认错误报告级别已调整为显示更多警告和通知,这可能导致敏感信息泄露,间接辅助攻击者构造注入 payload。虽然不直接修复 SQL 注入,但关闭生产环境的详细错误显示是必要的安全加固步骤。通过设置 `display_errors = Off` 和 `log_errors = On`,可将错误写入日志而非页面输出。同时,启用 `error_reporting = E_ALL & ~E_NOTICE & ~E_DEPRECATED` 可减少噪音,聚焦关键异常。结合 WAF 规则拦截常见注入特征,形成纵深防御。




















