








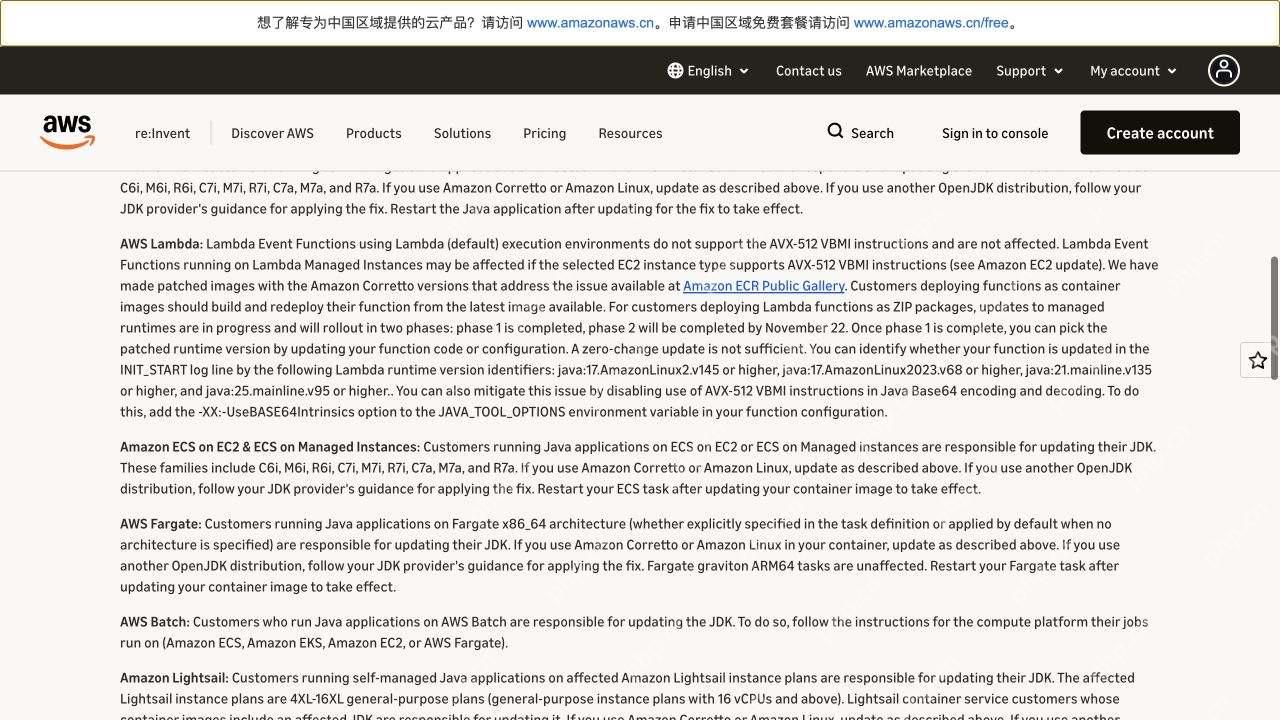
宿主机 java 升级了,容器里的 java4shell 不会自动消失。针对 cve-2026-114938,容器部署需要更新真实运行镜像中的 jvm,重建并重新发布实例,再确认每个副本已经使用修复构建。只执行 docker pull、重启旧容器或重启宿主机,都不能代替这个过程。
本教程覆盖 Docker、Compose、Kubernetes、定时任务和多架构镜像。先确认运行时供应商提供了包含补丁的构建与对应平台镜像,再执行发布。示例中的镜像名称、digest、命名空间和容器名均需自行替换。
1. 先盘点最终镜像,不只看 Dockerfile 第一行
多阶段构建可能用新 JDK 编译,却把应用复制进旧 JRE 运行镜像。也可能从工具镜像复制了 Java 目录,或由产品入口脚本下载自己的运行时。因此需要确认最终阶段、运行时路径、供应商、完整构建及镜像 digest。
docker inspect YOUR_CONTAINER --format '{{.Config.Image}} {{.Image}}'

# 仅检查容器内指定命令看到的运行时;最终还需核对业务进程
docker exec YOUR_CONTAINER java -version

# 核查构建文件里的运行时来源
rg -n '^FROM|COPY --from|JAVA_HOME|java|jre|jdk' Dockerfile
检查镜像不是要求给生产容器安装新工具。精简镜像可能没有 shell 或 java 不在 PATH,应使用实际路径、镜像构建信息和受控诊断流程核对。记录“看不到”与“已经修复”的差别。
立即学习“Java免费学习笔记(深入)”;
2. 选择供应商修复镜像并固定版本
以 Temurin 为例,官方已给出 17、21、25、27 分支的修复构建,但容器镜像分发与二进制发布存在各自流程。不能在公告发布后直接假定所有 latest 标签、架构和镜像变体都已同步完成,应检查实际拉取结果。
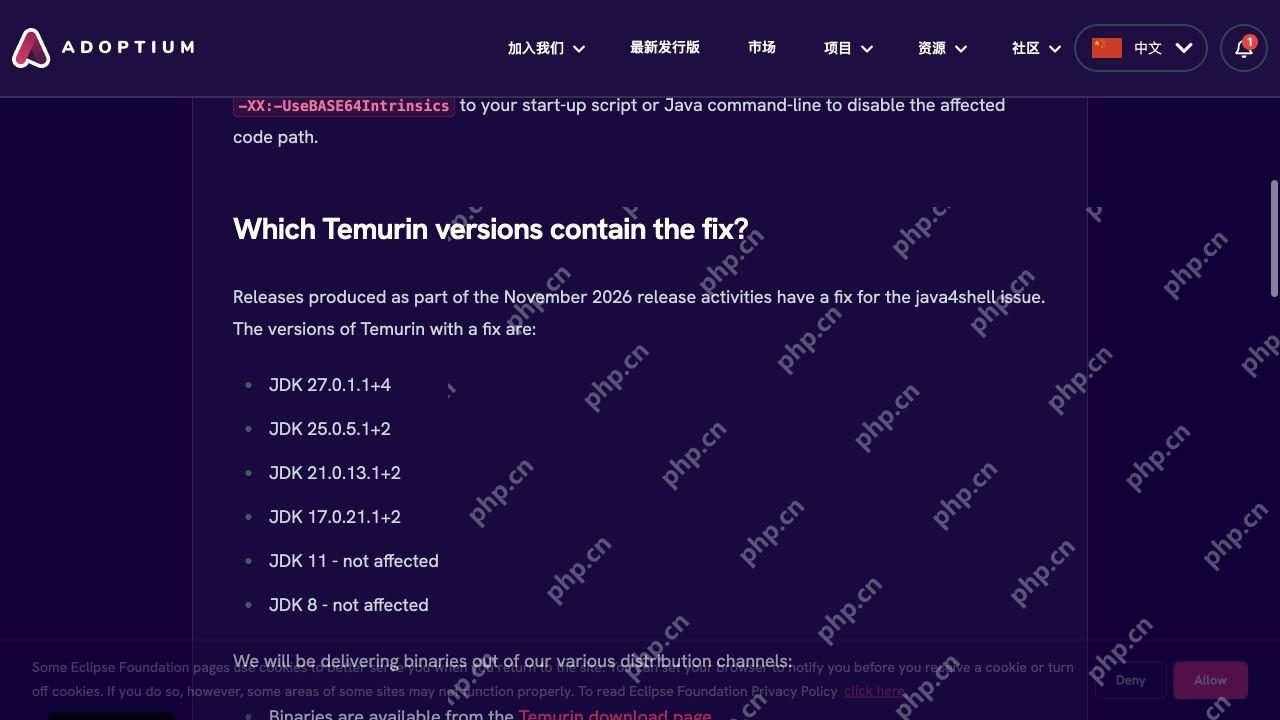
保留项目原本的 Java 主版本和受支持运行时类型,选择已验证的完整镜像引用,生产发布记录 digest。以下构建文件只是替换运行阶段的结构示例,不是可直接使用的镜像地址:
# 结构示例:替换为已验证包含补丁的真实供应商镜像 digest
FROM YOUR_VENDOR_RUNTIME@sha256:YOUR_VERIFIED_DIGEST
WORKDIR /app
COPY YOUR_APP.jar /app/app.jar
ENTRYPOINT ["java", "-jar", "/app/app.jar"]
项目若使用 jlink、JNI、Agent、证书包或定制时区数据,要按现有构建过程同步验证。不要把旧镜像里的整个 JRE 目录复制进新基础镜像,也不要只更换构建阶段镜像后就结束。
3. Docker / Compose:构建后必须重建容器
# 在已更新基础镜像定义的项目中构建
docker build --pull -t YOUR_REGISTRY/YOUR_APP:FIXED_TAG .

# 核对新产物中的 Java;镜像须含可直接运行的 java
docker run --rm --entrypoint java YOUR_REGISTRY/YOUR_APP:FIXED_TAG -version

# Compose 使用 build 配置时,按服务名重建
docker compose build --pull YOUR_SERVICE
docker compose up -d --no-deps YOUR_SERVICE
若 Compose 使用 image 而非 build,先发布新镜像,再更新 image 引用并拉取、重建。docker compose restart 通常只是重启现有容器,不能作为拉取新镜像后的替换步骤。
发布前保存当前配置和可回退的已修复镜像。不要把补丁只安装在某个正在运行的容器里;这种更改可能随重建丢失,还会造成同标签不同实例的状态漂移。

通过 Docker 或 docker compose 部署独立的 LYGO 协议栈社区节点。构建 lygo-node镜像,启动健康检查 API 于端口 8787,可选 Phase 4...
4. Kubernetes:用声明式配置发布修复镜像
先在 Helm values、Kustomize 或实际部署清单中更新镜像。部署前检查副本容量、readiness、启动时间及滚动策略,并确认业务支持多版本短时共存。下面是 Deployment 命令示例:
kubectl -n YOUR_NAMESPACE set image deployment/YOUR_DEPLOYMENT \
  YOUR_CONTAINER=YOUR_REGISTRY/YOUR_APP@sha256:YOUR_VERIFIED_DIGEST
kubectl -n YOUR_NAMESPACE rollout status deployment/YOUR_DEPLOYMENT
kubectl -n YOUR_NAMESPACE get pods -o wide

# 仅查看指定容器的已运行镜像标识
kubectl -n YOUR_NAMESPACE get pod YOUR_POD \
  -o jsonpath='{range .status.containerStatuses[*]}{.name}{"\t"}{.imageID}{"\n"}{end}'
使用 GitOps 时,命令修改应回到配置仓库,避免控制器重新部署旧镜像。StatefulSet、DaemonSet、Job 和 CronJob 要分别处理;更新 Web Deployment 不会修改其他工作负载模板。
PodDisruptionBudget 不能代替发布容量与滚动策略审查。还应核对应用优雅关闭、在途请求、任务领取和终止宽限期,避免补丁发布造成重复消费或请求中断。
5. 在真实 JVM 上验收,不只在新 Pod 里运行 java -version
kubectl exec 另开 java -version 只能确认该命令调用的程序。业务可能使用另一套目录,或者容器包装器再启动自己的运行时,因此需要核对实际业务进程。
# 工具及 java 路径按实际容器调整
kubectl -n YOUR_NAMESPACE exec YOUR_POD -c YOUR_CONTAINER -- \
  /path/to/JDK/bin/jcmd YOUR_JAVA_PID VM.version

kubectl -n YOUR_NAMESPACE exec YOUR_POD -c YOUR_CONTAINER -- \
  /path/to/JDK/bin/jcmd YOUR_JAVA_PID VM.flags -all
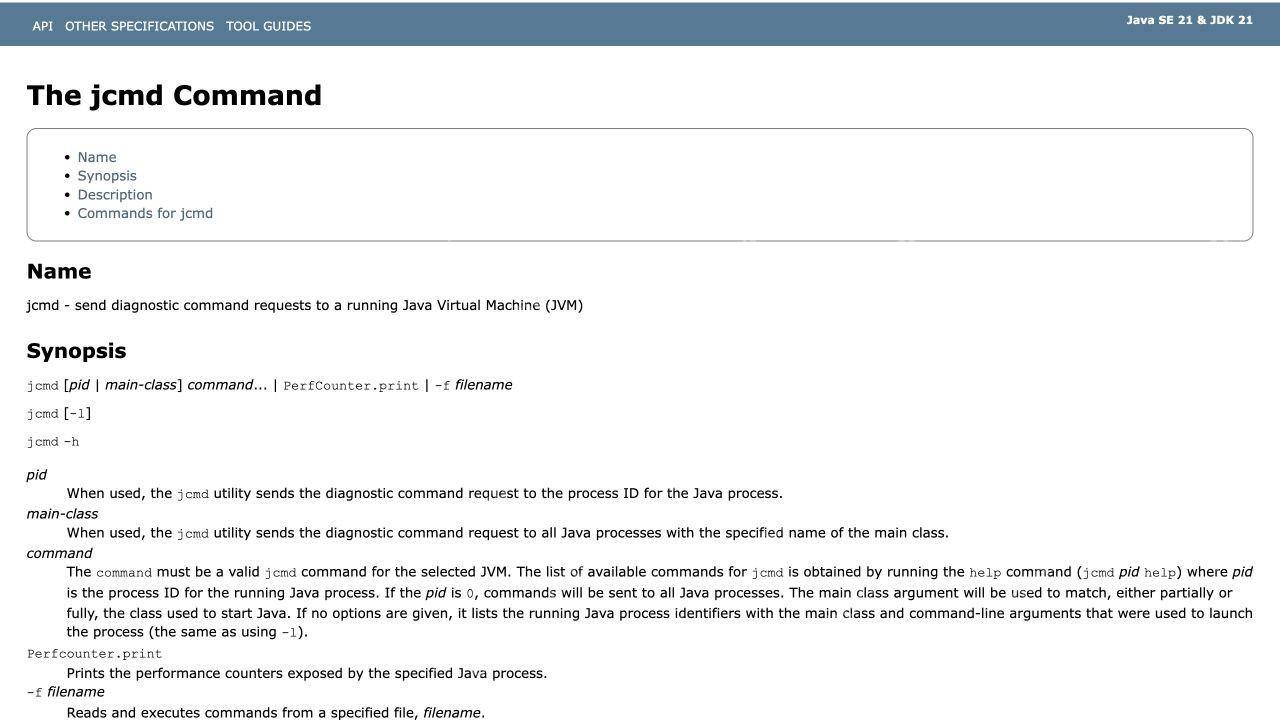
检查时保持原有用户与权限策略,输出只在受控环境查看。镜像没有 jcmd 时,应使用已批准的同版本诊断方式或运行时信息,不要直接把管理端口开放到集群外。记录每个副本的构建、进程启动时间和 imageID,而不只抽查一个 Pod。
6. 多架构与任务镜像,容易在哪些地方漏掉?
本轮已披露路径与特定 x86-64 指令能力有关,原生 ARM64 不受这一特定路径影响。但多架构标签可能在不同节点拉取不同镜像,平台迁移和弹性扩容也可能改变实际硬件。应记录实际运行的平台及各平台修复构建。
CronJob 新模板只影响之后创建的任务,正在执行的旧任务仍需单独决策。构建 Agent、迁移 Job、离线处理和灾备模板也要更新,否则下一次扩容或恢复可能再次启用旧 JVM。
7. 暂时依赖 JVM 参数时,把配置写入工作负载
若厂商镜像尚未验证完成,可以评估关闭 Base64 intrinsic 的临时参数。应在真实启动参数或 JAVA_TOOL_OPTIONS 中合并配置,保留现有参数,再替换实例并查询目标 JVM 最终值。仅在一次 exec 会话设置环境变量不会改变已启动的业务进程。
缓解状态与补丁状态分别登记;不要在新镜像验收前删除旧实例上的缓解。正式打补丁后,再按性能测试结果和管理策略决定是否清理临时配置。
8. 发布后观察什么,怎样回退?
| 项目 | 应保留的验收结果 |
|---|---|
| 镜像 | 修复供应商依据、构建记录、digest 和实际 imageID |
| 副本 | 全部在线副本和任务模板已覆盖,无旧 JVM 遗留 |
| 正常业务 | 登录、认证、上传、接口、消息和批任务验证通过 |
| 性能 | 错误率、延迟、CPU、内存及 GC 与相同负载基线对比 |
| 回退 | 已验证且含补丁的回退产物,或明确的短期缓解安排 |
出现错误时先保留日志和发布信息,再回到经过验证的构建。如果 rollout undo 会恢复未修复镜像,就不能把它视为安全问题已经结束;恢复服务后仍需维持适用缓解、隔离及补丁跟进状态。
















