








Nginx+PHP8.3安全漏洞加固与修复步骤详解
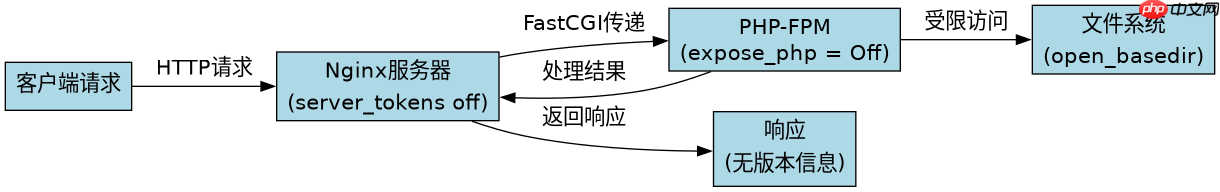
针对nginx和php8.3的安全加固,核心在于最小化权限、隐藏版本信息、限制请求方法以及严格配置fastcgi参数。具体做法包括在nginx中关闭目录列表、移除server头信息,并在php的php.ini中禁用危险函数、关闭远程文件包含及暴露php版本。
Nginx如何隐藏版本并限制访问路径?
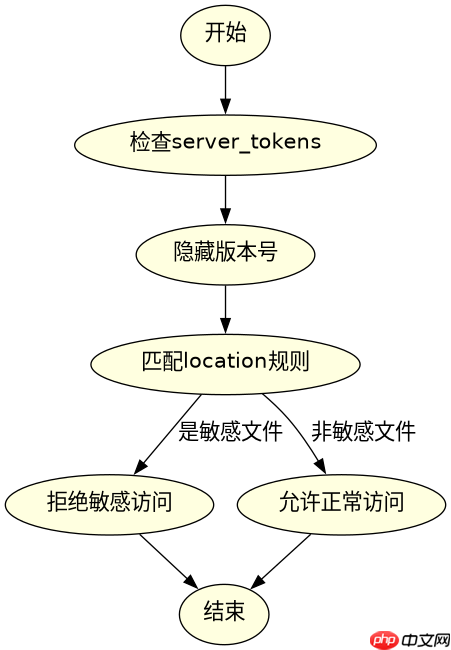
Nginx通过配置`server_tokens off`来隐藏版本号,并利用`location`块限制对敏感文件的访问。这能有效防止攻击者利用特定版本的已知漏洞进行攻击。
server {
    listen 80;
    server_name example.com;

    # 隐藏Nginx版本号
    server_tokens off;

    # 禁止访问隐藏文件和.git目录
    location ~ /\. {
        deny all;
    }

    # 禁止访问备份文件和日志
    location ~* \.(bak|old|log|sql)$ {
        deny all;
    }

    location / {
        root /var/www/html;
        index index.php index.html;
    }
}
PHP8.3需要修改哪些关键配置项?
在PHP8.3中,必须修改`php.ini`以禁用危险函数如`exec`、`shell_exec`,并设置`expose_php = Off`以隐藏PHP版本。同时,启用`open_basedir`限制文件访问范围,防止跨目录读取。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;

; php.ini 关键配置示例
expose_php = Off
disable_functions = exec,passthru,shell_exec,system,proc_open,popen,curl_exec,curl_multi_exec,parse_ini_file,show_source
open_basedir = /var/www/html/:/tmp/
safe_mode = Off ; PHP 8.0+已移除,但需确保未使用类似逻辑
allow_url_include = Off
allow_url_fopen = Off
如果用户尝试访问不存在的PHP文件会发生什么?
当用户尝试访问一个不存在的PHP文件时,Nginx会返回404错误,而不会执行任何PHP代码。这是因为Nginx在将请求传递给PHP-FPM之前,会先检查文件是否存在。如果文件不存在,Nginx直接返回错误页面,从而避免了潜在的执行风险。
,



















