








完成本轮 php 安全更新,需要同时更新运行时、扩展和正在处理请求的服务。php 上游已提供 8.2.36、8.3.37、8.4.28、8.5.13;使用发行版回补包时,以厂商公告和完整包修订号为准。本文按 linux 软件包、源码或面板、windows、容器四类环境给出升级方法。
先在测试或灰度节点验证,再按节点摘流量、更新、重启、回归的顺序上线。以下命令以 PHP 8.4 举例,包名、服务名、命名空间及目录必须按自己的部署修改;不要直接在生产环境批量执行。
第一步:找出 Web、CLI 和任务进程各自的 PHP
网站可能由 8.4-FPM 处理,终端默认 php 却指向 8.3;计划任务和队列还可能写死旧路径。因此先记录每个站点的 Web 服务器映射、FPM socket、服务名、程序路径和配置文件。
command -v php
php -v
php --ini
php -m
systemctl list-units --type=service --all | rg 'php.*fpm|apache2|httpd'
ps -eo pid,ppid,lstart,args | rg 'php-fpm|php-cgi|php .*queue|php .*worker'

# 示例:核对该服务实际启动的程序和参数
systemctl cat php8.4-fpm
systemctl show php8.4-fpm -p MainPID -p ExecStart
在受控管理入口核对 Web 请求看到的 PHP_VERSION、PHP_SAPI 与已加载配置,不要把 phpinfo 页面长期暴露在公网。检查 NGINX fastcgi_pass 或 Apache FastCGI 映射是否指向预期的池;面板管理的实例还应核对面板生成的服务和路径。
立即学习“PHP免费学习笔记(深入)”;
第二步:备份并确定本轮变更边界
备份 php.ini、conf.d、FPM 主配置与池配置、Web 映射、扩展清单和应用发布配置,并保存当前软件包或镜像版本。备份放在访问受限的目录,避免把含内部地址或凭据的配置发到公开位置。
本轮先保持分支不变。对于 8.1 及更早的上游停止支持版本,应核对所用商业或发行版维护渠道是否明确提供本轮修复,同时安排迁移到受支持分支;不能用十月的旧补丁作为十一月修复凭据。
第三步:Debian / Ubuntu 更新匹配的软件包
先确认仓库、候选版本和已安装扩展,再模拟更新。下面只列举常见的 FPM、CLI、基础包和 OPcache;数据库、XML、mbstring、curl 等已安装组件也应纳入实际更新计划。
dpkg-query -W -f='${Package}	${Version}
' 'php*'
sudo apt-get update
apt-cache policy php8.4-fpm php8.4-cli php8.4-common php8.4-opcache

sudo apt-get -s install --only-upgrade \
  php8.4-fpm php8.4-cli php8.4-common php8.4-opcache

# 确认候选版本含修复、依赖合理,再安装
sudo apt-get install --only-upgrade \
  php8.4-fpm php8.4-cli php8.4-common php8.4-opcache
如果系统使用不同命名或元包,按实际列表调整。不要为了追上版本号混用来源不一致的仓库。候选包未修复、软件包被 hold 或依赖将被移除时,应先解决更新来源和兼容性。
DNF / RPM 环境
rpm -qa | rg '^php'
sudo dnf check-update
sudo dnf upgrade --assumeno 'php*'

# 检查拟更新清单后,更新已安装的匹配 PHP 包
sudo dnf upgrade 'php*'
DNF 检查更新返回 100 可表示有更新,并非安装失败。使用模块流、第三方维护仓库或带版本前缀包时,命名和更新方式可能不同。应核对厂商公告,不宜只依赖扫描器读取的基础版本号。
第四步:源码与控制面板部署,先验证再切换
源码部署保留原编译参数和依赖清单,从官方发布包构建同分支安全版本。安装到独立目录,检查 PDO 驱动、Redis、图像库、加密与商业扩展的版本支持,再用新 FPM 程序测试实际配置。
面板环境应选择面板已提供的修复包,并核对服务实际路径。不要直接替换系统 /usr/bin/php 后就认定面板内全部网站完成修复。多 PHP 版本共存时,逐站记录使用的池及补丁状态。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
第五步:Windows / IIS / Apache 按运行方式更新
在官方 Windows 构建中选择与现有架构、运行方式相符的版本。IIS FastCGI 通常采用 NTS 构建,Apache 模块方式需要匹配的线程安全构建;还要核对 VC 运行库及第三方 DLL 兼容性,不能混用不同构建的扩展。
将新包解压到独立版本目录,迁移并逐项审查原 php.ini,更新 extension_dir,核对 FastCGI 程序路径或 Apache 模块路径。停止或排空对应站点后切换,再回收相关应用程序池或重启承载 PHP 的服务,确认旧 php-cgi 进程退出。
# PowerShell:按实际安装目录修改
& 'C:\PHP\8.4.28\php.exe' -v
& 'C:\PHP\8.4.28\php.exe' --ini
& 'C:\PHP\8.4.28\php.exe' -m
Get-CimInstance Win32_Process -Filter "Name='php-cgi.exe'" |
  Select-Object ProcessId, ExecutablePath, CommandLine
这组命令证明的是指定程序和进程信息,最终还需从该 IIS 站点或 Apache 虚拟主机核对 Web 运行时。PATH 已更新而 FastCGI 映射仍指向旧目录,是常见遗漏。
第六步:Docker 和 Kubernetes 必须发布新镜像
更新 Dockerfile 的 PHP 基础版本,重新构建应用与所需扩展,再将镜像发布到自己的仓库。仅拉取新镜像或 restart 旧容器,不会自动重建现有容器。为发布记录镜像 digest,避免只记录可能被重新指向的标签。
# Dockerfile 示例:仅适用于原本使用该系列镜像的项目
FROM php:8.4.28-fpm-bookworm
# 此处保留项目真实的依赖安装、扩展构建与应用复制步骤
# 更新现有 Compose 项目的构建定义后执行
# YOUR_SERVICE 替换为实际 PHP 服务名
docker compose build --pull YOUR_SERVICE
docker compose up -d --no-deps YOUR_SERVICE
docker compose exec YOUR_SERVICE php -v

# Kubernetes:按实际资源名及容器名替换
kubectl -n YOUR_NAMESPACE set image deployment/YOUR_DEPLOYMENT \
  YOUR_CONTAINER=YOUR_REGISTRY/YOUR_IMAGE:FIXED_TAG
kubectl -n YOUR_NAMESPACE rollout status deployment/YOUR_DEPLOYMENT
同步更新 Helm values 或其他声明式配置,避免下一次部署回到旧镜像。确认 readiness、滚动容量、终止宽限期及所有 Pod 的 imageID。队列、定时任务和常驻应用服务器也要发布新运行时,不能只更新 Web Deployment。
第七步:重启承载 PHP 的服务并验证进程
对已摘流量的 Linux 节点,可在配置测试通过后重启对应 FPM 服务。PHP 作为 Apache 模块运行时,应测试并重启对应 Apache 实例;FPM 部署则重点替换 FPM 及其他 PHP 常驻进程。只 reload NGINX 不能替换 PHP。
# 使用实际 FPM 二进制;自定义配置需带相应参数
sudo php-fpm8.4 -t
sudo systemctl restart php8.4-fpm
sudo systemctl is-active php8.4-fpm
systemctl show php8.4-fpm -p MainPID
ps -eo pid,ppid,lstart,args | rg 'php-fpm'

# Linux 上替换为新 master 的 PID,核对运行程序路径
sudo readlink /proc/YOUR_FPM_MASTER_PID/exe
保存新主进程及 worker 的启动时间、路径和包版本,确认旧进程退出。重启可能影响现有请求,应先摘流量并等待业务排空;不要把命令作为无停机升级承诺。
暂时无法升级时,缓解措施要限定适用范围
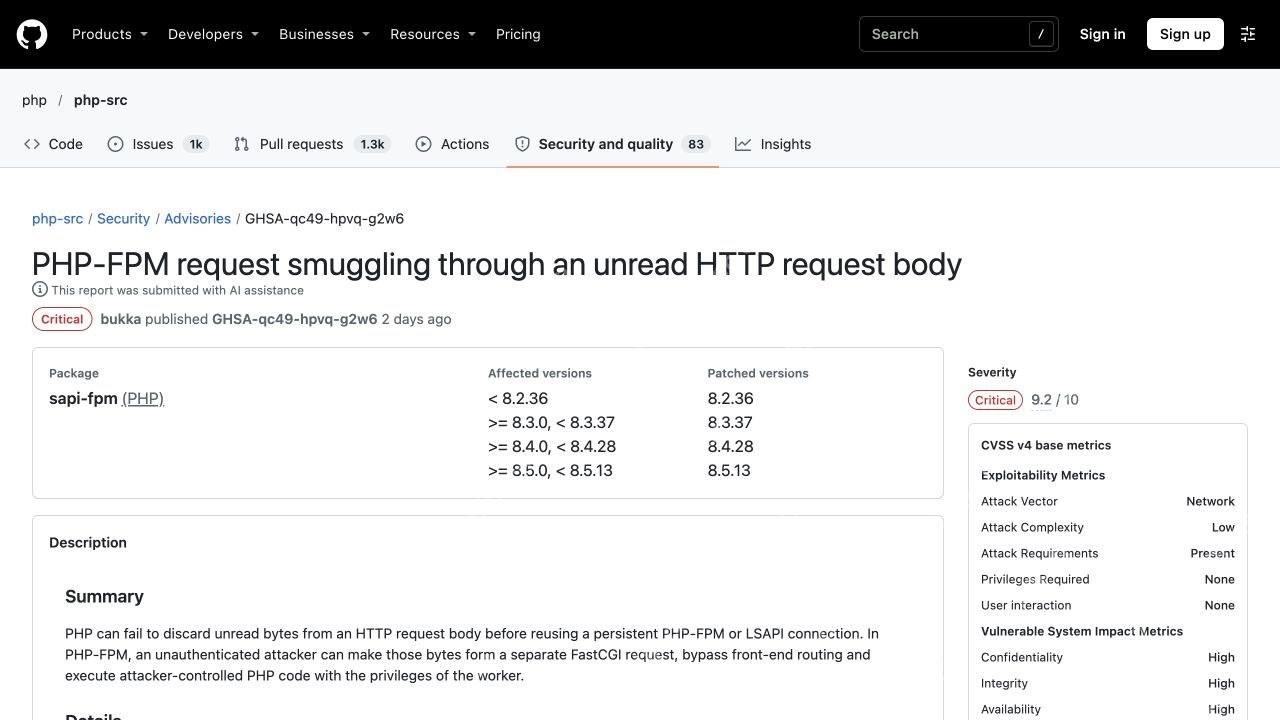
针对本轮请求走私路径,可按前置服务类型关闭 FastCGI 后端连接复用。NGINX 应核对实际 PHP location 中的 fastcgi_keep_conn off;;Apache 应核对 mod_proxy_fcgi 的连接复用设置。配置测试和重载后,还需确保旧后端连接排空。
关闭不需要的 Session 上传进度、隔离不可信网络对 FPM 监听的访问,可减少对应暴露面,但都不是本轮全部漏洞的完整替代修复。缓解记录中应写清覆盖的漏洞、业务代价和正式更新计划。
升级失败时,怎样恢复业务而不漏掉安全状态?
启动失败先查配置测试、扩展加载和服务日志;502 先对照 socket 路径、目录权限和池监听地址;登录失效再查 Session 存储、序列化及 Cookie。不要为恢复服务直接放宽 socket 到全网或取消权限控制。
必须回退时,优先采用已修复且验证过的上一构建。若只能临时恢复旧版本,应保留节点隔离或适用缓解措施,重新登记未修复状态。最终验收应覆盖登录、上传、支付或回调、数据库、缓存、队列及连续请求,而不只检查首页返回 200。



















