








针对ubuntu服务器php 7.3的远程代码执行漏洞,最直接且有效的修复方法是立即通过系统包管理器升级至官方发布的最新安全补丁版本。在终端中执行`sudo apt update && sudo apt upgrade php7.3`命令即可拉取并安装包含cve-2019-11043等高危漏洞修复的更新包。此操作会将核心解释器替换为已修补的二进制文件,从而阻断攻击者利用特定参数注入恶意代码的路径。若因业务依赖无法直接升级主版本,则需临时禁用存在风险的扩展或配置严格的输入过滤作为缓解措施。
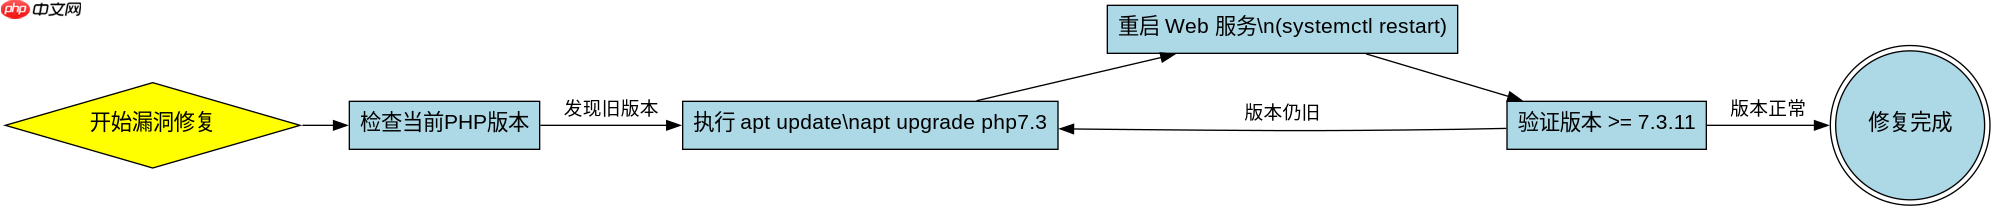
如何通过APT命令完成PHP 7.3的安全升级
使用Ubuntu自带的Advanced Package Tool (APT)是获取已验证安全补丁的标准途径。该过程会自动处理依赖关系并确保二进制文件的完整性。执行更新后,Web服务进程将加载新的库文件,漏洞即被修复。建议在低峰期操作以避免服务中断。
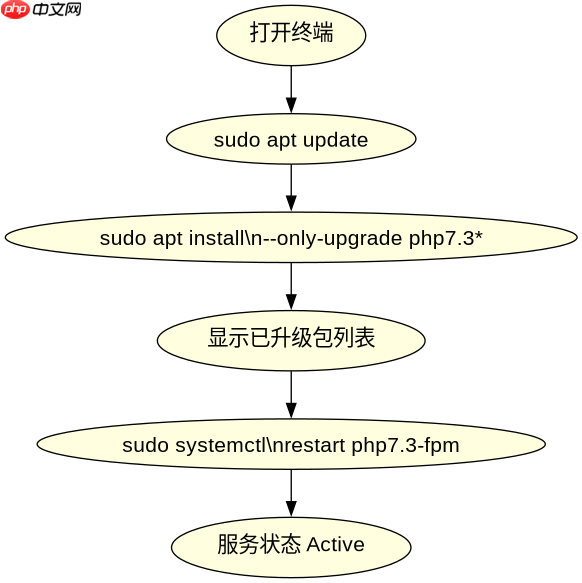
sudo apt update
sudo apt install --only-upgrade php7.3 php7.3-cli php7.3-fpm
上述命令首先刷新本地软件源索引,随后仅对已安装的PHP相关组件进行升级。输出结果中应显示“php7.3”及相关模块已被标记为已升级。重启Nginx或Apache服务以应用更改:`sudo systemctl restart php7.3-fpm`。验证版本可通过`php -v`确认构建日期是否晚于漏洞披露时间。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如果无法升级内核,有哪些临时的缓解配置?
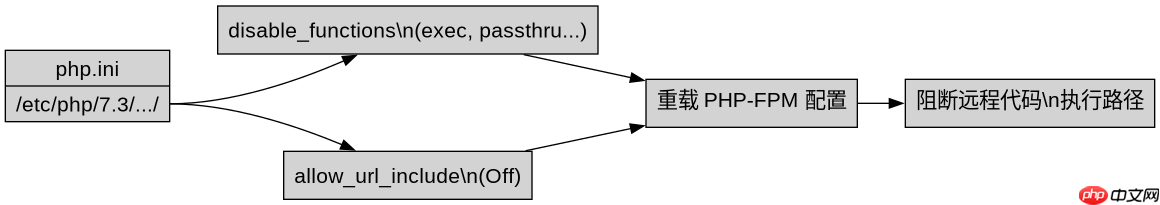
当生产环境严格锁定PHP版本时,可以通过修改`php.ini`配置文件来限制潜在的攻击面。主要策略包括禁用危险函数和关闭远程流包装器。这些配置不能彻底消除漏洞,但能显著增加攻击难度。需要逐一检查`disable_functions`指令和`allow_url_include`设置。
[PHP]
disable_functions = exec,passthru,shell_exec,system,proc_open,popen
curl_exec,curl_multi_exec,parse_ini_file,show_source
allow_url_include = Off
allow_url_fopen = On
在`/etc/php/7.3/apache2/php.ini`(或fpm对应路径)中添加上述行。`disable_functions`列出了将被禁止执行的系统命令函数,防止RCE直接调用Shell。`allow_url_include`设为Off可阻止包含远程PHP文件。修改后必须重载PHP-FPM服务。注意,某些框架可能依赖被禁用的函数,需先在测试环境验证兼容性。
升级后如何验证PHP 7.3是否仍存在CVE-2019-11043风险?
CVE-2019-11043涉及Zend OPcache在处理特定类型转换时的竞争条件。验证修复状态无需运行复杂的POC脚本,只需检查OPcache的版本元数据及核心版本号。官方修复版本通常会在构建信息中体现补丁标识。通过简单的PHP脚本查询常量即可确认当前环境的安全性。
<?php
// check_opcache.php
if (extension_loaded('Zend OPcache')) {
    echo "OPcache Status: " . (opcache_get_status() ? 'Loaded' : 'Failed') . "\n";
}
echo "PHP Version: " . PHP_VERSION . "\n";
echo "Is Safe: " . (version_compare(PHP_VERSION, '7.3.11', '>=') ? 'Yes' : 'No') . "\n";
?>
运行该脚本,若输出的PHP版本大于等于7.3.11(对于7.3分支),则表明已包含修复。同时检查OPcache是否正常运行。如果版本较低,说明升级未生效或回滚,需重新执行APT升级流程。此方法比尝试触发漏洞更安全、更准确。




















