








在docker compose部署中处理cve-2026-126714,需要更新真正运行php的镜像或构建产物,重建相关服务,再从新容器核对版本、配置与该漏洞的条件。只拉取镜像或更新宿主机php命令,都不能证明旧容器已经替换。先准备现有compose配置、镜像来源和业务数据恢复依据。
识别镜像、挂载与风险路径
CVE-2026-126714的检查范围是使用PHP内置files会话处理器的受影响部署。此次安全更新的修复版本为PHP 8.2.36、8.3.37、8.4.28、8.5.13。
- 查看会话目录是否保存在持久卷中,镜像更新后旧文件和权限仍可能继续存在。
- 核对应用是否把用户长文本或上传状态写入Session,更新容器不能替代数据量限制。
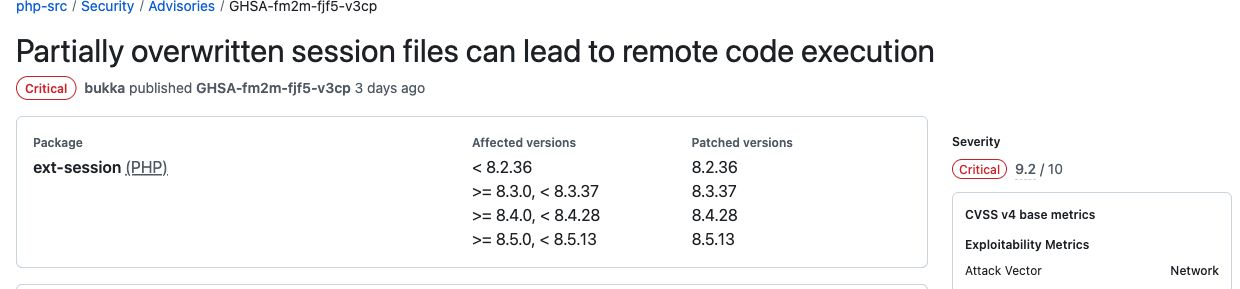
CVE-2026-126714官方公告中的影响范围与补丁版本
确认服务名再拉取或构建
先查看Compose服务清单,确认哪个服务运行PHP。以下以php为示例服务名,实际执行前替换为现有项目的名称;镜像标签应选择维护方明确包含该CVE修复的版本。
docker compose config --services
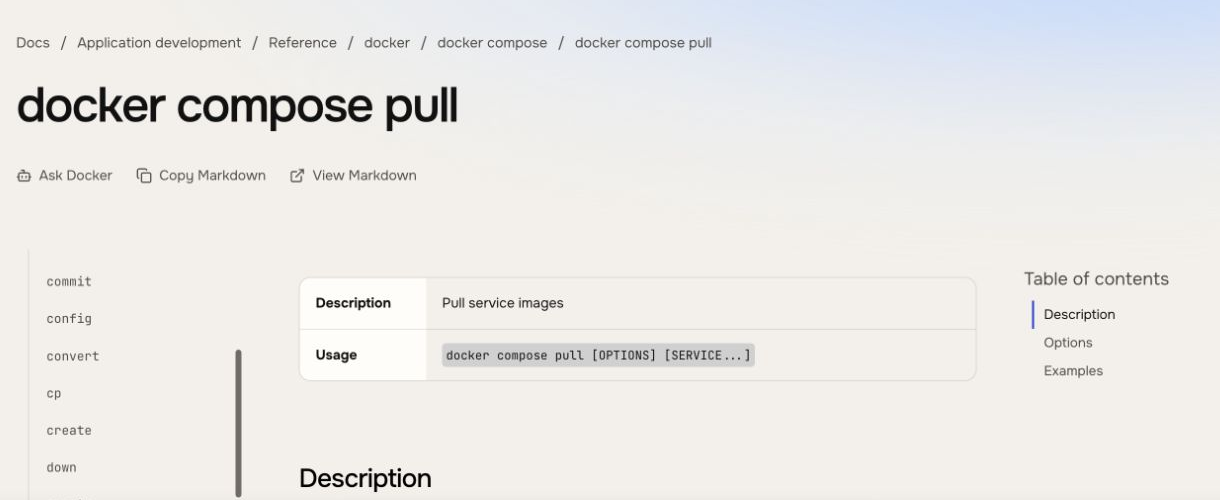
docker compose pull php
docker compose up -d php
立即学习“PHP免费学习笔记(深入)”;
Docker官方文档:拉取Compose服务镜像
如果该服务通过Dockerfile自行构建,更新受影响的基础镜像或PHP构建版本,使用项目的构建流程生成新镜像,再重建服务。不要在短生命周期容器里手动修补一次后,就把部署配置留在旧版本。

通过 Docker 或 docker compose 部署独立的 LYGO 协议栈社区节点。构建 lygo-node镜像,启动健康检查 API 于端口 8787,可选 Phase 4...
从运行容器核对补丁
docker compose exec -T php php -v
该命令查看容器内CLI,仍需确认Web进程使用同一套运行环境,且挂载配置未把关键值改回原状态。多副本、队列和定时服务也要纳入替换范围。
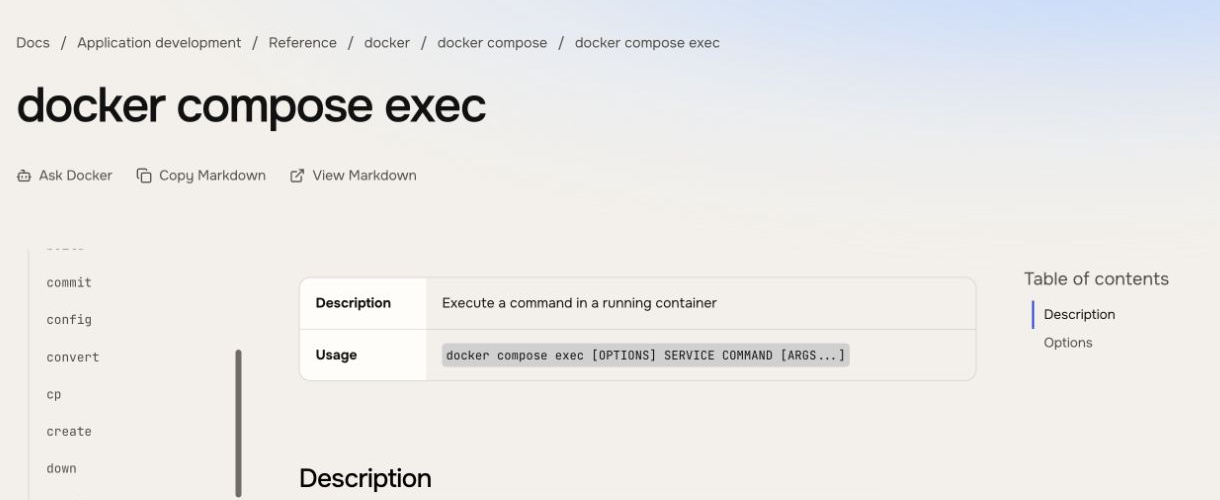
Docker官方文档:在运行容器中执行检查命令
检查业务与回退边界
重建时保留既定数据迁移方案,检查登录、持久会话与正常上传是否出现解码错误。
关闭上传进度不能修复应用自己写入不可信数据的路径。文件锁也不等于中断写入具有原子性;补丁仍可能在异常时丢失会话数据。
完成正常业务、日志与配置验收后保留部署记录。需要回退时同时记录旧镜像的漏洞状态,并先落实隔离或临时缓解;不把重建失败后继续运行旧容器标成已修复。




















