








在 linux 系统中,使用 pwquality 配置密码复杂度主要通过修改 /etc/security/pwquality.conf 配置文件来实现。该模块由 pam_pwquality pam 模块调用,用于在用户修改密码时强制执行强度检查。核心做法是设置 minlen(最小长度)、difok(最少不同字符数)以及各类字符类别的最低要求(如 <code>minclass),并配合 enforce_for_root 确保 root 用户也受限制。

如何设置密码的最小长度和字符类别数量?
要强制密码满足基本长度和多样性,需调整 minlen 和 minclass 参数。minlen 定义密码总长度,默认通常为 8;minclass 定义必须包含的字符类别数量,默认通常为 3(即大写字母、小写字母、数字/特殊字符中的三类)。例如,设置 minlen=12 和 minclass=4 将要求密码至少 12 位且包含所有四类字符。
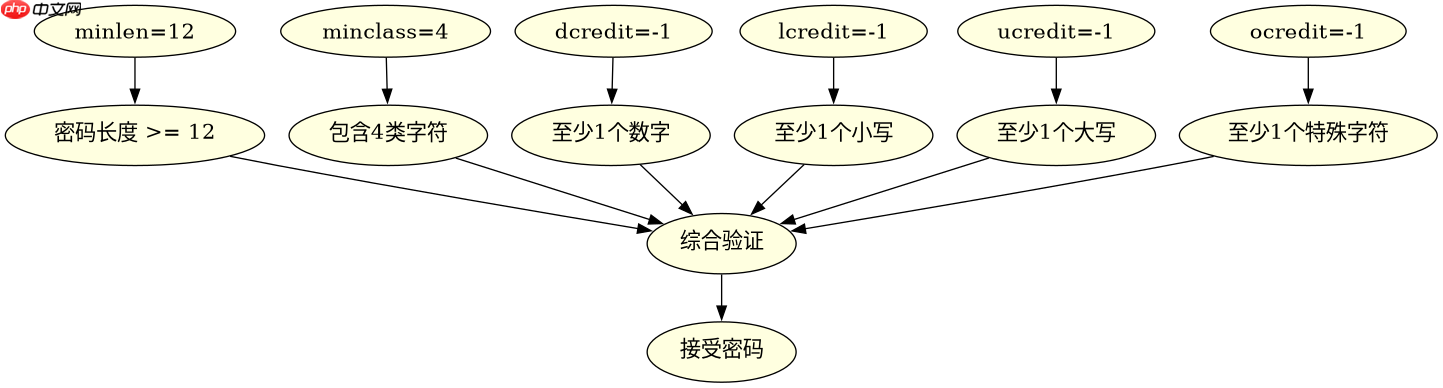
minlen = 12
minclass = 4
difok = 3
上述配置中,difok=3 表示新密码与旧密码相比,至少有 3 个字符位置或内容不同,防止用户仅做微小改动。这些参数直接作用于 pam_pwquality.so 的检查逻辑,若密码不满足条件,passwd 命令将返回错误并拒绝更新。
如何控制特定字符类型的最低出现次数?
除了总体类别数,还可以精确指定每种字符类型的最小出现次数,通过 lcredit、ucredit、dcredit 和 ocredit 实现。这些参数的值可以是正数或负数:正数表示“至少需要 N 个”,负数表示“最多允许 N 个”(0 表示禁止)。例如,lcredit=-1 表示密码中至少包含 1 个小写字母,而 dcredit=0 表示不允许包含数字。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
lcredit = -1
ucredit = -1
dcredit = -1
ocredit = -1
这种细粒度控制允许管理员根据安全策略定制规则。例如,若希望密码必须包含至少一个小写、一个大写、一个数字和一个特殊字符,可分别设为 -1。注意,这些计数会与 minclass 叠加验证,只有当所有条件同时满足时,密码才会被接受。
root 用户修改密码时是否受 pwquality 限制?
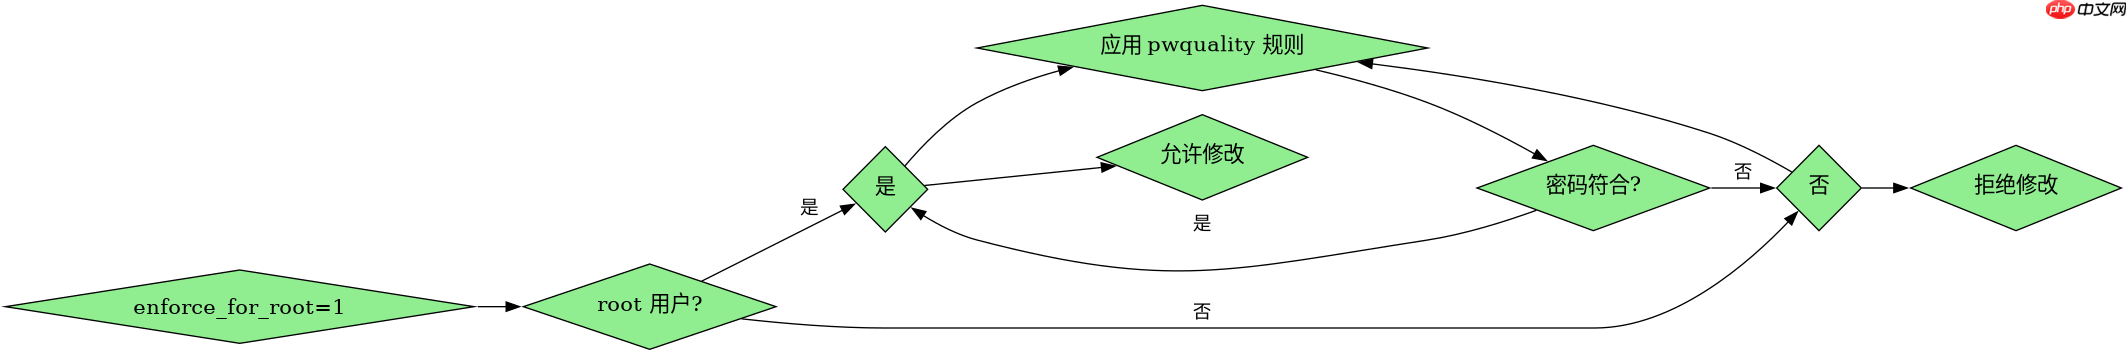
默认情况下,pam_pwquality 可能不会强制 root 用户遵守复杂度规则,这取决于 enforce_for_root 的设置。若将该参数设为 1,则 root 用户在修改自身密码时也必须满足 pwquality.conf 中的所有复杂度要求。这对于提升系统整体安全性至关重要,因为 root 账户常被攻击者作为首要目标。
enforce_for_root = 1
启用此选项后,即使 root 用户尝试设置简单密码(如 “123456”),系统也会拒绝并提示不符合复杂度策略。结合前文提到的长度和字符类要求,可确保最高权限账户同样遵循严格的安全标准。实际测试中,可通过切换至 root 并执行 passwd 命令验证该行为。




















