








shell 脚本处理权限不足错误提示,核心做法是捕获命令执行后的退出码(exit code),判断其是否为非零值,并针对特定的权限拒绝信号(如 exit code 126 或 127)输出明确的中文提示信息。通过检查 $? 变量并结合 [[ ]] 条件测试,可以区分“文件不存在”、“没有执行权限”和“普通命令失败”,从而向用户展示具体的操作指引。

如何检测命令是否因权限被拒而失败
在 Shell 中,当尝试执行一个没有执行权限的文件时,系统通常不会直接抛出通用的“Permission denied”字符串供 grep 匹配,而是返回特定的退出状态码。对于大多数内置命令或外部程序,如果因为权限问题无法运行,bash 会返回 exit code 126(Command invoked cannot execute)。如果是试图访问一个目录但没有读取权限,或者写入文件没有权限,通常会返回 exit code 1(一般错误)并在 stderr 输出具体信息。因此,最稳健的做法是先检查退出码,再结合 stderr 的输出内容进行二次确认。
#!/bin/bash

# 定义要执行的命令
CMD="./script.sh"

# 执行命令并将标准错误重定向到变量
OUTPUT=$(eval "$CMD" 2>&1)
EXIT_CODE=$?

if [ $EXIT_CODE -eq 126 ]; then
    echo "错误:命令 '$CMD' 存在但无执行权限。请运行 chmod +x $CMD"
elif [ $EXIT_CODE -eq 127 ]; then
    echo "错误:命令 '$CMD' 未找到。"
elif [ $EXIT_CODE -ne 0 ]; then
    # 检查 stderr 中是否包含 Permission denied
    if echo "$OUTPUT" | grep -q "Permission denied"; then
        echo "错误:权限不足。详细原因:$OUTPUT"
    else
        echo "错误:命令执行失败,退出码:$EXIT_CODE"
    fi
else
    echo "命令执行成功。"
fi
上述代码首先使用 eval 执行目标命令,并通过 2>&1 将标准错误流合并到标准输出中以便捕获。随后立即保存 $? 的值。通过判断 126 和 127 这两个特定码,可以精准定位权限缺失或命令缺失的情况。对于其他非零退出码,再通过 grep 检查输出文本中是否包含 “Permission denied”,从而覆盖那些不改变退出码为 126 的权限错误场景。
如何在脚本启动时预检关键文件的权限
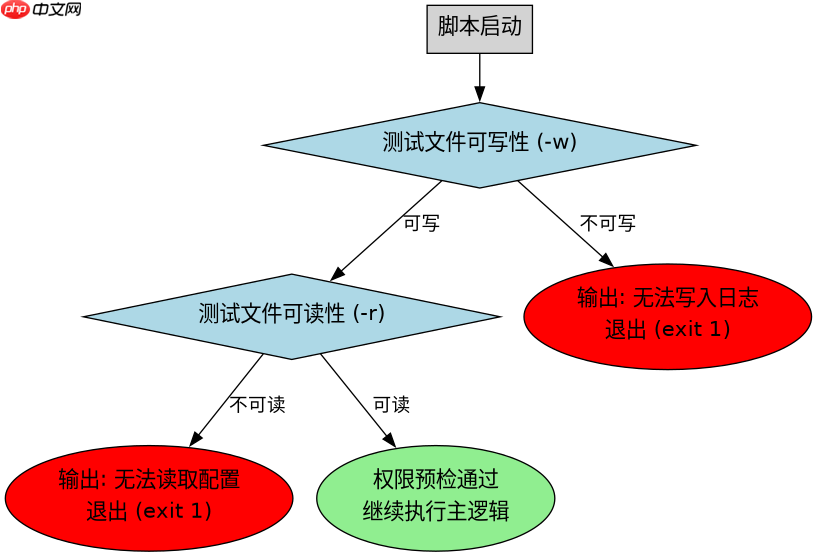
除了在执行过程中捕获错误,更优雅的做法是在脚本逻辑开始前,对关键依赖文件或目录进行权限预检。利用 bash 内置的测试操作符 -x(检查执行权限)、-w(检查写权限)和 -r(检查读权限),可以在命令执行前就拦截权限问题,避免产生混乱的错误输出。这种方法特别适用于需要修改配置文件或生成日志文件的场景。
#!/bin/bash

TARGET_FILE="/var/log/myapp.log"
CONFIG_FILE="/etc/myapp.conf"

# 预检日志文件的可写性
if [ ! -w "$TARGET_FILE" ]; then
    echo "致命错误:无法写入日志文件 '$TARGET_FILE'"
    echo "建议:请检查文件权限或使用 sudo 运行脚本"
    exit 1
fi

# 预检配置文件的可读性
if [ ! -r "$CONFIG_FILE" ]; then
    echo "致命错误:无法读取配置文件 '$CONFIG_FILE'"
    echo "建议:请确保当前用户有读取权限"
    exit 1
fi

echo "权限预检通过,开始执行主逻辑..."
# 这里放置主要的业务逻辑
这段代码展示了如何在脚本入口处进行防御性编程。通过 -w 和 -r 测试,脚本可以在任何实际 I/O 操作发生之前,明确告知用户缺少哪种权限。exit 1 的使用确保了在权限不满足时脚本立即终止,防止后续步骤因权限问题产生难以调试的中间状态。这种预检机制比事后捕获错误更加清晰,因为它提供了具体的修复建议。
当 sudo 提权失败时如何处理
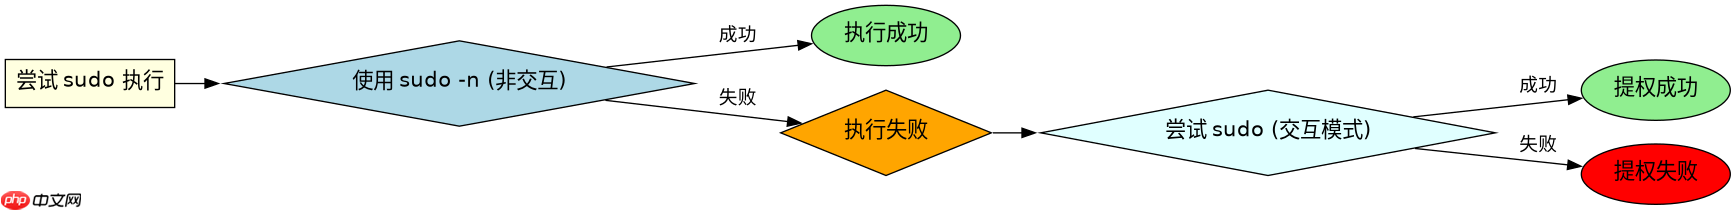
在许多运维脚本中,权限不足往往是因为需要 root 权限而当前用户不是 root。此时,直接使用 sudo 提权是常见做法,但如果 sudo 配置不当或用户不在 sudoers 列表中,sudo 也会失败。处理这种情况的关键是捕获 sudo 的退出码,并提供友好的回退方案或明确的错误提示。sudo 在认证失败或权限不足时通常返回 exit code 1 或 8(内部锁错误)。
以下代码演示了如何安全地调用 sudo 并处理其可能的失败情况:
#!/bin/bash

ACTION="restart nginx"

# 尝试使用 sudo 执行操作
if ! sudo -n $ACTION 2>/dev/null; then
    # 如果自动模式失败,尝试交互式模式(可选)
    echo "警告:自动提权失败。正在请求密码..."
    if sudo $ACTION; then
        echo "提权成功,操作完成。"
    else
        echo "错误:sudo 执行失败。请检查您的 sudo 权限或密码是否正确。"
        exit 1
    fi
else
    echo "操作已通过 sudo 成功执行。"
fi
这里使用了 sudo -n 标志来禁止密码提示,适用于自动化脚本。如果 -n 模式失败,脚本可以选择进入交互式模式或直接报错。通过检查 sudo 的退出状态,可以区分是网络超时、认证失败还是命令本身的问题。在实际生产中,建议结合日志记录,将 sudo 失败的详细信息记录下来,以便后续审计。

















