








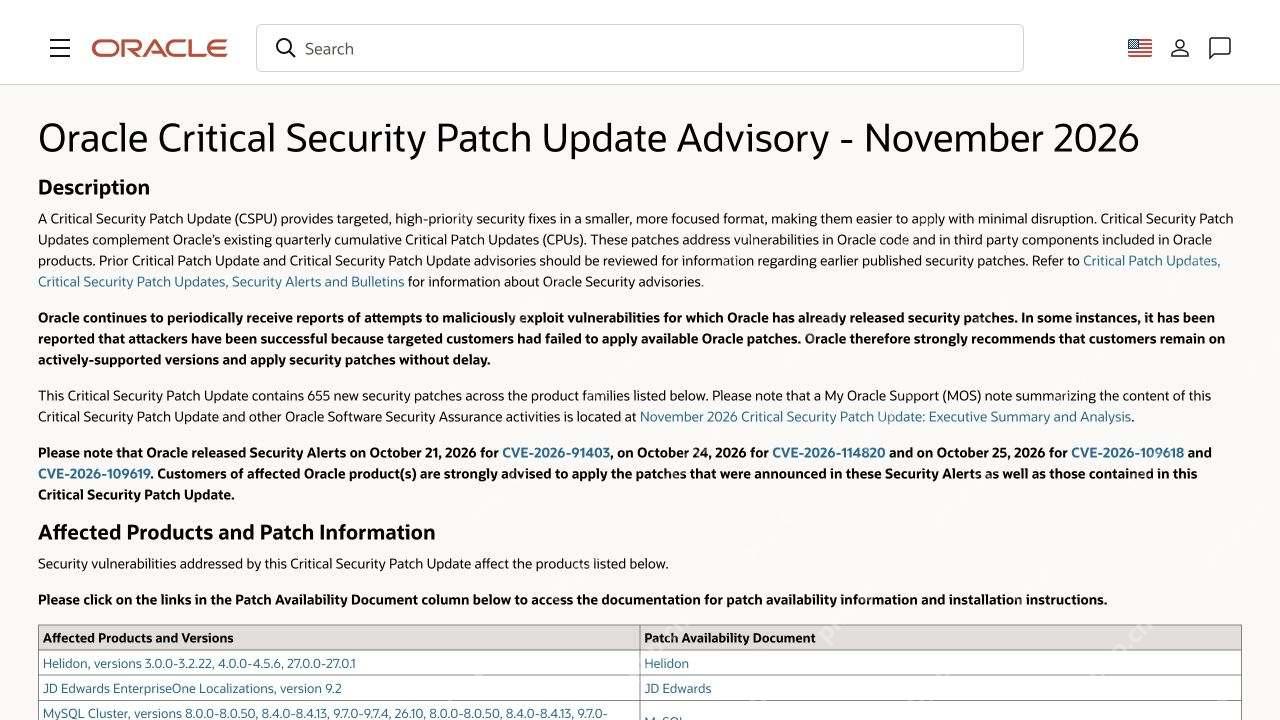
java 最新安全事件的重点是 java4shell(cve-2026-114938)。oracle 已于 11 月 17 日发布修复;漏洞位于 openjdk 的 base64 硬件加速解码路径,在满足条件时可能造成内存破坏、服务崩溃,甚至远程代码执行。对企业来说,第一步应是找出每个应用实际使用的 java 运行时,而不是只检查开发电脑上的 jdk。
这不是“装了 Java 就一定能被拿下”的漏洞。CPU 能力、JVM 是否使用受影响的加速实现,以及外部输入能否到达相关解码路径,都影响实际风险。但一时无法确认应用入口时,也不应拖延已提供的安全更新。
它和 Log4Shell 有什么不同?
Java4Shell 是研究者为这次运行时漏洞使用的名称,并不是 Log4j 新版本出现了同一种问题。Log4j 属于应用依赖,本次重点在底层 Java 运行时。只更新 pom.xml、Spring Boot 依赖或日志组件,不能证明 JVM 已经替换。
反过来,更新 JDK 也不意味着其他框架和第三方依赖的漏洞全部消失。维护人员应将运行时补丁和应用依赖分别登记,避免用一张依赖扫描报告代替 Java 安全更新记录。
立即学习“Java免费学习笔记(深入)”;
哪些硬件和 Java 环境要优先排查?
本次路径与支持 AVX-512 VBMI 等指令能力的 x86-64 环境有关。CERT-EU 列出的条件包括相应 CPU 特性、加速实现处于活动状态,以及攻击者控制的 Base64 数据能够到达解码器。ARM64 不受这一特定硬件路径影响,但仍应按所用发行商安排其他安全更新。
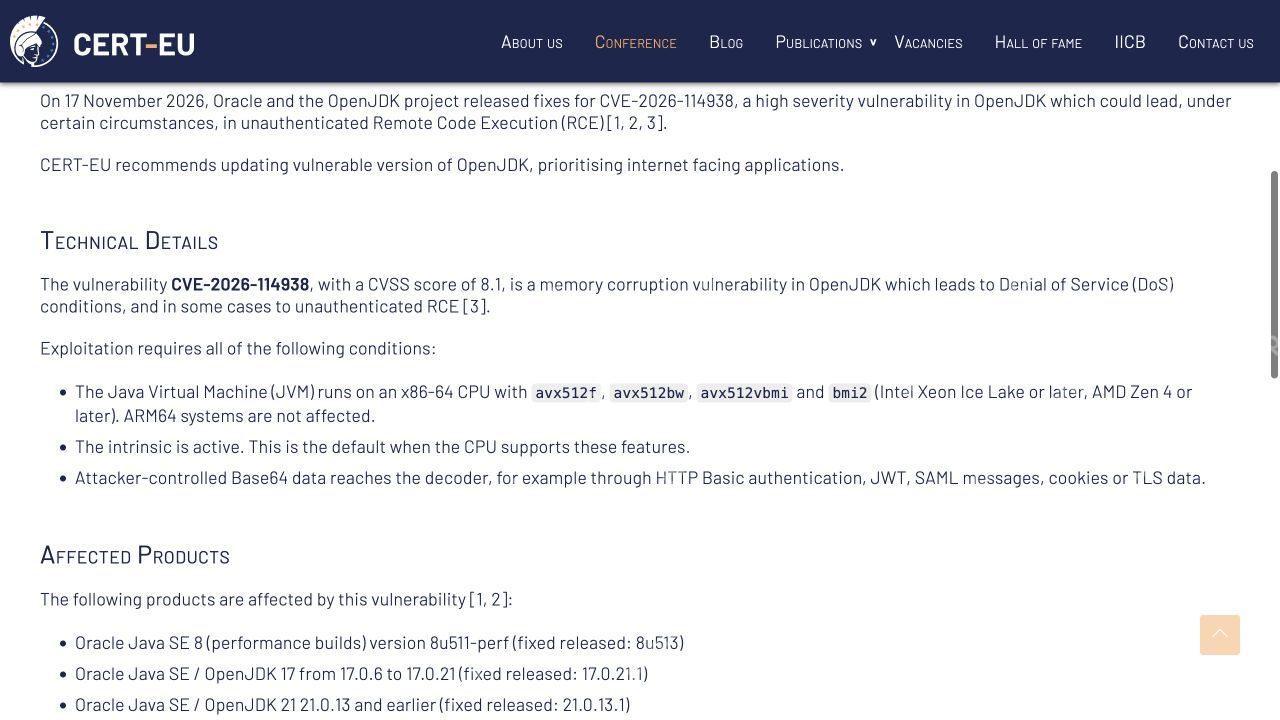
不能只按某个处理器系列名称下判断。云实例、虚拟化和调度环境中,应查看实际运行实例向 JVM 暴露的能力。今天落在一台不触发该路径的节点,也不代表下一次迁移或扩容后风险条件完全一样。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
看到 Java 17、21,不够:还要看完整版本和发行商
本轮已修复版本需要按供应商确认。以 Eclipse Temurin 为例,官方列出的修复构建如下:
| Temurin 分支 | 含修复的构建 |
|---|---|
| 17 | 17.0.21.1+2 |
| 21 | 21.0.13.1+2 |
| 25 | 25.0.5.1+2 |
| 27 | 27.0.1.1+4 |
这不是适用于所有发行商的软件包编号。Oracle、Corretto、Linux 发行版及产品内置运行时,可能采用不同构建号或回补包修订号,应以各自公告为准。尤其要区分 17.0.21 与 17.0.21.1,少一个补丁位可能代表不同修复状态。
Temurin 公告说明其 Java 8、11 不受这个特定问题影响;Oracle Java 8 的性能构建则需要单独核对。不能把“某一发行商的 Java 8 不受影响”推广到所有 Java 8 产品,也不能把十一月其他安全修复混同为这个 CVE 的影响范围。
为什么 Jira、Jenkins 等企业工具也出现在公告中?
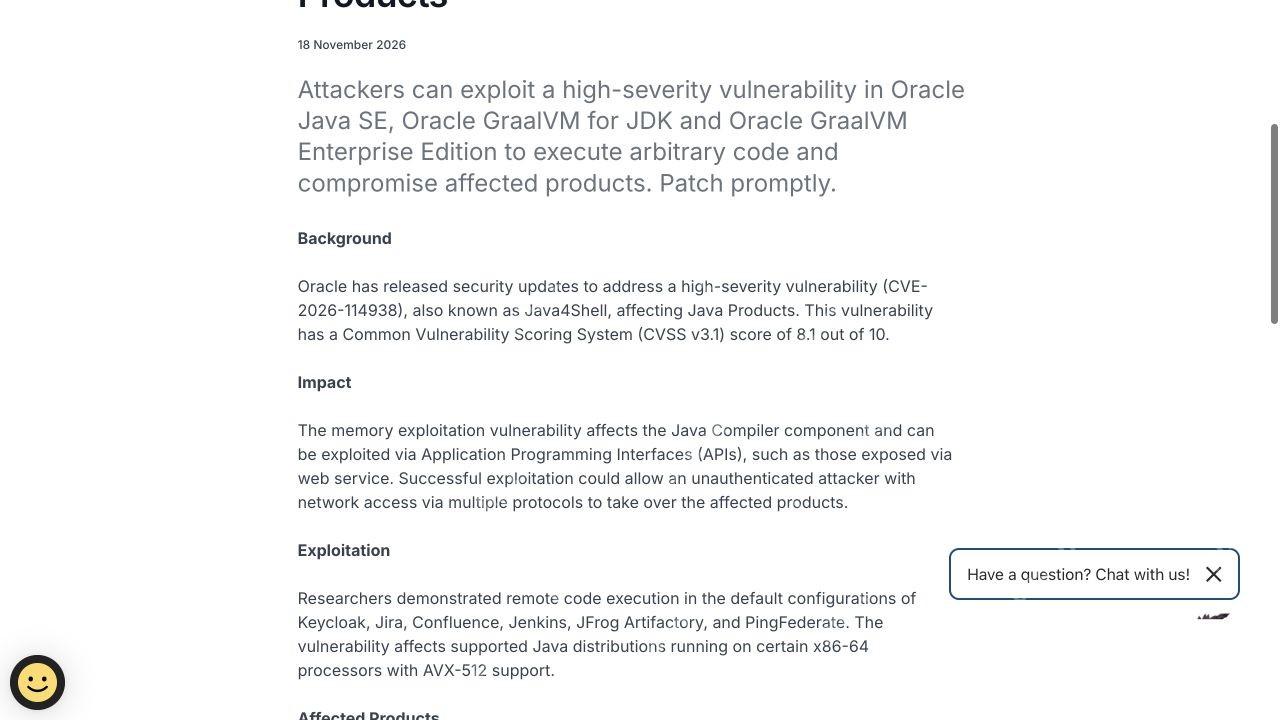
这些产品依赖 Java 处理认证、上传、接口或其他数据。底层解码器存在问题时,风险可能通过正常业务功能暴露。研究者在部分产品和配置中演示了利用链,这提示应检查相关部署;它并不证明每个同名产品实例都满足相同条件。
软件自带 JRE、Windows 服务包装器、容器基础镜像和独立构建节点,都可能绕过系统默认 JAVA_HOME。只在服务器终端运行一次 java -version,看到新版本后就结束,是这次修复最容易留下的盲区。
现在该做的三件事
先列出公网及关键内部 Java 应用,记录运行时供应商、完整构建、程序路径和负责人。再选择厂商明确包含修复的版本,先在相同部署方式下做兼容验证,按节点或实例逐步替换。
暂时不能升级时,可评估关闭相关 Base64 intrinsic 的 JVM 参数,但必须重启并核对实际进程中的生效值,同时保留正式补丁计划。最后以运行进程和业务回归验收,而不是以下载成功、安装成功或新开终端中的版本输出验收。



















