








安全研究者abdelhamid naceri近日在fastunlock项目中披露一种windows锁屏绕过现象,称问题与讲述人在锁定账户上下文中处理界面的方式有关。作者报告的测试环境为安装11月补丁的windows 11 26h2,并明确要求能够物理接触设备,且设备上至少有一个账户关联在线账户;这不是已经证实适用于所有windows设备的远程攻击。
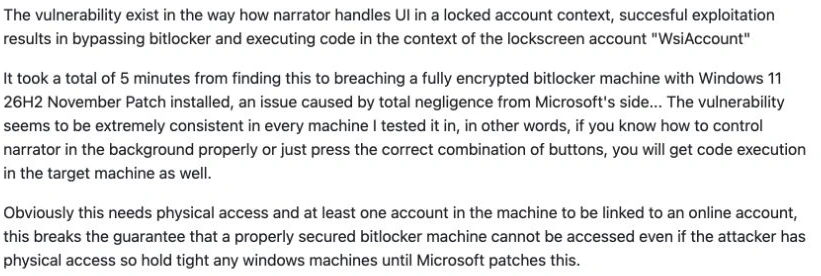
FastUnlock项目说明列出研究现象、测试环境及前提
披露聚焦锁屏账户上下文
项目说明把相关代码执行上下文描述为WsiAccount,涉及讲述人及其界面在锁屏状态下的行为。作者称在其测试的多台设备上观察到一致现象,但这仍是同一研究者的测试陈述,不能据此推定有多名独立用户复现。
作者提及从发现到进入一台启用BitLocker的测试设备约用5分钟。该数字只对应其描述的过程,不是不同硬件、策略或Windows版本下的统一耗时。

Windows 服务器运维工具箱 - 磁盘分析、临时文件清理、IIS 站点管理、批量文件操作、服务状态监控、Windows Update 诊断、实时性能监控、安全审计、注册表启动项审计、磁盘健康检测、网络端口监控、事件日志诊断、已安装程序管理、用户会话监控、计划任务审计、文件共享审计、DNS网卡诊断、SSL证书过期检测、防火墙规则审计、服务崩溃恢复状态、系统文件修复、存储池管理、备份状态检查、Docker容器管理、K8s集群监控。只读分析+安全确认,绝不误删文件,完全免费离线运行。
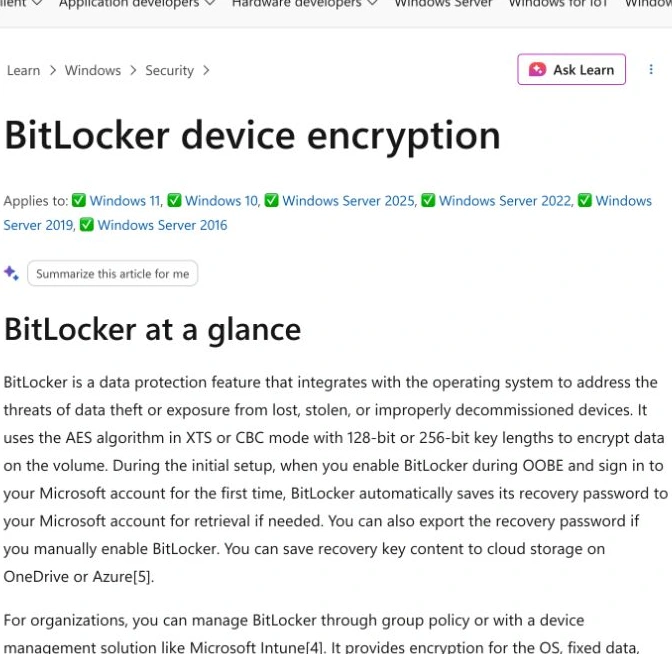
微软官方文档对BitLocker卷加密保护范围的说明
锁屏路径绕过不等于加密算法被破解
微软将BitLocker定位为面向整个卷的数据加密保护,用于降低设备丢失、被盗或不当退役时的数据泄露风险。FastUnlock描述的是运行中的锁屏界面与账户上下文问题,现有说明不能证明BitLocker所用加密算法已经被破解。
作者明确表示尚未检查其他Windows版本,因此不能直接把结论扩展到Windows 10或所有Windows 11环境。设备管理者应区分锁屏登录、启动前验证和卷加密等环节,并以对应版本的官方安全公告及实际配置为后续判断依据。



























