








使用 ss 命令查看端口 time_wait 状态,最直接的方法是结合 -t(tcp)、-a(所有)和 | grep time-wait 进行过滤。若需针对特定端口,可追加 -sport 或 dport 参数指定源端口或目的端口。该操作能立即列出当前处于该状态的连接详情,包括本地地址、远程地址及等待时间。

如何筛选特定端口的 TIME-WAIT 连接
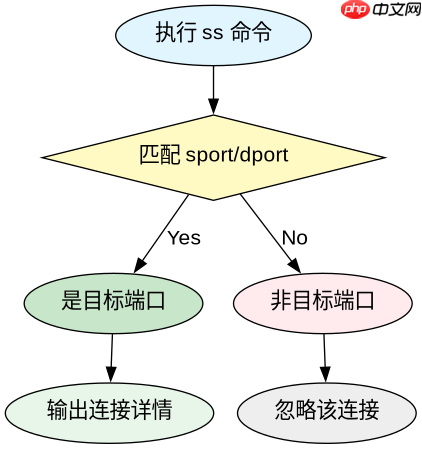
要查看特定端口(如 80 或 443)的 TIME-WAIT 连接,需在命令中加入 -sport 或 -dport 选项。例如,查看本地监听在 80 端口的服务产生的 TIME-WAIT 连接,可使用 ss -t -a -o sport = :80 | grep TIME-WAIT。这里的 -o 参数用于显示计时器信息,帮助判断连接滞留时长。通过这种方式,可以快速定位哪些端口正在积累大量半关闭连接,从而评估是否需要调整内核参数以加速回收。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
ss -t -a -o sport = :80 | grep TIME-WAIT
ss -t -a -o dport = :443 | grep TIME-WAIT
TIME-WAIT 状态下连接的具体资源占用情况
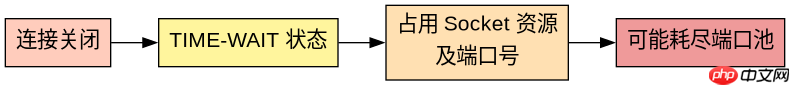
当连接进入 TIME-WAIT 状态时,系统会为该连接保留完整的套接字结构,包括内存中的 socket 描述符以及相关的缓冲区。这意味着即使连接已逻辑上关闭,它仍会占用文件描述符资源和少量内存。如果短时间内产生大量此类连接(如高并发 Web 服务器),可能导致本地可用端口耗尽,引发 Cannot assign requested address 错误。此时,检查 ss 输出的数量有助于确认是否触及了 net.ipv4.ip_local_port_range 的限制。
ss -s | grep time-wait
基于程序中某个输入、条件或结果的具体问题
在实际排查中,常遇到的问题是:为什么明明客户端已经断开,服务端却仍有大量连接未释放?这通常是因为 TCP 协议要求主动关闭方(通常是服务端)在发送 FIN 后进入 TIME-WAIT 状态,等待 2*MSL(最大报文生存时间,默认通常为 60 秒)以确保最后一个 ACK 能被对方收到。若程序频繁创建短连接,这种机制会导致 TIME-WAIT 堆积。解决思路并非直接禁用 TIME-WAIT(不推荐),而是优化连接复用或使用 keepalive 机制,减少新建连接的频率。




















