








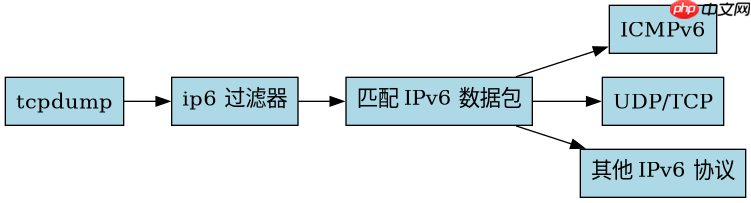
使用 tcpdump 抓包过滤 ipv6 流量,直接在命令后追加 ip6 关键字即可,例如 tcpdump ip6。该过滤器会匹配所有 ipv6 协议数据包,包括 icmpv6、udp 和 tcp 等承载在 ipv6 之上的流量。若需进一步缩小范围,可结合端口或协议类型进行组合过滤。
如何仅抓取特定端口的 IPv6 流量?
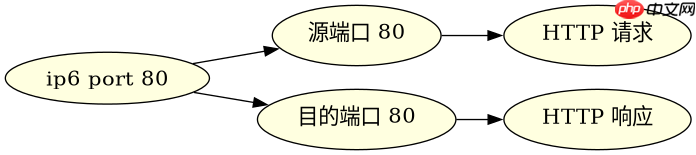
要仅抓取特定端口的 IPv6 流量,可以在 ip6 基础上添加 port 条件,例如 tcpdump ip6 port 80 用于捕获 IPv6 的 HTTP 流量。此命令会过滤出所有源或目的端口为 80 的 IPv6 数据包。需要注意的是,IPv6 头部结构不同于 IPv4,但 tcpdump 会自动解析后续传输层头部,因此端口过滤逻辑与 IPv4 一致。
tcpdump -i any ip6 port 80
上述命令中,-i any 表示监听所有网络接口,ip6 port 80 是核心过滤表达式。执行后,终端将实时输出匹配的 IPv6 数据包详情,包括时间戳、IP 地址、端口及负载长度。若需保存结果,可追加 -w capture.pcap 参数导出为 pcap 文件供后续分析。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何排除 ICMPv6 协议的 IPv6 流量?
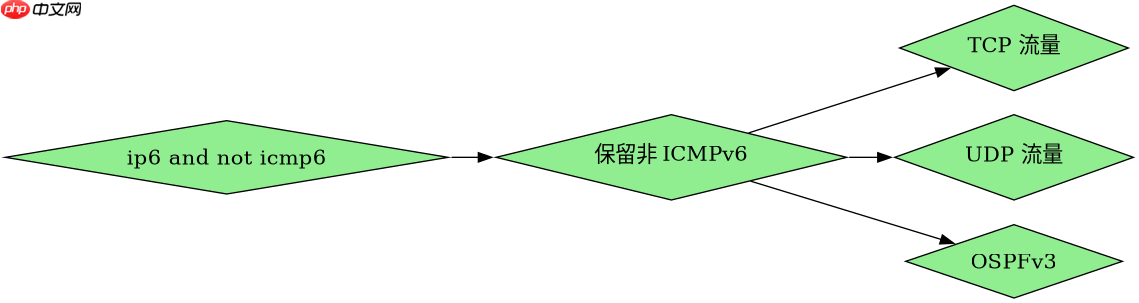
若要排除 ICMPv6 协议的 IPv6 流量,可使用 not icmp6 组合过滤,例如 tcpdump ip6 and not icmp6。该命令会保留除 ICMPv6 外的所有 IPv6 数据包,如 UDP、TCP 或 OSPFv3 等。ICMPv6 在 IPv6 网络中承担关键功能(如邻居发现),排除它有助于聚焦应用层或路由协议流量。
tcpdump -i eth0 ip6 and not icmp6
此命令针对指定接口 eth0 进行过滤,避免无关接口的干扰。输出中将不包含任何 ICMPv6 消息(如 Router Solicitation 或 Neighbor Advertisement),仅显示其他 IPv6 协议数据。若需进一步细化,可叠加协议类型,如 tcpdump ip6 and not icmp6 and tcp 仅捕获 IPv6 TCP 流量。
基于 tcpdump 命令中 ip6 过滤条件的具体行为是什么?
当使用 ip6 过滤条件时,tcpdump 会检查数据包的 IP 版本字段是否为 6,若是则匹配成功。该条件不区分后续协议类型,因此会捕获所有 IPv6 封装的数据。若网络中存在 IPv4/IPv6 双栈环境,此过滤能精准隔离 IPv6 流量,避免 IPv4 数据干扰。实际应用中,建议结合接口名称和协议排除项以提升效率。


















