








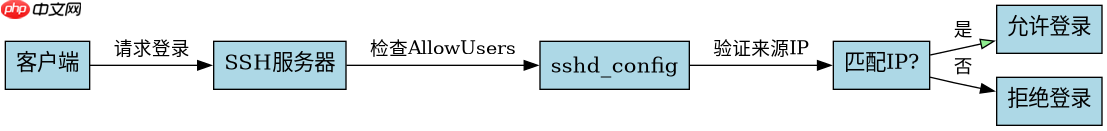
通过配置 /etc/ssh/sshd_config 中的 allowusers 指令,可以限制指定用户仅从特定 ip 地址登录。具体做法是在配置文件中添加形如 allowusers username@ip_address 的行,然后重启 ssh 服务即可生效。
如何配置 AllowUsers 实现 IP 限制
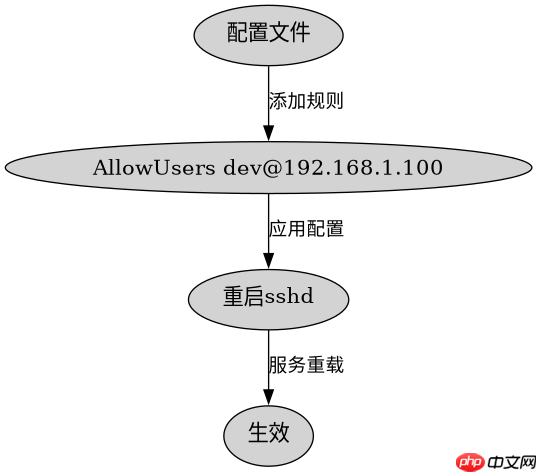
在 /etc/ssh/sshd_config 中添加 AllowUsers 规则是限制用户登录来源最直接的方法。该指令支持通配符和 IP 地址组合,格式为 AllowUsers user@host。例如,限制用户 dev 只能从 192.168.1.100 登录,需写入 AllowUsers dev@192.168.1.100。若允许多个 IP,可重复该行或使用通配符 *。配置完成后,必须重启 sshd 服务使更改生效。
sudo nano /etc/ssh/sshd_config
# 添加以下行,替换实际用户名和IP
AllowUsers dev@192.168.1.100

# 重启SSH服务
sudo systemctl restart sshd
预期结果:只有来自 192.168.1.100 的 dev 用户能成功登录,其他来源将被拒绝。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
AllowUsers 与防火墙规则的对比
除了 AllowUsers,也可通过防火墙(如 iptables 或 ufw)限制 SSH 端口访问。但 AllowUsers 的优势在于基于用户身份进行细粒度控制,而防火墙仅基于 IP 和端口。若需同时限制多个用户和 IP,AllowUsers 更灵活。例如,AllowUsers admin@10.0.0.1 root@* 允许 admin 从特定 IP 登录,root 从任意 IP 登录。防火墙规则则需为每个 IP 单独配置端口访问权限,管理复杂度更高。

# 使用 ufw 限制 SSH 仅允许特定 IP
sudo ufw allow from 192.168.1.100 to any port 22

# 验证规则
sudo ufw status
预期结果:防火墙仅允许 192.168.1.100 访问 SSH 端口,其他 IP 被丢弃。此方法不区分用户,所有用户均受相同限制。
AllowUsers 配置错误会导致什么后果
若 AllowUsers 配置错误(如拼写错误或 IP 格式无效),可能导致所有用户无法登录,包括管理员。例如,误写 AllowUsers dev@invalid_ip 会阻止 dev 从任何 IP 登录。此外,若未正确重启 sshd,配置不会生效。建议修改后使用 sshd -t 测试配置语法,并通过备用连接(如控制台)验证。若锁定自身账户,可通过恢复模式或救援系统修正配置。




















