








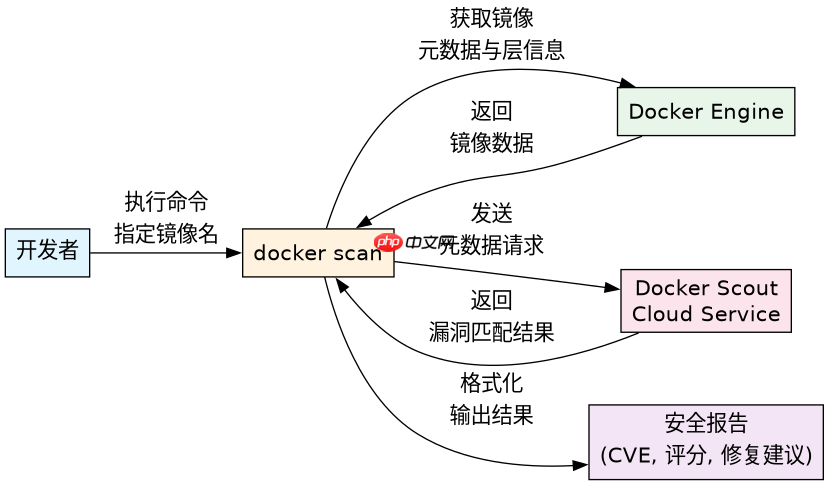
使用 docker 镜像安全扫描命令,最直接的做法是调用 docker scan 子命令并指定目标镜像名称。该命令会自动拉取镜像的元数据,连接至 docker scout 服务进行漏洞比对,并在终端输出包含严重等级、cve id 及修复建议的详细报告。若需将结果保存为 json 格式以便后续处理,可添加 --format json 参数;若仅关注是否存在高危漏洞,可使用 --severity critical 进行过滤。
如何查看特定 CVE 漏洞的详细信息与修复方案
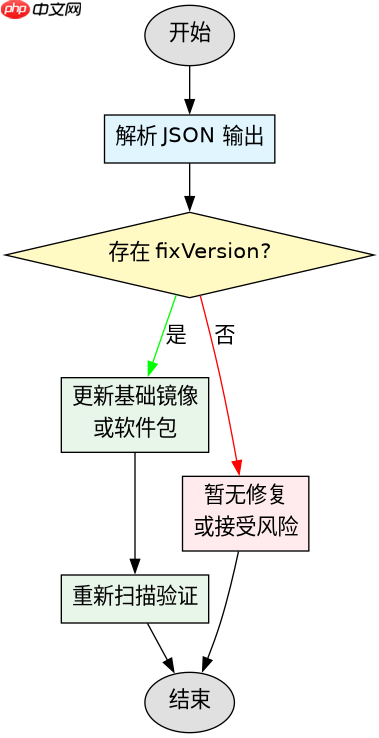
当扫描结果列出具体漏洞时,可以通过解析输出内容或直接查询 Docker Scout 数据库来获取修复方案。对于命令行环境,直接阅读 docker scan 输出的表格即可看到推荐的修复版本。若需自动化处理,结合 --format json 输出后,可以使用 jq 等工具提取特定 CVE 的 fixVersion 字段。需要注意的是,扫描结果依赖于本地缓存的指标数据库,若网络受限或数据库过期,可能导致无法获取最新的修复建议。

docker scan --format json myapp:latest | jq '.vulnerabilities[] | select(.id == "CVE-2023-1234") | {id, severity, fixVersion}'
如何在 CI/CD 流水线中集成镜像扫描并阻断构建
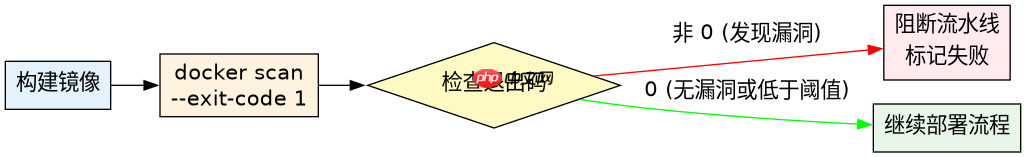
在持续集成流程中集成镜像扫描,核心在于捕获 docker scan 的退出码并根据策略决定后续步骤。默认情况下,即使发现漏洞,docker scan 也会以退出码 0 结束,除非配置了严格的阈值或使用 --exit-code 参数。通过设置 --exit-code 1,当存在任何漏洞时命令将返回非零退出码,从而触发 CI 系统的失败机制。此外,可以结合 --severity 参数设定只允许特定严重等级的漏洞通过,实现精细化的安全门禁控制。
#!/bin/bash
IMAGE="myapp:latest"
docker build -t $IMAGE .
docker scan --exit-code 1 --severity high $IMAGE
if [ $? -ne 0 ]; then
  echo "Scan failed due to high severity vulnerabilities."
  exit 1
fi
基于扫描结果中的 CVSS 评分如何判断风险优先级
在分析扫描结果时,CVSS(通用漏洞评分系统)评分是判断风险优先级的关键指标。Docker Scout 默认提供 CVSS v3 和 v4 的评分数据,通常建议优先处理评分大于等于 7.0 的高危漏洞。在实际操作中,应结合漏洞的 exploitability(可利用性)和 impact(影响度)子分数进行综合评估。例如,一个评分为 5.0 但可利用性极高的漏洞,在生产环境中可能比评分 8.0 但难以利用的漏洞更具威胁。因此,除了依赖自动化工具的排序外,还需人工复核关键业务组件的漏洞上下文。

















