








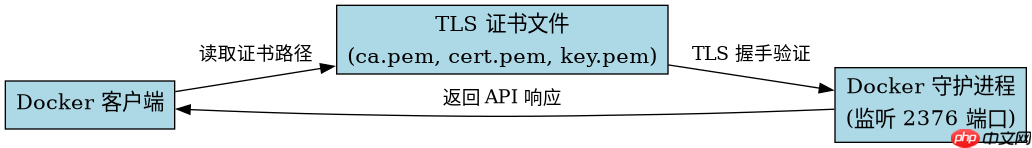
通过配置 docker 客户端的 tls 证书和设置环境变量来实现远程连接。具体做法是将包含 ca 证书、服务器证书和私钥的文件复制到客户端机器,然后使用 docker --tlsverify 参数指定这些文件的路径,或者将证书路径写入 dockerfile 或 shell 配置文件中以便复用。
如何验证 TLS 证书文件的完整性与权限
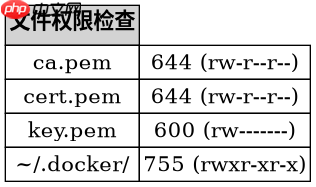
在配置远程连接前,必须确保 ca.pem、cert.pem 和 key.pem 三个文件存在且权限正确。通常需要将私钥 key.pem 设置为仅所有者可读写(600),其他文件设为只读(644)。如果权限过宽,Docker 客户端会拒绝连接并报错。
mkdir -p ~/.docker
cp /path/to/ca.pem ~/.docker/
cp /path/to/cert.pem ~/.docker/
cp /path/to/key.pem ~/.docker/
chmod 0755 ~/.docker
chmod 0644 ~/.docker/ca.pem ~/.docker/cert.pem
chmod 0600 ~/.docker/key.pem
执行上述命令后,可以使用 ls -l ~/.docker/ 检查输出结果,确认 key.pem 的权限为 -rw-------,其余为 -rw-r--r--。这是建立安全连接的基础步骤,任何权限错误都会导致后续连接失败。
如何通过命令行参数临时测试连接
为了快速验证配置是否正确,可以在每次调用 docker 命令时手动添加 --tlsverify 标志及证书路径。这种方式不需要修改系统环境,适合一次性测试或脚本中使用。需要替换 <host></host> 为实际的 Docker 守护进程 IP 或域名。

docker --tlsverify \
  --tlscacert=~/.docker/ca.pem \
  --tlscert=~/.docker/cert.pem \
  --tlskey=~/.docker/key.pem \
  -H tcp://<host>:2376 ps
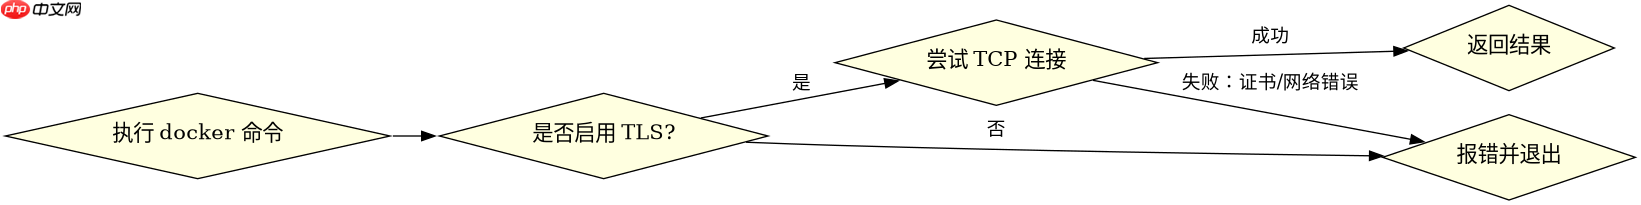
运行该命令后,如果返回容器列表信息,说明连接成功。若出现 x509: certificate signed by unknown authority 错误,通常是 ca.pem 不匹配;若出现 connection refused,则可能是网络不通或守护进程未监听 2376 端口。此方法能直接暴露证书或网络层面的问题。
如何将配置持久化到环境变量中
为了避免每次输入冗长的参数,可以将证书路径配置到环境变量中。Docker 客户端会自动读取 DOCKER_TLS_VERIFY、DOCKER_CERT_PATH 和 DOCKER_HOST 这三个变量。将这些导出语句添加到 ~/.bashrc 或 ~/.zshrc 中即可永久生效。
export DOCKER_TLS_VERIFY=1
export DOCKER_CERT_PATH=~/.docker
export DOCKER_HOST=tcp://<host>:2376
加载配置后,直接使用 docker ps 即可连接远程主机。这种方式的优点是简化了日常操作,但需注意不要在不安全的网络环境中随意导出这些变量,以免泄露证书信息。同时,确保 DOCKER_HOST 指向的是受信任的远程守护进程地址。


















