








在 docker swarm 中,内部服务通过名称相互访问的核心做法是:使用 docker service create 创建服务时指定 --name 参数,并在同一网络下直接以该名称作为主机名进行通信。swarm 内置的 dns 解析会自动将服务名映射到虚拟 ip(vip),无需手动配置端口或 ip 地址。例如,若服务名为 web,其他服务只需向 http://web:80 发起请求即可连通。

Docker Swarm 中内部服务怎么通过名称相互访问
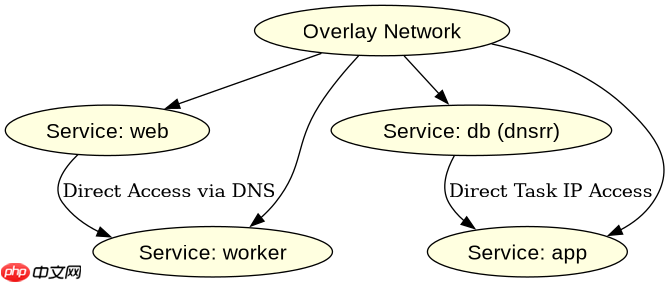
在 Docker Swarm 集群中,服务间通过名称访问依赖于内置的 DNS 服务和覆盖网络(Overlay Network)。当服务被创建并加入同一个覆盖网络后,Swarm 管理器会自动为该服务注册一个 DNS 条目。其他服务中的容器可以直接使用该服务名作为主机名进行连接。这种机制基于 ingress 或用户自定义的 overlay 网络,确保跨节点通信的安全性和隔离性。
docker network create --driver overlay my-overlay

docker service create \
  --name web \
  --network my-overlay \
  --publish 80:80 \
  nginx

docker service create \
  --name worker \
  --network my-overlay \
  alpine sleep 3600
上述命令创建了一个名为 my-overlay 的覆盖网络,然后启动两个服务:web 和 worker。由于它们都在同一网络上,worker 可以通过 curl http://web 访问 web 服务。Swarm 会自动解析 web 为对应的 VIP,实现负载均衡和服务发现。

Docker Swarm 中内部服务怎么通过名称相互访问
除了默认的网络配置,用户还可以自定义覆盖网络的驱动和选项,以增强安全性或性能。例如,启用加密传输或使用特定的子网划分。此外,服务名解析不仅支持 VIP,还支持任务 IP(Task IP),这在某些调试场景中非常有用。通过设置 --endpoint-mode dnsrr,服务将返回所有任务的 IP 列表,而不是单个 VIP。
docker service create \
  --name db \
  --network my-overlay \
  --endpoint-mode dnsrr \
  postgres:latest

docker service create \
  --name app \
  --network my-overlay \
  alpine ping -c 4 db
在这个例子中,db 服务使用 dnsrr 模式,这意味着 app 服务在解析 db 时会得到所有 db 任务的 IP 地址。这允许 app 直接与每个数据库实例通信,而不是通过负载均衡器。这种方式适用于需要直连数据库的场景,如备份或维护操作。
基于程序中某个输入、条件或结果的具体问题
在实际应用中,如果服务名解析失败,通常是因为服务未正确加入网络或服务尚未完全启动。例如,如果 worker 服务在 web 服务完全就绪前尝试连接,可能会遇到 DNS 解析超时。解决此问题的方法是增加重试逻辑或使用健康检查来确保服务可用性。


















