








集群证书到期导致服务挂掉时,最直接有效的解决办法是执行 docker swarm init --rotate 或 docker swarm update --rotate 命令来重新签发并分发新的 tls 证书。该操作会自动更新集群的 ca 证书和节点间的通信凭证,无需手动替换文件,但需要确保所有节点(包括 manager 和 worker)都能正常访问 docker daemon 的 api 端口以接收新配置。
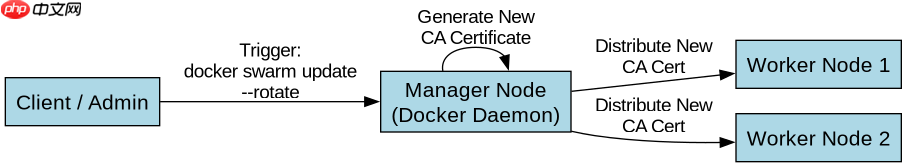
如何触发自动轮换流程
在 Linux 环境下,通常由 systemd 管理的 Docker 守护进程会在检测到证书即将过期时尝试自动轮换,但如果因网络隔离或权限问题失败,就需要手动介入。通过运行 docker swarm update --rotate,当前活跃的 Manager 节点会生成新的 CA 证书,并将其分发给集群中的其他节点。这个过程依赖于节点间的安全通道,如果旧证书已经彻底失效且无法建立连接,可能需要先重启 Docker 服务以重置部分状态,或者使用 --force-new-cluster 这种极端手段重建信任根。
#!/bin/bash
# 检查当前集群状态
docker info | grep -i "swarm"

# 尝试手动触发轮换
# 注意:此命令必须在具有 root 权限的 Manager 节点上执行
sudo docker swarm update --rotate

# 验证结果:查看日志确认是否成功分发新证书
docker logs -f $(hostname)
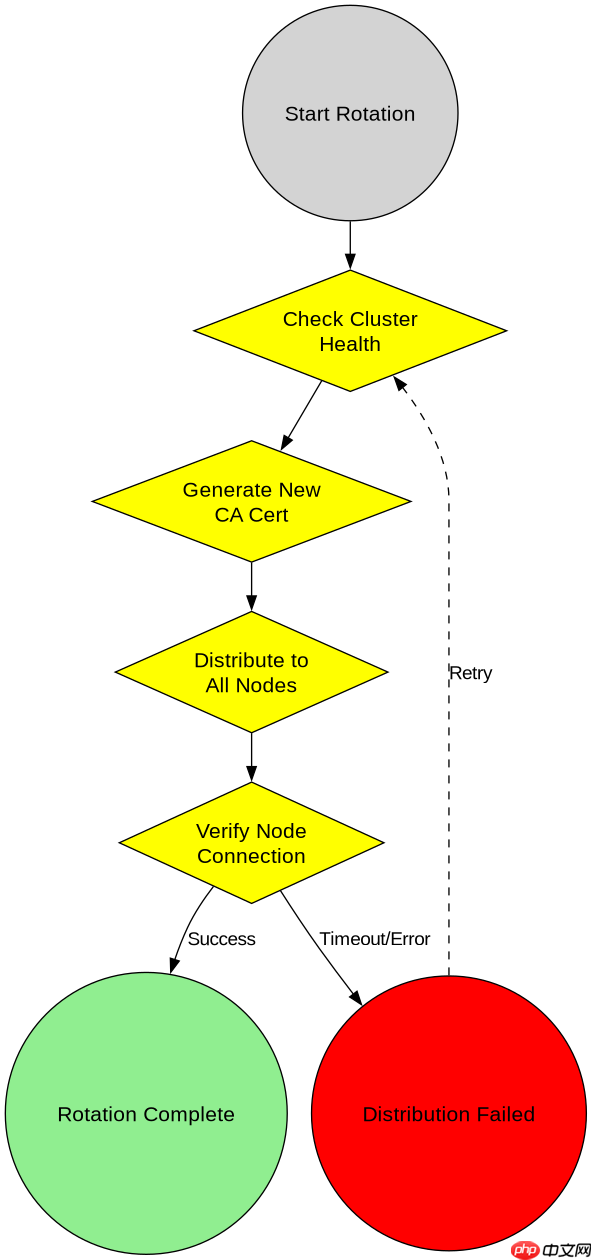
上述脚本首先检查 Swarm 模式的状态,然后执行关键的轮换命令。执行后,Docker 守护进程会处理内部的证书存储逻辑,并将新的 CA 公钥分发给所有已加入的节点。如果节点数量较多,这个过程可能需要几分钟时间,期间服务可能会短暂不可用,但通常不会导致数据丢失。

Worker 节点如何处理新证书
当 Manager 节点完成证书轮换后,集群中的 Worker 节点必须主动拉取或接收新的 CA 证书才能继续与 Manager 通信。这通常发生在 Worker 节点重启 Docker 服务时,或者在某些配置下,Manager 会推送更新。如果 Worker 节点因为证书不匹配而处于 Down 状态,最简单的修复方法是重启该节点上的 Docker 服务,使其重新进行身份验证并获取最新的集群配置。对于无法自动更新的节点,可以手动删除并重新加入集群,但这会导致短暂的停机。

# 在 Worker 节点上执行
# 方法一:重启 Docker 服务以触发重新认证
sudo systemctl restart docker

# 方法二:如果重启无效,手动重新加入集群
# 首先从 Manager 获取新的 join token
docker swarm join-token worker

# 然后执行输出的 join 命令
sudo docker swarm join --token <new_token> <manager_ip>:2377
这段代码展示了在 Worker 节点侧的两种常见处理方式。第一种是通过重启服务让 Docker 守护进程自行处理证书同步,这是最推荐的做法,因为它保持了节点的原有配置。第二种是强制重新加入,适用于节点状态严重损坏或自动同步机制失效的情况。无论哪种方式,最终目的都是让 Worker 节点持有与 Manager 一致的、有效的 CA 证书,从而恢复集群内的服务调度能力。
基于 docker swarm update --rotate 命令的具体行为分析
在使用 docker swarm update --rotate 命令时,一个关键的具体问题是该命令对现有服务的影响以及它如何改变集群的信任根。执行该命令后,Docker 会生成一个新的 CA 证书,并立即开始向所有节点分发。此时,任何试图使用旧证书进行通信的连接都会被拒绝,直到节点完成更新。这意味着在执行命令的瞬间,如果网络延迟较高,部分服务可能会因为无法验证对方身份而暂时中断。此外,该命令不会修改现有的服务定义或容器配置,它只专注于底层的安全凭证更新。因此,开发者在执行此操作前,应确保集群处于相对稳定的状态,避免在高峰期进行轮换,以减少潜在的服务抖动风险。


















