








在 docker swarm 高并发场景下,swarm ingress 网关的性能调优核心在于解决宿主机端口耗尽、连接数限制以及内核网络栈的瓶颈。具体做法包括:将 ingress-svc 的服务模式从默认的 replicated 改为 global,确保每个节点都运行一个网关实例以分散流量压力;调整宿主机的 net.ipv4.ip_local_port_range 和 net.core.somaxconn 等内核参数以支持更高的并发连接;同时优化容器运行时(如 containerd 或 dockerd)的资源限制,避免网关进程被 oom kill。这些措施能显著提升 ingress 网关在高负载下的吞吐量和稳定性。
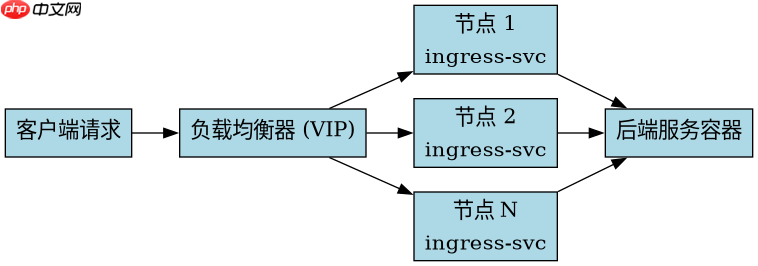
如何将 Ingress 服务模式调整为 Global 以分散负载
将 ingress-svc 设置为 global 模式是提升性能的第一步。默认情况下,Docker Swarm 可能只在一个或少数几个节点上调度 ingress-svc,导致这些节点成为单点瓶颈。通过将其改为 global,Swarm 会在集群中的每个节点上都启动一个 ingress-svc 实例,从而利用所有节点的 CPU 和网络资源来处理入站流量。
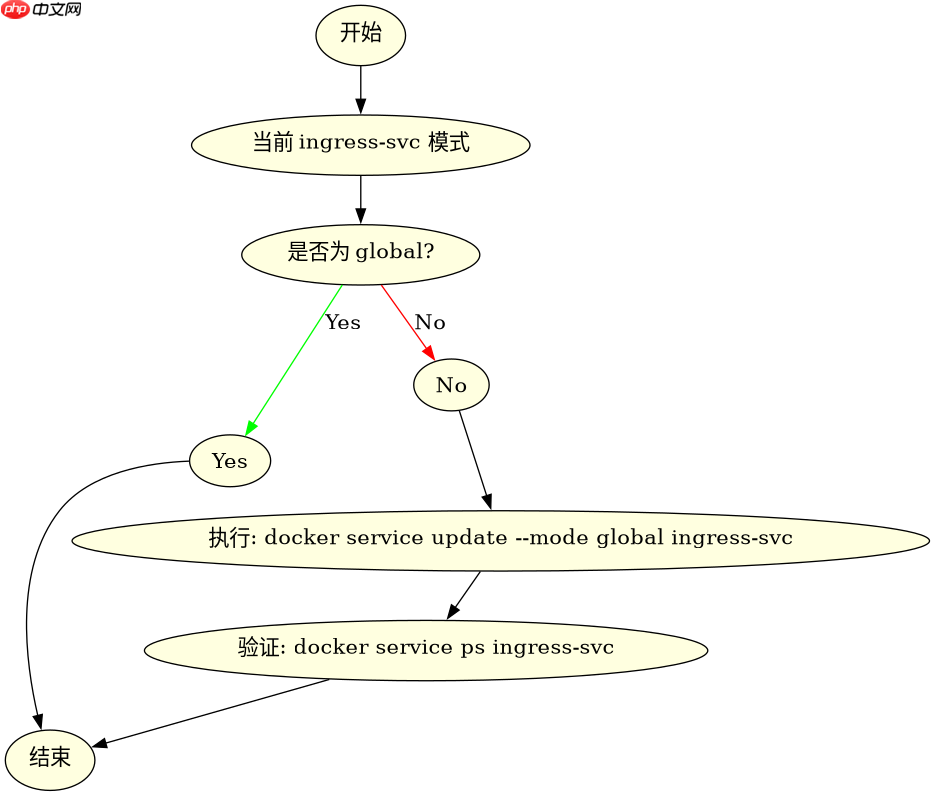
docker service update --mode global ingress-svc
执行上述命令后,你可以使用 docker service ps ingress-svc 检查服务状态,确认每个节点都有一个正在运行的任务。这种分布式的处理方式能有效避免单个节点过载,提高整体集群的并发处理能力。
如何调整宿主机内核参数以支持更高并发
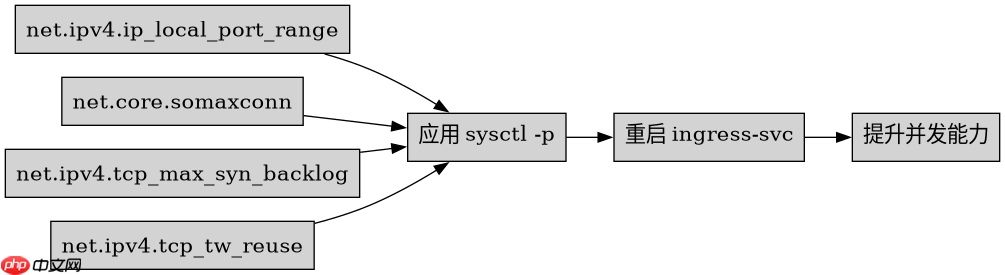
即使 ingress-svc 已经分布式部署,宿主机的内核参数仍然是限制并发连接数的关键因素。默认的内核配置通常不足以支撑数万甚至数十万的并发连接。需要调整的关键参数包括:net.ipv4.ip_local_port_range(本地端口范围)、net.core.somaxconn(监听队列长度)和 net.ipv4.tcp_max_syn_backlog(SYN 队列长度)。

# 临时调整内核参数
sysctl -w net.ipv4.ip_local_port_range='1024 65535'
sysctl -w net.core.somaxconn=65535
sysctl -w net.ipv4.tcp_max_syn_backlog=65535
sysctl -w net.ipv4.tcp_tw_reuse=1

# 永久生效,写入 /etc/sysctl.conf
echo 'net.ipv4.ip_local_range = 1024 65535' >> /etc/sysctl.conf
echo 'net.core.somaxconn = 65535' >> /etc/sysctl.conf
echo 'net.ipv4.tcp_max_syn_backlog = 65535' >> /etc/sysctl.conf
echo 'net.ipv4.tcp_tw_reuse = 1' >> /etc/sysctl.conf

# 应用配置
sysctl -p
调整后,建议重启 ingress-svc 以确保新参数生效。可以通过 docker service restart ingress-svc 来实现。这些参数的调整能显著减少因端口耗尽或连接队列满导致的丢包和连接失败,从而提升高并发场景下的稳定性。
Ingress 网关在高负载下出现连接超时该如何排查
当 ingress-svc 在高负载下出现连接超时时,通常是因为后端服务的响应时间过长或网关自身的资源不足。首先,检查 ingress-svc 容器的日志,查看是否有错误或警告信息。其次,监控宿主机的 CPU、内存和网络使用情况,确认是否存在资源瓶颈。如果资源充足,但连接仍然超时,可能是由于后端服务的健康检查失败或网络延迟过高。
为了进一步排查,可以使用 docker stats 命令监控 ingress-svc 容器的资源使用情况,并使用 tcpdump 或 ss 命令分析网络连接状态。如果发现大量的 TIME_WAIT 或 CLOSE_WAIT 连接,说明内核参数可能需要进一步优化。此外,确保后端服务的健康检查间隔和超时时间设置合理,避免因频繁的健康检查失败导致流量被剔除。



















