








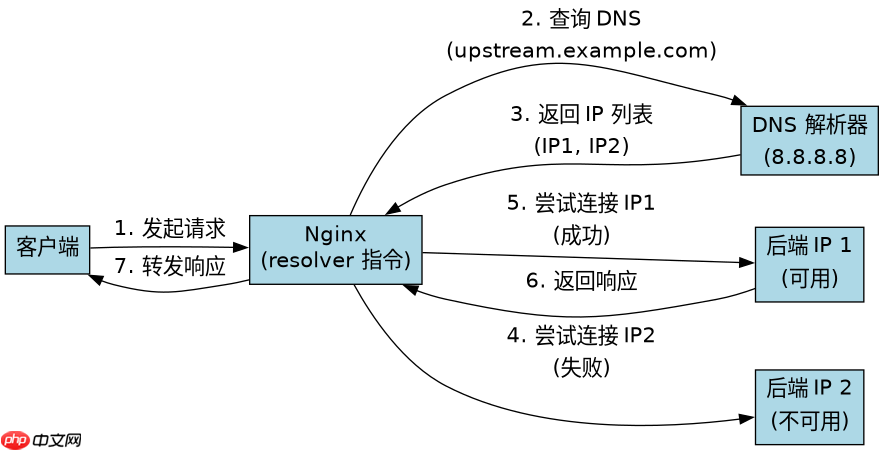
在 nginx 中配置 dns 解析失败切换,核心做法是启用 `resolver` 指令并配合 `proxy_pass` 使用变量。当后端域名解析失败或超时,nginx 会尝试连接列表中的下一个 ip 地址,从而实现故障转移。
Nginx 如何配置 DNS 解析失败切换
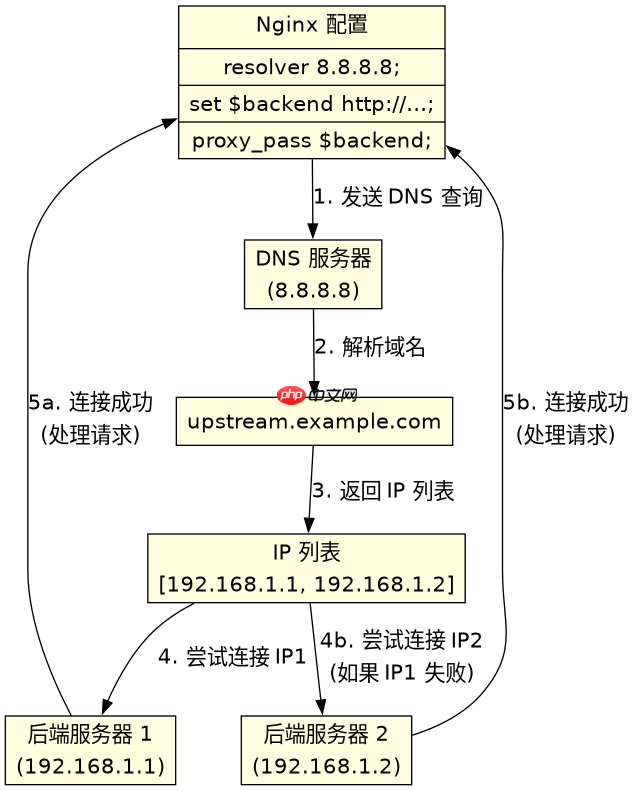
要实现这一功能,需要在 http 或 server 块中指定一个可用的 DNS 服务器(如 8.8.8.8),并将目标主机名放入变量中传递给 proxy_pass。这样 Nginx 会在每次请求时重新解析域名,如果当前 IP 不可用,会自动切换到解析出的其他 IP。
server {
    listen 80;
    server_name example.com;

    # 指定 DNS 服务器
    resolver 8.8.8.8 valid=30s;

    location / {
        # 将主机名存入变量
        set $backend http://upstream.example.com;

        # 使用变量进行代理
        proxy_pass $backend;
    }
}
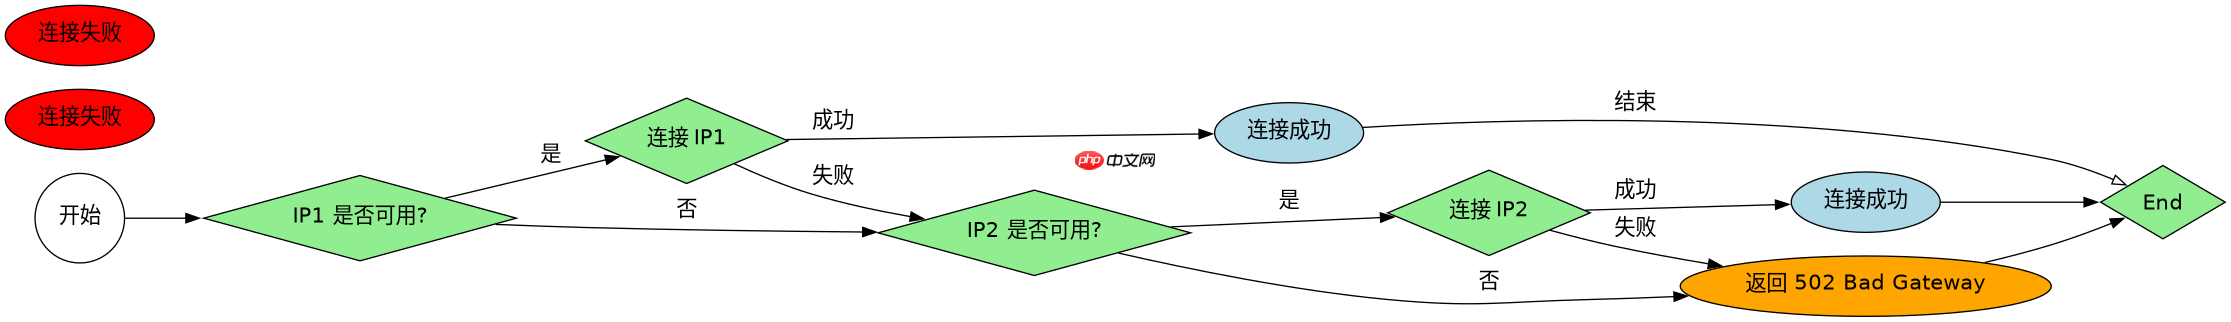
上述配置中,valid=30s 表示缓存有效期为 30 秒。如果 upstream.example.com 解析出多个 IP,Nginx 会按顺序尝试连接。若第一个 IP 连接失败,会自动尝试第二个 IP,直到所有 IP 都失败或连接成功。

DNS 解析失败时的具体行为是什么
当 DNS 解析失败或所有 IP 均不可用时,Nginx 会返回 502 Bad Gateway 错误。这是因为 Nginx 无法建立到后端的 TCP 连接。
# 测试 DNS 解析
nslookup upstream.example.com 8.8.8.8

# 模拟连接失败
curl -v http://example.com/
在实际测试中,可以通过修改本地 hosts 文件或断开网络来模拟 DNS 解析失败。观察 Nginx 的错误日志,可以看到类似 connect() failed (111: Connection refused) 的提示,这表明 Nginx 正在尝试不同的 IP 地址。
基于程序中某个输入、条件或结果的具体问题
如果后端服务有多个 IP,但其中一个 IP 被防火墙拦截,Nginx 是否会跳过该 IP?答案是肯定的。Nginx 会依次尝试每个 IP,直到找到一个可用的连接。如果所有 IP 都被拦截,最终会返回 502 错误。

















