








配置多级代理链路的核心在于理解 nginx 的 proxy_pass 指令如何处理 uri 的重写逻辑,并通过在中间节点设置正确的 proxy_set_header 来传递客户端真实信息。你需要根据上游服务是否期望接收原始路径来决定是否在 proxy_pass 中追加斜杠或路径前缀,同时确保每一跳都正确转发 x-forwarded-for 和 x-real-ip 头以维持链路追踪。

如何避免 proxy_pass 导致的路径错位问题
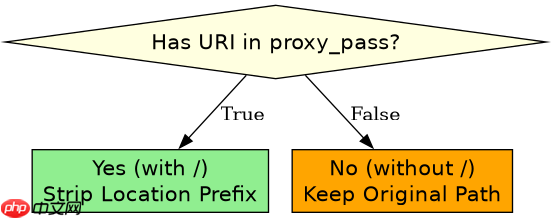
当使用 proxy_pass 时,如果 URL 中包含路径部分,Nginx 的行为取决于 proxy_pass 的值是否包含 URI。若 proxy_pass 后紧跟斜杠,Nginx 会将匹配到的 location 路径替换为空字符串;若不跟斜杠,则保留原始请求路径。这种机制在多跳代理中极易引发 404 错误,必须严格对齐上游服务的根路径定义。
server {
    listen 80;
    server_name api.example.com;

    # 第一级代理:网关层
    location /api/ {
        # 注意末尾有斜杠,意味着 /api/v1/user 会被重写为 /v1/user 传给后端
        proxy_pass http://backend_service/;

        # 关键:透传客户端 IP,避免后端只看到网关 IP
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header Host $host;
    }
}
上述配置中,请求 /api/v1/user 到达网关后,由于 proxy_pass 指定了 http://backend_service/(带斜杠),Nginx 会剥离 /api/ 前缀,将剩余部分 /v1/user 拼接上去,最终向后端发送 /v1/user。如果后端服务监听的是 /v1/ 开头的接口,这是正确的。但如果后端期望完整路径,则需去掉 proxy_pass 后的斜杠,改为 proxy_pass http://backend_service;,此时请求将被原样转发。X-Forwarded-For 头会在每次经过代理时追加当前代理 IP,形成链式记录,这对于排查多级代理中的来源至关重要。

如何在多级代理中保持会话状态与 Cookie 安全
在多级代理架构中,Cookie 的处理往往被忽视。默认情况下,Nginx 不会修改响应头中的 Set-Cookie,但如果涉及跨域或域名变更,可能需要调整 proxy_cookie_domain。更重要的是,在中间代理节点,应确保 proxy_hide_header 不被误用而屏蔽了必要的认证令牌,同时在下一跳代理中正确读取并转发这些头部信息,以维持用户登录状态的连续性。

upstream backend_pool {
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
}

server {
    listen 80;
    server_name app.example.com;

    location / {
        # 第二级代理:应用层
        proxy_pass http://backend_pool;

        # 隐藏上游返回的敏感头,防止泄露内部结构
        proxy_hide_header X-Powered-By;

        # 确保 Cookie 域名正确映射,如果上游是内网域名
        proxy_cookie_domain internal.domain.com app.example.com;

        # 保持连接超时设置一致,避免长连接中断
        proxy_connect_timeout 5s;
        proxy_send_timeout 10s;
        proxy_read_timeout 10s;
    }
}
此配置展示了应用层代理如何处理来自网关的请求。通过 proxy_cookie_domain,可以将上游服务器设置的内部域名 cookie 转换为客户端可访问的外部域名,确保浏览器能正确携带 cookie 回传。同时,proxy_hide_header 用于过滤掉不必要的技术细节,增强安全性。在多级代理中,每一层都应检查自己的 proxy_pass 是否会导致 cookie 路径或域名的意外截断,必要时显式配置 proxy_cookie_path 来修正 cookie 的路径属性,保证会话在不同层级间无缝流转。
当 upstream 返回 502 时如何定位是哪一级代理断开连接
当出现 502 Bad Gateway 错误时,通常意味着当前 Nginx 实例无法从上游服务器获取有效响应。在多级代理链路中,需要区分是网络不通、上游服务宕机还是超时。通过启用 error_log 的详细级别,可以查看具体的错误原因,如 connect() failed (111: Connection refused) 表示目标端口未监听,而 timed out 则表示连接建立或数据传输超时。结合 X-Forwarded-For 链,可以追溯请求经过了哪些节点,从而快速定位故障发生的层级。


















