








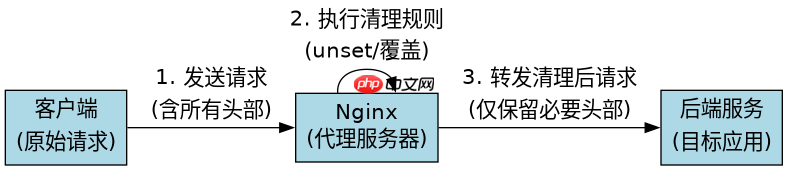
在 nginx 中配置请求头清理规则,核心做法是利用 proxy_set_header 指令覆盖默认行为,并使用 unset 关键字移除不需要的头部。通过显式设置关键头部(如 host、x-real-ip)并清除冗余或敏感头部(如 keep-alive、proxy),可以确保后端服务接收到干净且符合预期的请求上下文。
如何清理特定的冗余请求头
要移除特定的请求头,只需在 location 或 server 块中使用 proxy_set_header 指令并将值设为空字符串,或者使用 proxy_set_header 配合 unset 语法(取决于 Nginx 版本,通常直接设为空或重新定义即可)。例如,清除 Keep-Alive 和 Connection 头可以防止后端处理连接复用状态。
server {
    listen 80;
    server_name example.com;

    location / {
        # 清理不需要的头部
        proxy_set_header Keep-Alive "";
        proxy_set_header Connection "";

        # 设置必要的头部
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;

        proxy_pass http://backend_server;
    }
}
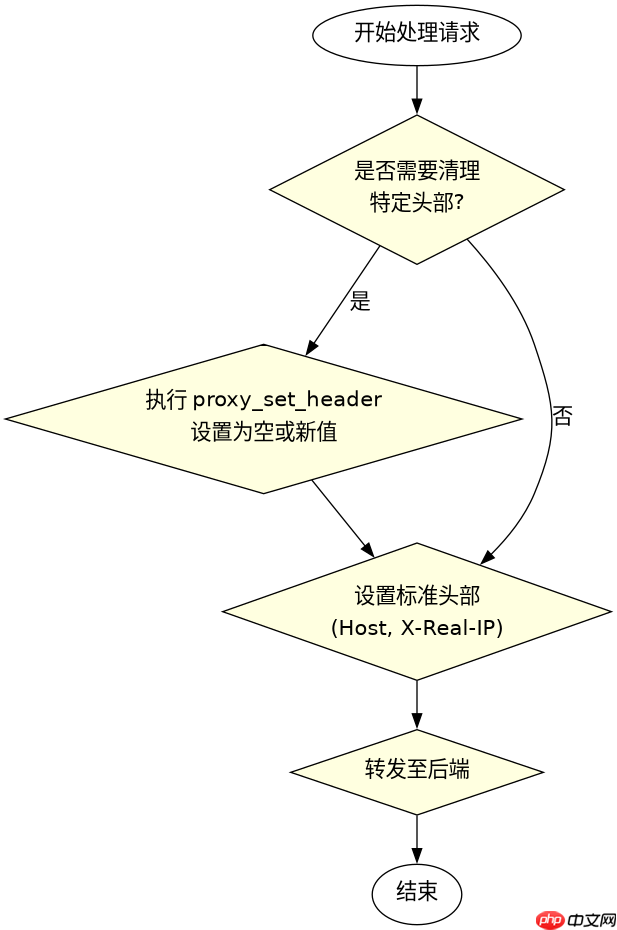
上述配置中,proxy_set_header Keep-Alive ""; 会强制删除该头部。Nginx 默认会将客户端发送的某些头部传递给后端,但通过显式赋值,可以覆盖这些默认行为。对于 X-Forwarded-For,使用 $proxy_add_x_forwarded_for 变量会自动追加当前代理 IP,这是标准做法。清除 Connection 头后,Nginx 会根据与后端的连接情况自行决定连接管理,避免后端因收到过时的连接指令而出错。
如何处理动态生成的请求头
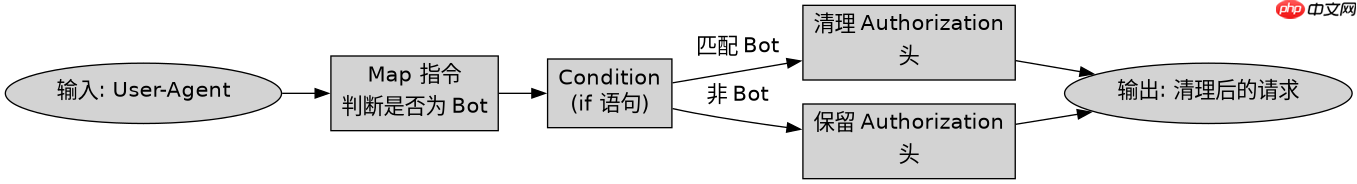
当需要根据条件动态决定是否保留或修改请求头时,可以使用 map 指令结合 if 语句(需谨慎使用)或直接通过 map 预处理变量。例如,根据用户代理或特定参数决定是否转发 Authorization 头。以下示例展示了如何使用 map 来标准化 Host 头,并根据条件清理其他头部。

map $http_user_agent $clean_ua {
    default $http_user_agent;
    "" "";
}

server {
    listen 80;
    server_name example.com;

    location /api/ {
        # 动态清理逻辑
        if ($http_user_agent ~* "bot") {
            proxy_set_header Authorization "";
        }

        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

        # 清理可能泄露内部信息的头部
        proxy_set_header X-Internal-Header "";

        proxy_pass http://api_backend;
    }
}
在这个例子中,map 指令用于预处理 User-Agent,虽然在此处主要用于展示变量映射能力,实际清理操作在 location 块中通过 if 完成。注意,if 在 location 中的使用应仅限于设置变量或重写规则,避免复杂逻辑。清理 X-Internal-Header 确保了内部标识不会泄露给外部客户端。这种基于条件的清理机制允许更精细的控制,适用于多租户或安全要求较高的场景。
清理规则对后端认证的影响
当清理规则涉及 Authorization 或 Cookie 等敏感头部时,必须确保后端服务仍能正确识别用户身份。如果前端应用依赖 Nginx 传递的 X-Auth-Token,则不能随意清理该头。以下配置展示了如何在保留必要认证头的同时,清理其他无关头部,以验证后端接收到的认证信息是否完整。
server {
    listen 443 ssl;
    server_name secure.example.com;

    location /secure/ {
        # 保留认证头
        proxy_set_header Authorization $http_authorization;
        proxy_set_header Cookie $http_cookie;

        # 清理非认证相关头部
        proxy_set_header Accept-Encoding "";
        proxy_set_header Referer "";

        proxy_pass http://auth_backend;
    }
}
此配置中,$http_authorization 和 $http_cookie 被显式转发,确保后端能获取到完整的认证凭据。同时,Accept-Encoding 和 Referer 被清理,以减少后端处理的负担并提高隐私性。测试时,可以通过后端日志检查 Authorization 头是否存在且格式正确,确认清理规则未影响认证流程。若后端返回 401 错误,需检查 Authorization 头是否被意外清空或格式错误。
















