








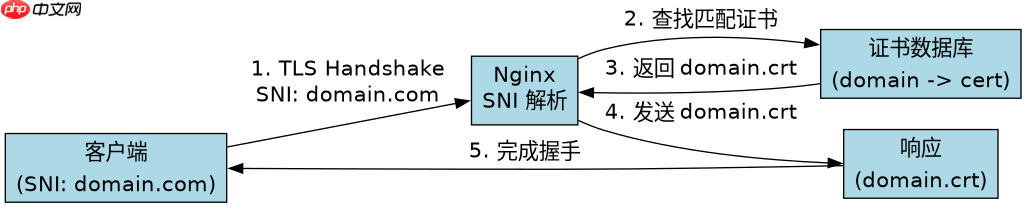
在 nginx 中配置多域名证书匹配,核心做法是利用 sni(server name indication)协议,通过 ssl_certificate 和 ssl_certificate_key 指令为每个 server_name 指定独立的证书文件。nginx 会根据客户端请求中的域名自动选择对应的证书,无需额外的逻辑判断代码。
如何为不同域名加载不同的 SSL 证书
要为不同域名加载不同的 SSL 证书,需要在每个 server 块中分别配置 listen 443 ssl 以及对应的 server_name 和证书路径。Nginx 会按 server_name 精确匹配或默认匹配来选择配置块,从而应用相应的证书。
server {
    listen 443 ssl;
    server_name example.com www.example.com;

    ssl_certificate /etc/nginx/ssl/example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/example.com.key;

    location / {
        proxy_pass http://backend_example;
    }
}

server {
    listen 443 ssl;
    server_name test.org www.test.org;

    ssl_certificate /etc/nginx/ssl/test.org.crt;
    ssl_certificate_key /etc/nginx/ssl/test.org.key;

    location / {
        proxy_pass http://backend_test;
    }
}
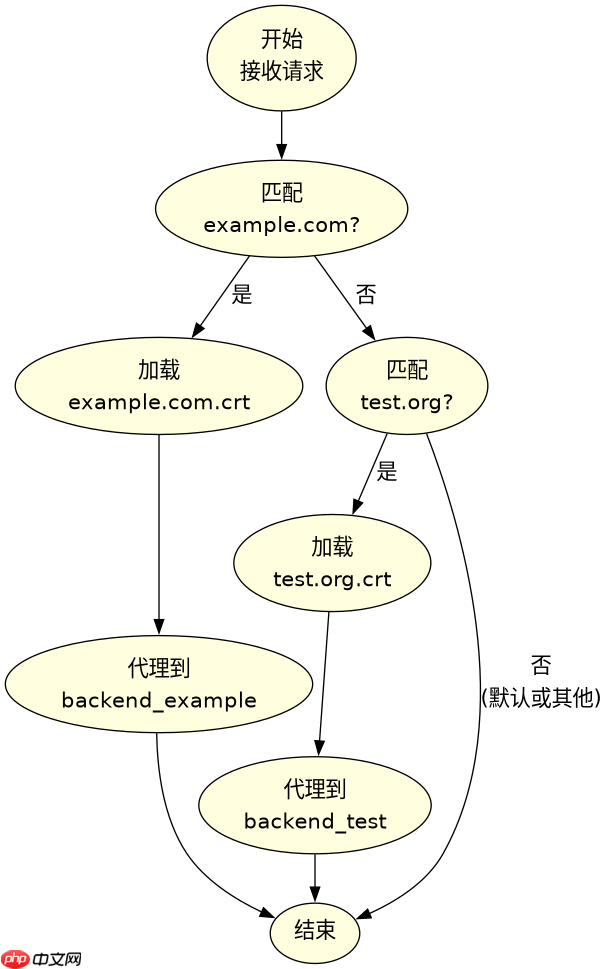
上述配置展示了两个独立的 server 块。第一个块处理 example.com 及其子域,使用其专属的证书文件。第二个块处理 test.org,使用另一套证书。当客户端连接时,Nginx 根据 SNI 提供的域名将请求路由到正确的 server 块,并加载对应的证书。如果客户端请求的域名不匹配任何 server_name,Nginx 将使用监听 443 端口的第一个 server 块作为默认值,这通常用于提供默认证书或捕获未定义域名的请求。
如何处理通配符证书与特定域名的优先级
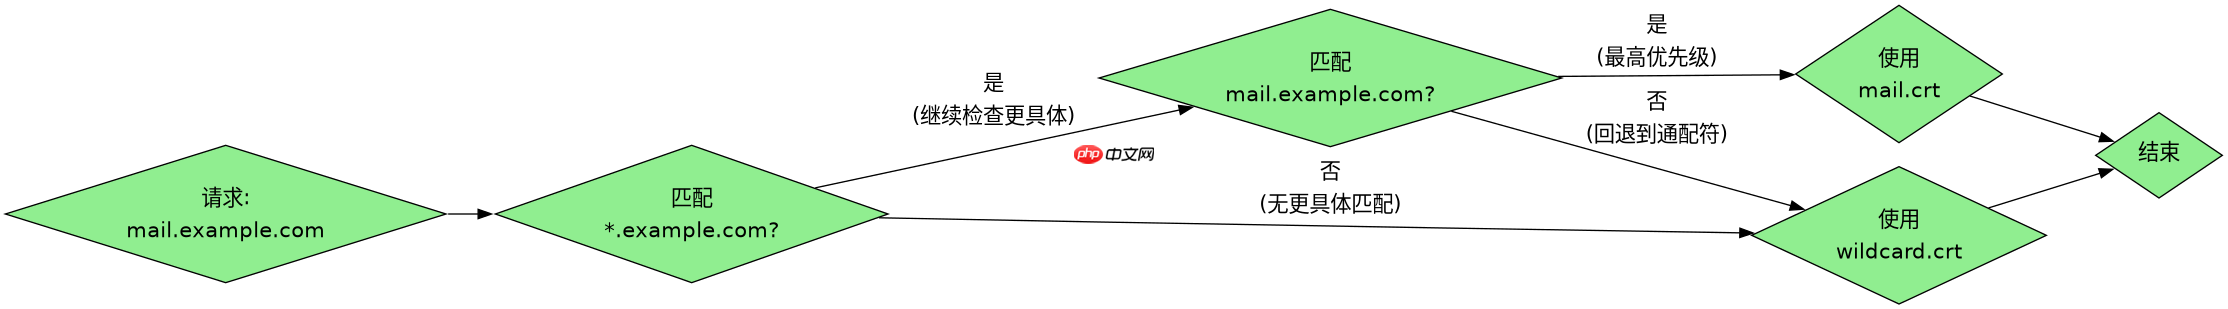
当同时存在通配符证书(如 *.example.com)和特定域名证书(如 mail.example.com)时,Nginx 优先匹配更具体的 server_name。这意味着如果请求的是 mail.example.com,即使 *.example.com 也匹配,Nginx 也会选择针对 mail.example.com 配置的 server 块,从而加载特定的证书。

server {
    listen 443 ssl;
    server_name *.example.com;

    ssl_certificate /etc/nginx/ssl/wildcard.example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/wildcard.example.com.key;

    location / {
        proxy_pass http://backend_wildcard;
    }
}

server {
    listen 443 ssl;
    server_name mail.example.com;

    ssl_certificate /etc/nginx/ssl/mail.example.com.crt;
    ssl_certificate_key /etc/nginx/ssl/mail.example.com.key;

    location / {
        proxy_pass http://backend_mail;
    }
}
在这个示例中,虽然 *.example.com 可以匹配所有子域名,但 mail.example.com 的配置因为更具体而拥有更高优先级。Nginx 在处理请求时,会先尝试精确匹配,然后是最长前缀匹配,最后是通配符匹配。因此,对于 mail.example.com 的请求,Nginx 会选择第二个 server 块,并使用 mail.example.com.crt 证书。这种机制允许管理员为关键服务提供专用证书,同时使用通配符证书覆盖其他子域名,简化了证书管理。
当请求的域名没有匹配的 server_name 时会发生什么
当客户端请求的域名在所有 server 块的 server_name 中都没有找到匹配项时,Nginx 会将该请求分配给监听该端口(如 443)的第一个 server 块,即默认服务器。这个默认服务器通常会加载其配置的证书,如果该证书不适用于请求的域名,客户端可能会收到证书名称不匹配的错误。
为了验证这一行为,我们可以创建一个简单的测试场景。假设我们有以下配置:
server {
    listen 443 ssl default_server;
    server_name _;

    ssl_certificate /etc/nginx/ssl/default.crt;
    ssl_certificate_key /etc/nginx/ssl/default.key;

    location / {
        return 404 "No matching server";
    }
}
这里我们使用了 default_server 参数明确指定这是一个默认服务器,并且 server_name _; 是一个常见的占位符,表示匹配所有未明确指定的域名。当请求一个不在其他 server 块中定义的域名时,Nginx 会进入这个 server 块。由于它返回 404 错误,客户端将无法访问任何内容,并且会看到由 default.crt 提供的证书信息。这有助于防止未授权的域名指向您的服务器,并确保只有预期的域名才能访问服务。在实际生产中,建议为默认服务器提供一个明确的错误页面或重定向,以提高用户体验和安全性。


















