








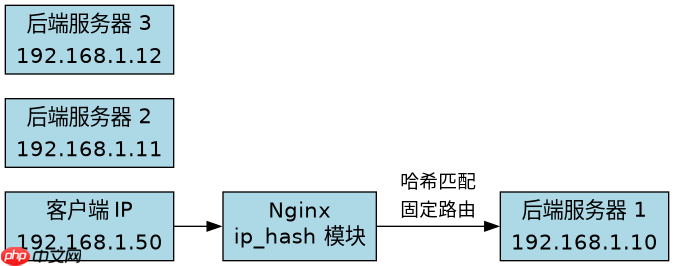
在 nginx 中配置按客户端 ip 分发,需要在 upstream 块中添加 ip_hash 指令。该指令会基于客户端的 ip 地址计算哈希值,将请求固定分配到同一个后端服务器,从而实现会话保持。配置时需注意 ipv6 地址默认使用完整地址进行哈希,若需兼容 ipv4 映射的 ipv6 地址,可指定 ipv6 参数。
如何配置 upstream 实现 IP 哈希负载均衡
要实现基于 IP 的分发,只需在定义后端服务器的 upstream 块中加入 ip_hash 关键字即可。Nginx 会根据客户端 IP 自动计算哈希槽位,确保来自同一 IP 的请求始终转发到同一台后端机器。这种配置简单直接,无需修改应用层代码。
http {
    upstream backend_pool {
        ip_hash;
        server 192.168.1.10:8080;
        server 192.168.1.11:8080;
        server 192.168.1.12:8080;
    }

    server {
        listen 80;
        location / {
            proxy_pass http://backend_pool;
        }
    }
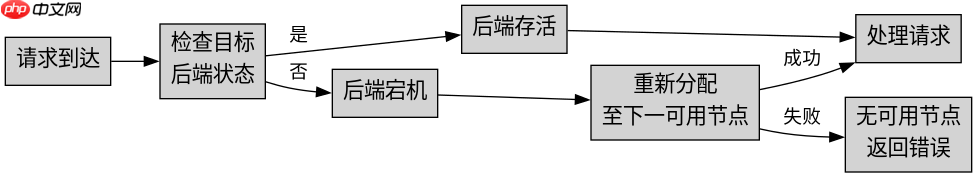
}上述配置中,ip_hash 位于 upstream 内部,紧随其后的是具体的 server 列表。当客户端访问时,Nginx 会提取其 IP 地址(如 192.168.1.50),通过算法确定目标服务器。如果某台后端服务器宕机,Nginx 会自动将其从哈希环中移除,并将该 IP 的请求重新分配到其他存活节点,直到该节点恢复。

IPv6 环境下 ip_hash 的行为差异与处理
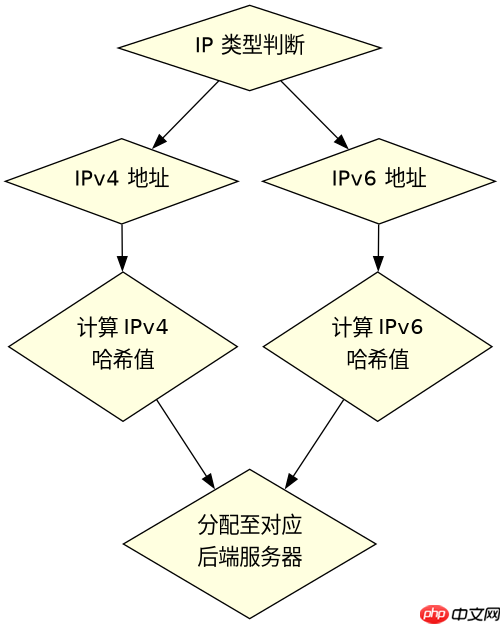
在处理 IPv6 地址时,ip_hash 的默认行为可能不符合预期。默认情况下,Nginx 使用完整的 IPv6 地址字符串进行哈希计算。这意味着,如果客户端使用 IPv4-mapped IPv6 地址(如 ::ffff:192.168.1.1)或不同前缀的 IPv6 地址,即使它们指向同一物理用户,也可能被分发到不同的后端服务器。为了解决这个问题,可以使用 ip_hash 的 ipv6 参数来调整哈希粒度。
upstream backend_pool {
    ip_hash ipv6;
    server [2001:db8::1]:8080;
    server [2001:db8::2]:8080;
}
当启用 ipv6 参数后,Nginx 会使用 IPv6 地址的前 128 位(即整个地址)进行哈希,但在某些版本或配置下,它也可以配合其他逻辑处理 IPv4 映射地址。更常见的做法是,如果希望 IPv4 和 IPv6 都能正确保持会话,需确保后端应用能识别真实的客户端 IP(通过 X-Forwarded-For 头),或者在 Nginx 层面统一 IP 格式。默认不带参数的 ip_hash 对 IPv6 使用全地址哈希,这保证了唯一性,但可能导致哈希分布不均,因为 IPv6 地址空间巨大,冲突概率极低,实际上每个 IP 都会独占一个后端槽位,直到后端数量增加。
当后端服务器宕机时 ip_hash 的具体表现
在 ip_hash 模式下,如果某台后端服务器不可用,Nginx 不会将该 IP 的请求随机分发给其他服务器,而是暂时将该 IP 标记为“未分配”,并尝试将其分配到下一个可用的服务器。具体来说,Nginx 会维护一个虚拟的哈希环,当某个节点失效时,它会从哈希环中移除该节点。原本分配给该节点的 IP 请求,会被重新计算或顺延到下一个存活节点。这种行为确保了服务的高可用性,但可能会导致部分用户的会话中断,因为他们被转移到了新的后端实例上,而新实例中没有他们的本地缓存数据。


















