








Java 数据库连接池怎么配置连接池租户连接池权限
在 java 中配置连接池的租户隔离与权限,核心做法是结合使用 hikaricp 的多数据源路由机制和 sql 层面的租户标识注入。具体而言,需要定义一个基于租户 id 动态切换目标数据源的 abstractroutingdatasource,并在连接创建或执行前通过拦截器将当前线程的租户上下文注入到 sql 会话中,从而实现不同租户访问各自独立的数据库实例或 schema。
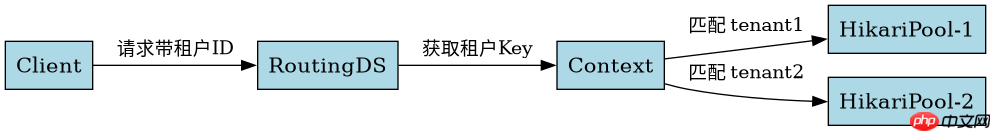
如何配置多数据源路由以支持动态租户切换
要实现动态租户切换,必须配置一个继承自 AbstractRoutingDataSource 的路由数据源,该数据源会根据当前线程绑定的租户键(Key)查找对应的物理连接池。配置步骤包括:为每个租户初始化独立的 HikariConfig 和 HikariDataSource,将它们注册到一个 Map 中作为目标数据源,然后重写 determineCurrentLookupKey() 方法以返回当前请求的租户 ID。
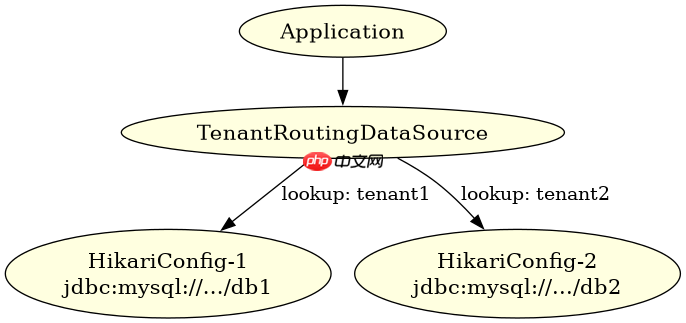
import com.zaxxer.hikari.HikariConfig; import com.zaxxer.hikari.HikariDataSource; import org.springframework.jdbc.datasource.lookup.AbstractRoutingDataSource; import javax.sql.DataSource; import java.util.HashMap; import java.util.Map; public class TenantRoutingDataSource extends AbstractRoutingDataSource { private static final Map<Object, Object> targetDataSources = new HashMap<>(); static { // 模拟初始化两个租户的数据源 HikariConfig config1 = new HikariConfig(); config1.setJdbcUrl("jdbc:mysql://localhost/db_tenant1"); config1.setUsername("user1"); config1.setPassword("pass1"); targetDataSources.put("tenant1", new HikariDataSource(config1)); HikariConfig config2 = new HikariConfig(); config2.setJdbcUrl("jdbc:mysql://localhost/db_tenant2"); config2.setUsername("user2"); config2.setPassword("pass2"); targetDataSources.put("tenant2", new HikariDataSource(new HikariDataSource(config2))); } @Override protected Object determineCurrentLookupKey() { return TenantContext.getTenantId(); } public void init() { setTargetDataSources(targetDataSources); afterPropertiesSet(); } } 上述代码展示了如何构建路由数据源。关键在于 init() 方法中调用了 setTargetDataSources 并触发 afterPropertiesSet(),这确保了路由表在应用启动时正确加载。当请求进入时,TenantContext.getTenantId() 会返回当前线程绑定的租户标识,例如 "tenant1",路由数据源便会将该请求转发给对应的物理连接池。这种配置方式允许系统在运行时根据租户身份无缝切换底层连接资源,无需重启服务。
立即学习“Java免费学习笔记(深入)”;

在代码库出现结构漂移之前,扫描JS或TS代码库中的禁止导入、循环依赖、孤立模块和其他依赖规则违规情况。
如何在 SQL 执行层面注入租户权限与隔离
仅靠数据源路由只能实现物理库级别的隔离,若需在同一数据库内实现逻辑租户隔离或权限控制,必须在 SQL 执行层注入租户上下文。通常的做法是使用 MyBatis 的 Interceptor 或 Spring 的 Aop 机制,在 SQL 解析阶段自动追加租户过滤条件,如 WHERE tenant_id = ?,或者设置会话变量 SET SESSION current_tenant = 'tenant1'。这样即使应用层出现逻辑漏洞,数据库层面也能通过预设的权限规则限制数据访问范围。

import org.apache.ibatis.executor.statement.StatementHandler; import org.apache.ibatis.plugin.Interceptor; import org.apache.ibatis.plugin.Intercepts; import org.apache.ibatis.plugin.Invocation; import org.apache.ibatis.plugin.Signature; import java.sql.Connection; import java.util.Properties; @Intercepts({@Signature(type = StatementHandler.class, method = "prepare", args = {Connection.class, Integer.class})}) public class TenantSqlInterceptor implements Interceptor { @Override public Object intercept(Invocation invocation) throws Throwable { StatementHandler handler = (StatementHandler) invocation.getTarget(); // 获取当前租户ID String tenantId = TenantContext.getTenantId(); if (tenantId != null) { // 假设使用 MySQL,通过会话变量传递租户信息 Connection connection = handler.getConnection(); connection.createStatement().execute("SET SESSION current_tenant = '" + tenantId + "'"); } return invocation.proceed(); } @Override public Object plugin(Object target) { return org.apache.ibatis.plugin.Plugin.wrap(target, this); } @Override public void setProperties(Properties properties) { } } 这段代码演示了如何通过 MyBatis 插件在 SQL 执行前注入租户上下文。当 StatementHandler.prepare() 被调用时,拦截器会获取当前线程中的租户 ID,并通过 JDBC 连接执行 SET SESSION 命令。数据库端需预先配置触发器或视图,利用 current_tenant 会话变量自动过滤数据。这种方式确保了所有查询都带有隐式的租户权限校验,防止越权访问其他租户数据。若租户 ID 为空,则不执行注入,适用于超级管理员场景。
当租户 ID 缺失时连接池行为与异常处理
当请求未携带有效的租户 ID 时,TenantContext.getTenantId() 返回 null,此时 determineCurrentLookupKey() 也会返回 null。在 AbstractRoutingDataSource 的实现中,如果 lookup key 为 null 且未设置 defaultTargetDataSource,系统将抛出 IllegalStateException,提示无法确定目标数据源。因此,必须在配置中指定一个默认数据源,或在拦截器中强制要求租户上下文存在,否则连接获取将失败。


















