








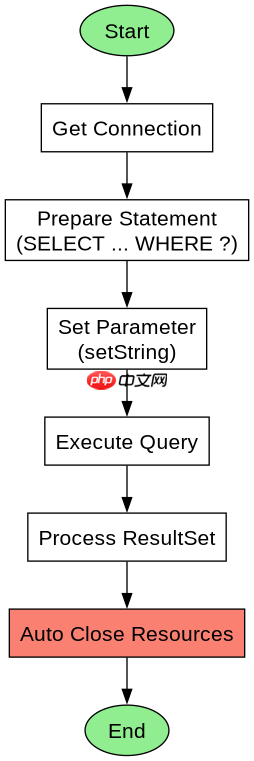
使用 try-with-resources 结合 preparedstatement 防注入,核心在于利用 preparedstatement 的预编译机制将 sql 结构与数据分离。具体做法是调用 connection.preparestatement() 获取语句对象,在 try 括号中管理其生命周期,并在 setxxx() 方法中传入用户输入的参数,这样数据库驱动会自动处理转义,彻底杜绝 sql 注入风险。

如何正确设置参数并执行查询
在获取到 PreparedStatement 后,必须通过索引或名称绑定参数,而不是拼接字符串。执行时调用 executeQuery() 返回结果集,并在 try-with-resources 的嵌套结构中处理 ResultSet,确保资源自动关闭。
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.ResultSet;
import java.sql.SQLException;

public class SafeQueryExample {
    public static void main(String[] args) {
        String url = "jdbc:mysql://localhost:3306/mydb";
        String user = "root";
        String pass = "password";

        // 模拟用户输入
        String usernameInput = "admin'; DROP TABLE users;--";

        String sql = "SELECT id, name FROM users WHERE username = ?";

        // try-with-resources 自动关闭 Connection, PreparedStatement, ResultSet
        try (Connection conn = DriverManager.getConnection(url, user, pass);
             PreparedStatement pstmt = conn.prepareStatement(sql);
             ResultSet rs = pstmt.executeQuery()) {

            // 设置参数:防止注入的关键步骤
            pstmt.setString(1, usernameInput);

            // 遍历结果
            while (rs.next()) {
                System.out.println("ID: " + rs.getInt("id") + ", Name: " + rs.getString("name"));
            }
        } catch (SQLException e) {
            e.printStackTrace();
        }
    }
}
预期输出:如果用户名为 "admin",则打印对应信息;如果输入包含恶意 SQL 片段,由于使用了 ? 占位符,数据库会将其视为普通字符串值进行精确匹配,不会执行其中的 SQL 命令,从而保证安全。
立即学习“Java免费学习笔记(深入)”;

在代码库出现结构漂移之前,扫描JS或TS代码库中的禁止导入、循环依赖、孤立模块和其他依赖规则违规情况。
如何处理批量更新操作
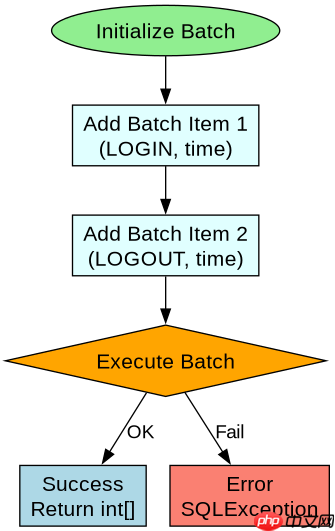
对于需要执行多条相同结构但不同参数的 SQL 语句(如批量插入),同样可以使用 PreparedStatement。通过 addBatch() 添加参数组合,最后调用 executeBatch() 一次性提交,既提高了性能又保持了安全性。
import java.sql.Connection;
import java.sql.DriverManager;
import java.sql.PreparedStatement;
import java.sql.SQLException;

public class BatchUpdateExample {
    public static void main(String[] args) {
        String url = "jdbc:mysql://localhost:3306/mydb";
        String user = "root";
        String pass = "password";

        String sql = "INSERT INTO logs (action, timestamp) VALUES (?, ?)";

        try (Connection conn = DriverManager.getConnection(url, user, pass);
             PreparedStatement pstmt = conn.prepareStatement(sql)) {

            // 添加第一个批次
            pstmt.setString(1, "LOGIN");
            pstmt.setLong(2, System.currentTimeMillis());
            pstmt.addBatch();

            // 添加第二个批次
            pstmt.setString(1, "LOGOUT");
            pstmt.setLong(2, System.currentTimeMillis());
            pstmt.addBatch();

            // 执行批量更新
            int[] results = pstmt.executeBatch();
            System.out.println("Batch executed. Results: " + java.util.Arrays.toString(results));

        } catch (SQLException e) {
            e.printStackTrace();
        }
    }
}
预期输出:控制台打印类似 [1, 1] 的数组,表示两条记录均成功插入。每个批次中的参数依然通过 setString 和 setLong 安全绑定,避免了任何字符串拼接带来的注入隐患。
当 PreparedStatement 遇到 null 值时会发生什么
在使用 PreparedStatement 时,如果传入的参数值为 null,直接调用 setXxx() 可能会抛出异常或行为不符合预期。正确的做法是使用 setNull(index, sqlType) 方法明确告知数据库该字段为空值,这样可以确保 SQL 语句中的 NULL 被正确处理,而不会导致类型转换错误或逻辑判断失误。

















