








在 javascript 中实现 mfa(多因素认证)策略,核心做法是拦截 fetch api 的响应,检测 http 401 unauthorized 状态码。当捕获到该状态时,暂停当前请求流程,触发前端 mfa 验证逻辑(如输入 otp),并在用户完成验证后获取新的 token,最后使用新 token 重试原始请求。

如何拦截并识别需要 MFA 的请求
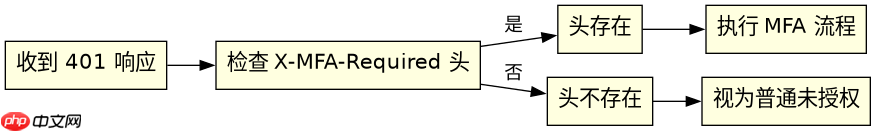
通过自定义 Fetch Wrapper 或全局 Event Listener 监听 fetch 事件,检查 response.status === 401。此时需区分“未登录”和“MFA 待验证”,通常后端会在响应头(如 X-MFA-Required: true)或 Body 中返回特定标识,前端据此判断是否进入 MFA 流程。
const originalFetch = window.fetch;

window.fetch = async function(url, options = {}) {
  try {
    const response = await originalFetch.call(this, url, options);

    // 假设后端在 401 时返回特定 header 指示 MFA
    if (response.status === 401 && response.headers.get('X-MFA-Required') === 'true') {
      throw new Error('MFA_REQUIRED');
    }

    return response;
  } catch (error) {
    if (error.message === 'MFA_REQUIRED') {
      // 触发 MFA 流程
      const newToken = await handleMFALogin();
      // 重试请求
      const retryOptions = { ...options, headers: { ...options.headers, Authorization: `Bearer ${newToken}` } };
      return originalFetch.call(this, url, retryOptions);
    }
    throw error;
  }
};

async function handleMFALogin() {
  // 模拟 MFA 验证 UI 交互
  const otp = prompt('请输入 MFA 验证码');
  if (!otp) throw new Error('User cancelled');

  // 调用后端交换 Token 接口
  const res = await fetch('/api/auth/mfa/verify', {
    method: 'POST',
    body: JSON.stringify({ otp }),
    headers: { 'Content-Type': 'application/json' }
  });

  if (!res.ok) throw new Error('Invalid OTP');
  const data = await res.json();
  return data.token;
}
MFA 验证失败或取消时的处理策略
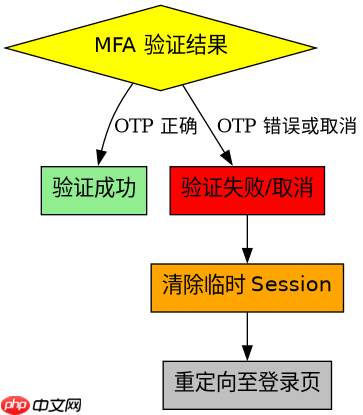
若用户在 MFA 环节输入错误、超时或点击取消,应清除本地缓存的临时凭证,并重定向至登录页或显示错误提示。避免无限重试导致死循环。同时,需确保原始请求被正确丢弃或标记为失败,以便上层业务逻辑能感知到认证中断。

使用 Husky 在 JavaScript 仓库中强制执行本地 Git 钩子检查
下载
使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
立即学习“Java免费学习笔记(深入)”;
// 在 handleMFALogin 中增加错误处理
try {
  const otp = prompt('请输入 MFA 验证码');
  if (!otp) throw new Error('USER_CANCELLED');

  const res = await fetch('/api/auth/mfa/verify', {
    method: 'POST',
    body: JSON.stringify({ otp }),
    headers: { 'Content-Type': 'application/json' }
  });

  if (!res.ok) {
    if (res.status === 400) throw new Error('INVALID_OTP');
    throw new Error('SERVER_ERROR');
  }

  const data = await res.json();
  return data.token;
} catch (err) {
  console.error('MFA Failed:', err.message);
  localStorage.removeItem('temp_session_id'); // 清理临时状态
  window.location.href = '/login?error=mfa_failed'; // 重定向
  throw err; // 向上抛出,阻止重试
}
基于具体输入条件:当后端返回 401 且无 X-MFA-Required 头时
如果后端仅返回标准 401 而未提供额外标识,前端无法自动区分是 Token 过期还是 MFA 缺失。此时应默认视为普通未授权,清除本地 Token 并跳转登录页,而非尝试 MFA 流程。这种保守策略可避免因误判导致的用户体验混乱。开发者可通过配置开关控制此行为,但默认建议遵循“无明确标识则不触发 MFA”原则。

















