








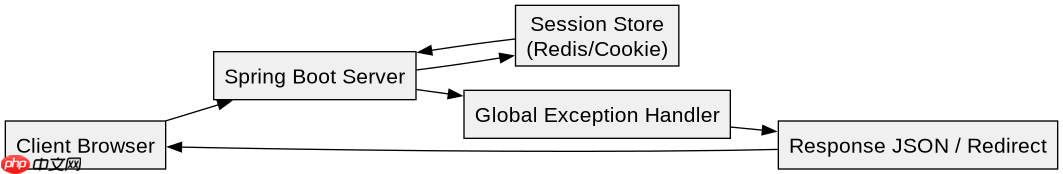
spring boot 全局异常处理捕获会话超时异常,核心在于区分“请求被拦截”和“业务逻辑报错”。对于基于 cookie 的 session 机制,最稳妥的方式是配置 sessionregistry 或自定义 httpsessionlistener 结合前端轮询/拦截器,但针对 ajax 请求,推荐在 handlerexceptionresolver 中统一捕获由 spring security 或 tomcat 抛出的 invalidsessionexception 或 servletexception。具体做法是在全局异常处理器中判断异常类型,若为会话失效,则返回特定的 json 状态码(如 401)及提示信息,引导前端跳转登录页。
如何识别并拦截无效的 Session 请求
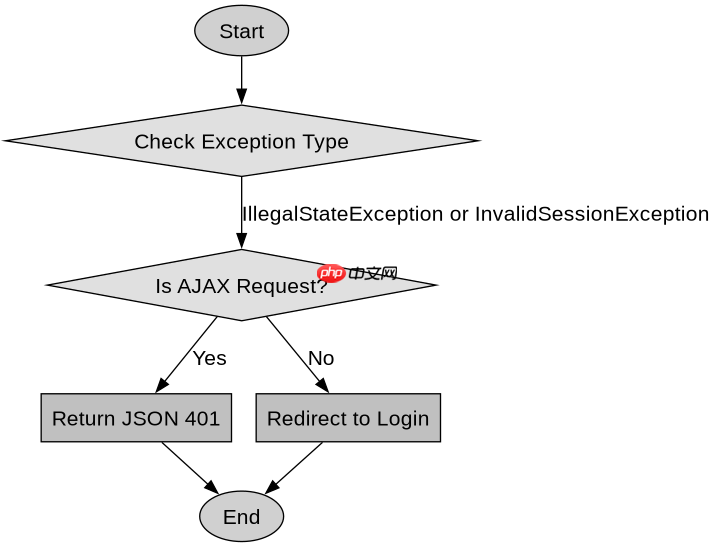
当用户会话过期时,Tomcat 容器或 Spring Security 会尝试访问已失效的 HttpSession,此时通常会抛出 IllegalStateException 或 InvalidSessionException。为了精准捕获这些异常,我们需要在全局异常处理器中专门处理这两类异常。通过检查异常堆栈或类型,我们可以确定当前请求是否因为会话丢失而失败,从而执行统一的错误响应逻辑,而不是让系统抛出默认的 500 错误或空白页面。
import org.springframework.web.bind.annotation.ExceptionHandler;
import org.springframework.web.bind.annotation.RestControllerAdvice;
import javax.servlet.http.HttpServletRequest;
import javax.servlet.http.HttpServletResponse;
import java.io.IOException;

@RestControllerAdvice
public class GlobalExceptionHandler {

    @ExceptionHandler({IllegalStateException.class, InvalidSessionException.class})
    public void handleSessionExpired(HttpServletRequest request, HttpServletResponse response,
                                     Exception ex) throws IOException {
        // 检查是否为 AJAX 请求
        String xhr = request.getHeader("X-Requested-With");
        if ("XMLHttpRequest".equals(xhr)) {
            response.setStatus(HttpServletResponse.SC_UNAUTHORIZED);
            response.setContentType("application/json;charset=UTF-8");
            response.getWriter().write(
                "{\"code\":401,\"message\":\"Session expired, please login again\"}"
            );
        } else {
            // 普通请求重定向到登录页
            response.sendRedirect(request.getContextPath() + "/login?expired=true");
        }
    }
}
上述代码展示了如何处理两种常见的会话异常。首先,它通过 @RestControllerAdvice 注册了全局异常处理器。接着,@ExceptionHandler 指定了要捕获的异常类型,包括 IllegalStateException(通常由 Tomcat 在访问无效 session 时抛出)和 InvalidSessionException(Spring Security 特有)。在处理逻辑中,代码检查了 X-Requested-With 请求头以区分 AJAX 和普通 HTTP 请求。如果是 AJAX 请求,直接写入 JSON 响应;否则,重定向到登录页面。这种处理方式确保了前后端分离场景下的用户体验一致性。

如何配置 Session 监听与清理策略
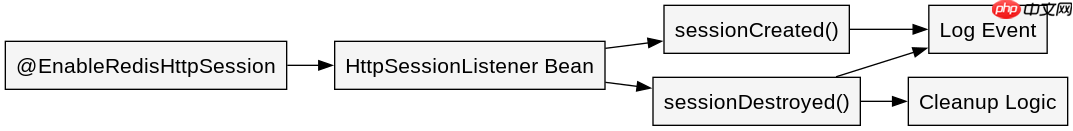
除了被动捕获异常,主动管理会话生命周期也是关键。可以通过实现 HttpSessionListener 接口来监听会话的创建与销毁事件。在 sessionDestroyed 方法中,可以执行清理操作,例如从内存中移除该用户的缓存数据或更新数据库中的在线状态。此外,结合 spring.session.store-type 配置,可以决定会话存储在后端还是 Redis 等外部存储中,这直接影响会话超时的检测机制。对于分布式系统,建议使用 Redis 存储会话,以便更灵活地控制超时时间和同步状态。
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.session.data.redis.config.annotation.web.http.EnableRedisHttpSession;
import org.springframework.session.web.http.SessionRepositoryFilter;

@Configuration
@EnableRedisHttpSession(maxInactiveIntervalInSeconds = 1800)
public class SessionConfig {

    @Bean
    public HttpSessionListener sessionListener() {
        return new HttpSessionListener() {
            @Override
            public void sessionCreated(HttpSessionEvent se) {
                System.out.println("Session created: " + se.getSession().getId());
            }

            @Override
            public void sessionDestroyed(HttpSessionEvent se) {
                System.out.println("Session destroyed: " + se.getSession().getId());
                // 在此处添加清理逻辑,如清除用户缓存
            }
        };
    }
}
这段代码演示了如何配置基于 Redis 的会话管理。通过 @EnableRedisHttpSession 注解,Spring Boot 会自动将会话数据存储到 Redis 中,并设置最大非活动间隔为 1800 秒(30分钟)。同时,定义了一个 HttpSessionListener Bean,用于监听会话的生命周期事件。当会话被创建或销毁时,控制台会打印相应日志。在实际应用中,可以在 sessionDestroyed 方法中添加业务逻辑,例如清除与该会话关联的用户缓存或更新在线用户列表。这种主动监听机制与被动异常捕获相结合,构成了完整的会话管理方案。
Session 超时后前端如何无感刷新 Token
在现代单页应用(SPA)中,完全依赖服务端 Session 可能导致用户体验不佳。一种常见做法是使用 JWT(JSON Web Token)进行认证,并将 Session 仅作为辅助验证手段。当 Session 超时时,前端可以通过拦截器捕获 401 状态码,然后尝试使用 Refresh Token 获取新的 Access Token。如果 Refresh Token 也失效,则强制用户重新登录。这种机制要求后端提供专门的 Token 刷新接口,并在 Session 配置中保持较长的有效期或采用滑动窗口策略。通过这种方式,即使用户长时间未操作,只要 Refresh Token 有效,即可实现无感续期,减少频繁登录带来的困扰。


















