








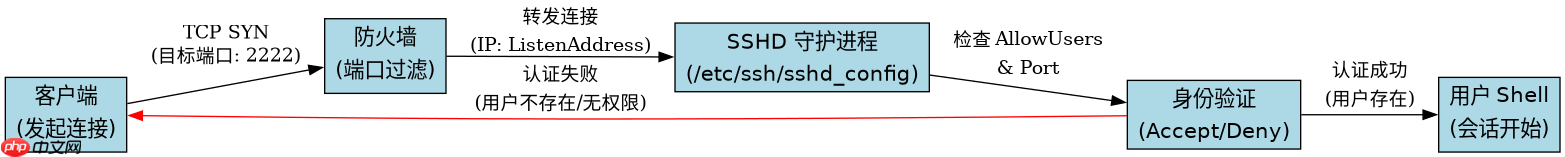
修改 linux ssh 默认端口并限制访问来源,需要同时编辑 /etc/ssh/sshd_config 配置文件。具体做法是:将 port 参数改为非标准端口(如 2222),在 listenaddress 中指定允许监听的 ip 地址,并使用 allowusers 或 denyusers 指令限定可登录的用户名。修改完成后重启 sshd 服务即可生效。
如何配置监听端口和 IP 地址
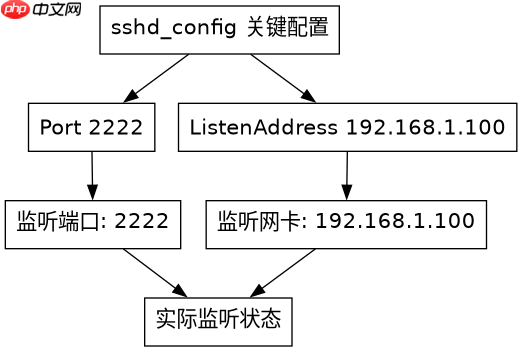
要改变 SSH 服务的监听位置,需直接修改 /etc/ssh/sshd_config 中的 Port 和 ListenAddress 字段。将 Port 设为新端口号后,SSH 守护进程将不再监听默认的 22 端口,而是转向新指定的端口。若需进一步限制来源 IP,可在 ListenAddress 中填入具体的服务器内网 IP 或公网 IP,这样只有从该网卡接收到的连接请求才会被处理。
# /etc/ssh/sshd_config
Port 2222
ListenAddress 192.168.1.100
# 其他配置保持不变...
上述配置生效后,SSH 服务将仅在 192.168.1.100 的 2222 端口上响应连接。客户端在连接时必须显式指定端口,例如使用 ssh -p 2222 user@host。若未指定端口,默认尝试连接 22 端口将导致超时或拒绝连接。此步骤仅改变了网络层的监听行为,尚未涉及用户身份的验证限制。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何限制允许登录的用户名单
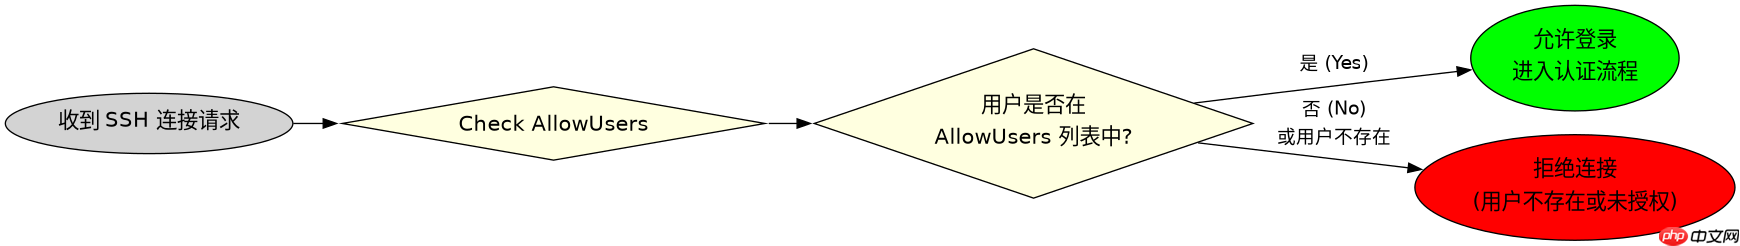
在确定监听端口和 IP 后,下一步是通过 AllowUsers 指令精确控制哪些用户可以建立 SSH 会话。该指令接受空格分隔的用户名列表,只有列出的用户才能成功认证。未被列入名单的用户,即使密码正确,也会被服务端直接拒绝。这种基于用户名的白名单机制比基于 IP 的黑名单更灵活,因为 IP 可能动态变化,而用户名通常固定。
# /etc/ssh/sshd_config
Port 2222
ListenAddress 192.168.1.100
AllowUsers admin deployer
# 其他配置保持不变...
结合前文的端口和 IP 配置,完整的 sshd_config 片段如上所示。此时,只有来自 192.168.1.100 且用户名为 admin 或 deployer 的连接会被接受。其他任何用户,包括 root(除非显式加入),都无法通过 SSH 登录。修改配置后,必须执行 systemctl restart sshd 使更改生效。建议在测试阶段保留一个终端会话,以防配置错误导致无法远程连接。
如果 AllowUsers 包含不存在的用户会发生什么
当 AllowUsers 列表中包含了系统中不存在的用户名时,SSH 服务不会报错,也不会自动忽略该条目。相反,任何尝试使用该不存在用户名登录的请求都会被直接拒绝。这是因为 sshd 在认证阶段会先检查用户是否存在于系统账户数据库中,若不在,则直接返回认证失败。这可能导致管理员误以为网络不通或服务未启动,实际上是因为用户名配置错误。




















