








如何配置 SSH 密钥认证
在 linux 系统中配置 ssh 密钥认证,核心步骤是生成非对称密钥对并将公钥部署到目标服务器。具体做法是使用 ssh-keygen 工具生成 rsa 或 ed25519 格式的密钥,然后通过 ssh-copy-id 命令将公钥追加到远程主机的 ~/.ssh/authorized_keys 文件中。完成此操作后,ssh 客户端即可使用私钥进行无密码登录,从而替代传统的密码验证方式。

#!/bin/bash
# 1. 生成密钥对 (默认保存在 ~/.ssh/id_ed25519)
ssh-keygen -t ed25519 -f ~/.ssh/id_ed25519 -N ""

# 2. 将公钥复制到远程服务器
# 替换 user@host 为实际的用户名和主机地址
ssh-copy-id -i ~/.ssh/id_ed25519.pub user@host

# 3. 测试连接
ssh -i ~/.ssh/id_ed25519 user@host 'echo "Login Successful"'
上述脚本首先创建了一个新的 Ed25519 密钥对,不设置密码短语以便自动化脚本使用(生产环境建议设置密码短语)。接着,ssh-copy-id 会自动处理权限检查和文件追加操作。最后通过 ssh 命令指定私钥路径进行连接测试,确保认证生效。
如何实现密钥定期轮换
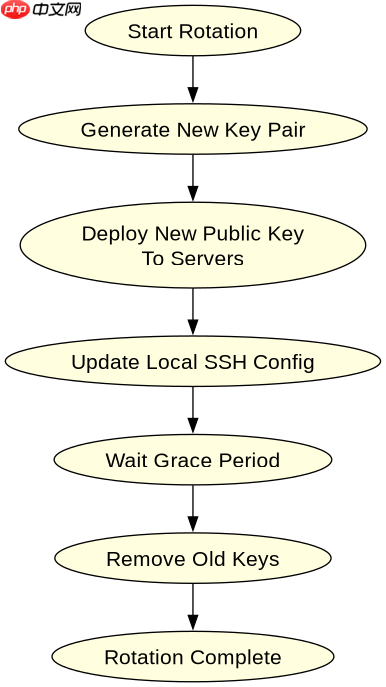
实现 SSH 密钥定期轮换的最佳实践是结合系统定时任务与自动化脚本,避免手动干预带来的遗漏风险。具体做法是编写一个 Shell 脚本,该脚本负责生成新密钥、分发到新服务器、更新本地配置并清理旧密钥。然后利用 cron 服务设定执行周期,例如每月或每季度运行一次。关键在于轮换过程中必须保持新旧密钥共存一段时间,以确保正在运行的自动化任务不会因密钥失效而中断。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# 定义轮换参数
KEY_TYPE="ed25519"
KEY_DIR="$HOME/.ssh"
OLD_KEY="id_ed25519_old"
NEW_KEY="id_ed25519_new"
SERVERS=("server1.example.com" "server2.example.com")

# 1. 生成新密钥
ssh-keygen -t $KEY_TYPE -f "$KEY_DIR/$NEW_KEY" -N "" -q

# 2. 分发新公钥到所有服务器
for server in "${SERVERS[@]}"; do
    ssh-copy-id -i "$KEY_DIR/$NEW_KEY.pub" user@$server
    echo "New key deployed to $server"
done

# 3. 更新本地 SSH 配置指向新密钥
# 备份旧配置
if [ -f "$KEY_DIR/config" ]; then
    cp "$KEY_DIR/config" "$KEY_DIR/config.bak"
fi

# 写入新配置
cat > "$KEY_DIR/config" << EOF
Host *.example.com
    IdentityFile $KEY_DIR/$NEW_KEY
    IdentitiesOnly yes
EOF

# 4. 等待确认期后删除旧密钥
# 在实际生产中,这里应加入日志记录和健康检查
sleep 86400 # 模拟等待一天
rm -f "$KEY_DIR/$OLD_KEY" "$KEY_DIR/$OLD_KEY.pub"
echo "Old keys removed after grace period."
该脚本展示了完整的轮换流程。它首先生成新密钥,然后遍历服务器列表进行分发。接着更新本地的 ~/.ssh/config 文件,强制 SSH 客户端只使用新指定的密钥文件,防止回退到旧密钥。最后,脚本包含一个等待机制,允许在确认新密钥工作正常后再删除旧密钥,这是安全轮换的关键步骤。
轮换期间如何确保服务不中断
在密钥轮换期间确保服务不中断的核心策略是“并行过渡”而非“立即切换”。具体做法是在新密钥部署成功后,保留旧密钥在服务器的 authorized_keys 文件中至少一个轮换周期,同时更新客户端配置以优先使用新密钥。这样,即使新密钥出现配置错误,系统仍能通过旧密钥访问,提供回退通道。此外,对于自动化作业,应在轮换前暂停相关任务,或在轮换后立即验证关键任务的连通性。
#!/bin/bash
# 验证新密钥连通性
NEW_KEY="$HOME/.ssh/id_ed25519_new"
SERVER="target.server.com"

# 测试新密钥
if ssh -i $NEW_KEY -o ConnectTimeout=5 user@$SERVER 'exit'; then
    echo "New key connection verified."
else
    echo "New key failed! Reverting..."
    # 在此处添加回滚逻辑,例如恢复旧配置
    exit 1
fi

# 如果验证成功,可以安全地移除旧密钥
# 注意:这应该在所有依赖该密钥的服务都确认使用后执行
# rm -f $HOME/.ssh/id_ed25519_old*
这段代码演示了轮换后的验证步骤。它尝试使用新密钥连接到目标服务器,并设置超时时间以防止挂起。如果连接失败,脚本会输出错误信息并退出,阻止后续可能破坏性的操作(如删除旧密钥)。只有当验证通过后,才考虑清理旧密钥。这种防御性编程确保了即使在自动化轮换中,也能维持服务的可用性。




















