








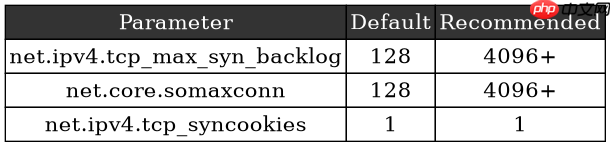
通过调整 net.ipv4.tcp_max_syn_backlog 和 net.core.somaxconn 参数,并配合启用 syn cookie (net.ipv4.tcp_syncookies=1),可以有效防止 tcp syn flood 攻击。具体做法是增大内核的半连接队列上限以容纳突发流量,同时确保应用层监听队列足够大以避免丢包,并在高负载时自动开启 syn cookie 机制丢弃恶意请求。
如何设置半连接队列上限
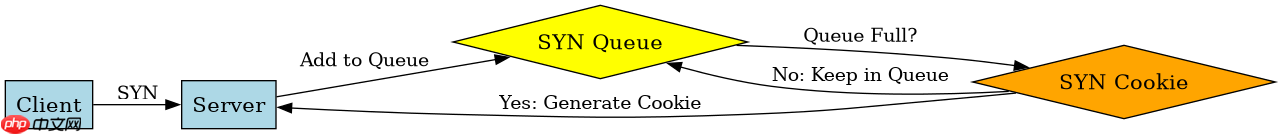
直接修改 /etc/sysctl.conf 中的 net.ipv4.tcp_max_syn_backlog 参数即可。该参数定义了内核中等待完成三次握手的半连接队列的最大长度。当服务器收到 SYN 报文但尚未收到 ACK 时,连接进入此队列。如果队列满,新来的 SYN 将被丢弃或触发 SYN Cookie 机制。
sysctl -w net.ipv4.tcp_max_syn_backlog=4096
sysctl -w net.core.somaxconn=4096
上述命令将半连接队列和应用层最大连接队列均设置为 4096。在系统重启后,需将这些配置写入 /etc/sysctl.conf 文件以确保持久化。对于高并发场景,建议根据内存大小适当调大该值,例如设为 8192 或更高。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
为什么需要调整 somaxconn
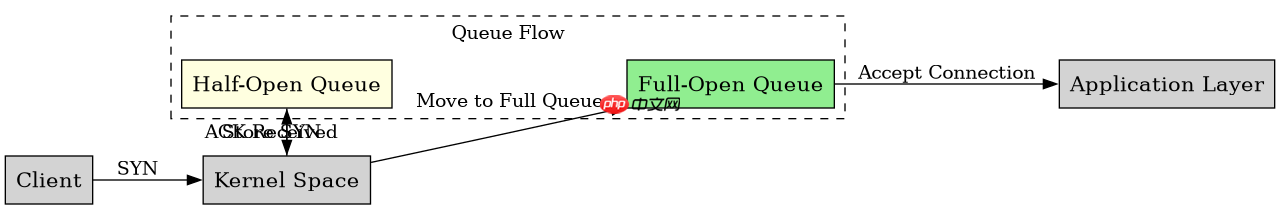
net.core.somaxconn 控制着全连接队列(即已完成三次握手、等待应用层 accept 的队列)的上限。如果该值小于 tcp_max_syn_backlog,即使半连接队列充足,应用层也可能因无法及时 accept 而导致连接堆积,进而引发性能瓶颈或丢包。因此,两者应保持一致或让 somaxconn 略大于 tcp_max_syn_backlog。
cat /proc/sys/net/core/somaxconn
cat /proc/sys/net/ipv4/tcp_max_syn_backlog
通过读取这两个文件可以验证当前生效的值。若发现 somaxconn 默认值为 128,而业务峰值远超此数,则必须手动调大。否则,在高负载下,即使 tcp_max_syn_backlog 设置得很大,实际能处理的连接数仍受限于 somaxconn。
SYN Cookie 启用后的行为变化
当 net.ipv4.tcp_syncookies=1 时,内核会在半连接队列即将溢出时自动启用 SYN Cookie 机制。此时,服务器不再为每个 SYN 请求分配内核资源,而是生成一个加密的序列号作为响应。只有当客户端返回正确的 ACK 时,服务器才分配资源建立连接。这能有效抵御 SYN Flood 攻击,因为攻击者伪造的源 IP 无法返回正确的 ACK。



















