








使用 tcpdump 抓取指定主机所有流量,最直接的方法是使用 host 关键字配合 ip 地址。例如,要抓取目标为 192.168.1.100 的所有数据包,命令为 tcpdump host 192.168.1.100。该命令会同时捕获源地址或目的地址为该 ip 的流量,并自动处理 arp 等二层协议,无需手动指定端口或协议。

如何仅抓取特定端口的流量
若需过滤掉无关端口,可在 host 表达式后追加 port 关键字。例如,仅抓取与 192.168.1.100 之间涉及 80 端口的流量,命令为 tcpdump host 192.168.1.100 and port 80。这种组合方式能显著减少输出数据量,便于聚焦业务流量。
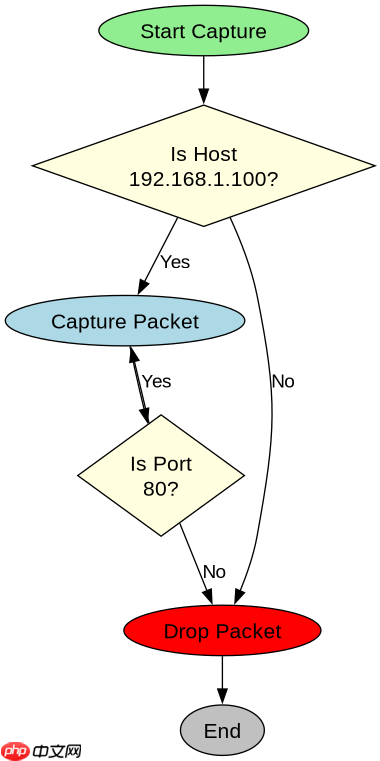
tcpdump -i eth0 host 192.168.1.100 and port 80
运行上述命令后,终端将实时显示匹配的数据包摘要。预期结果包括时间戳、IP 头信息、TCP/UDP 标志位及载荷长度。若未看到预期流量,请检查网卡接口名称是否正确,以及防火墙是否已拦截相关连接。

如何保存抓取的流量到文件
为了后续分析,可使用 -w 参数将流量写入文件。例如,tcpdump -i eth0 host 192.168.1.100 -w capture.pcap 会将流量保存为标准的 pcap 格式文件。此文件可被 Wireshark 等工具打开进行深度解析。保存时建议定期轮转或使用 -C 参数限制文件大小,避免磁盘占满。
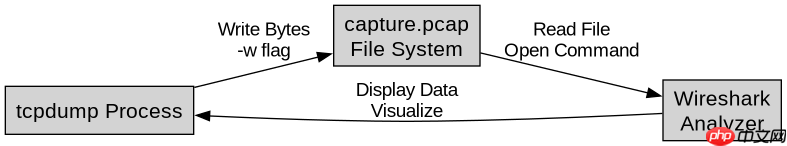
tcpdump -i eth0 host 192.168.1.100 -w capture.pcap
执行该命令后,流量将被持续写入 capture.pcap。可通过 Ctrl+C 中断捕获,此时文件已完整保存。验证方法是用 wireshark capture.pcap 打开文件,确认其中包含所有与 192.168.1.100 相关的通信记录。若文件为空,检查是否有权限写入当前目录,或尝试使用 sudo 提升权限。



















