








排查 linux 文件权限不足报错,核心是检查目标文件的属主、属组及权限位,并确认当前执行用户是否具备所需的操作许可。具体做法是使用 ls -l 查看文件元数据,结合 id 命令确认当前用户身份,若权限不符则通过 chmod 修改权限或 chown 变更属主。此外,还需留意 selinux 状态及目录的执行权限,这些隐性因素常导致看似权限正确却仍报拒绝访问。

如何快速定位权限不足的根源
当遇到 Permission denied 错误时,首要步骤是比对文件权限与用户身份。使用 ls -l filename 可以清晰看到文件的类型、权限字符串(如 rwxr-xr--)、属主和属组。同时,运行 whoami 或 id 确认当前操作者的 UID 和 GID。如果文件权限为 600 且属主为 root,而当前用户是普通用户,则必然因无读/写权限而失败。这种基础排查能解决绝大多数显式权限问题。
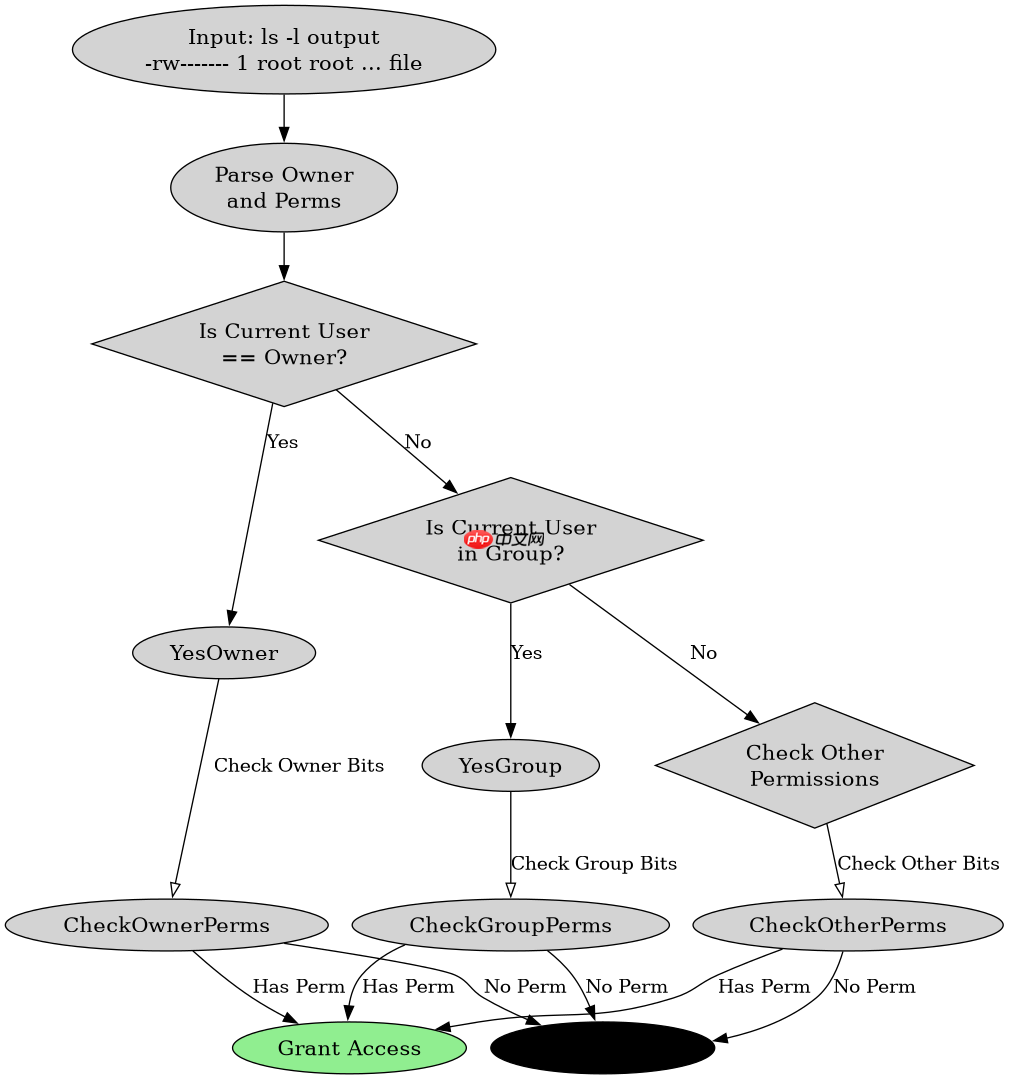

#!/bin/bash
# 假设我们要读取一个敏感配置文件
FILE="/etc/shadow"

# 1. 检查文件是否存在
if [ ! -e "$FILE" ]; then
    echo "File not found"
    exit 1
fi

# 2. 获取文件权限详情
PERMS=$(ls -l "$FILE" | awk '{print $1}')
OWNER=$(ls -l "$FILE" | awk '{print $3}')
CURRENT_USER=$(whoami)

echo "File: $FILE"
echo "Permissions: $PERMS"
echo "Owner: $OWNER"
echo "Current User: $CURRENT_USER"

# 3. 模拟权限检查逻辑
# 如果是属主
if [ "$OWNER" = "$CURRENT_USER" ]; then
    # 检查属主权限 (例如 r-- 即 4)
    if [ $((0$PERMS & 0400)) -ne 0 ]; then
        echo "User has read permission as owner."
    else
        echo "User lacks read permission as owner."
    fi
else
    # 如果不是属主,检查其他用户权限 (例如 r-- 即 4)
    if [ $((0$PERMS & 0004)) -ne 0 ]; then
        echo "User has read permission as other."
    else
        echo "User lacks read permission as other. Permission denied likely."
    fi
fi
为什么权限看起来正确却依然被拒绝?
即使文件本身的读写权限已开启,Linux 中目录的执行权限(x)也是进入该目录的前提。如果父目录没有 x 权限,用户无法访问其下的任何文件,即便文件本身权限开放也会报错。此外,SELinux 安全策略可能强制拦截访问,此时需使用 getenforce 检查模式,并用 ls -Z 查看上下文标签。若上下文不匹配,即使 POSIX 权限允许,内核也会拒绝访问。排查时需同时验证目录链的 x 权限和 SELinux 状态。

#!/bin/bash
# 演示目录权限和SELinux对访问的影响
TARGET_DIR="/var/log/myapp"
TARGET_FILE="$TARGET_DIR/app.log"

# 创建测试环境
mkdir -p "$TARGET_DIR"
touch "$TARGET_FILE"

# 设置目录无执行权限,但文件权限开放
chmod 755 "$TARGET_DIR"
chmod 666 "$TARGET_FILE"

echo "--- Test 1: Normal Access ---"
cat "$TARGET_FILE" || echo "Failed to read file"

# 移除目录执行权限
chmod o-x "$TARGET_DIR"
echo "--- Test 2: Directory No Execute ---"
cat "$TARGET_FILE" 2>&1 || echo "Access denied due to directory permissions"

# 恢复权限并检查SELinux
chmod o+x "$TARGET_DIR"
if command -v getenforce &> /dev/null; then
    SELINUX_STATUS=$(getenforce)
    echo "SELinux Status: $SELINUX_STATUS"
    if [ "$SELINUX_STATUS" = "Enforcing" ]; then
        CONTEXT=$(ls -Z "$TARGET_FILE" | awk '{print $1}')
        echo "File Context: $CONTEXT"
        # 这里仅展示检查,实际修复需restorecon或semanage
    fi
fi

# 清理
rm -rf "$TARGET_DIR"
如何处理特殊权限位导致的权限异常
在复杂系统中,SUID、SGID 和 Sticky Bit 等特殊权限位会改变常规权限检查逻辑。例如,设置了 SUID 的可执行文件在执行时将拥有文件属主的权限,而非调用者的权限。这可能导致普通用户意外获得 root 权限,引发安全警告或权限冲突。排查此类问题时,需使用 find / -perm -4000 查找 SUID 文件,并仔细审查其属主是否为 root。若发现非预期的 SUID 位,应立即使用 chmod u-s 清除,以避免潜在的安全风险或权限混乱。




















