








nginx 本轮安全更新需要同时处理“受影响功能”和“实际运行版本”。11 月 18 日披露的漏洞涉及 http/2、http/3、dns 解析及邮件代理等路径。使用上游开源版本的部署,应升级到稳定版 1.30.7、主线版 1.31.9 或相应更新版本;使用发行版软件包的部署,则要核对厂商是否已经回补补丁。安装新包后,还必须让服务运行新程序。
本文面向运维和网站维护人员,按排查、临时缓解、正式升级、验收与异常调查展开。文中的 Linux 命令是操作模板,执行前应替换域名、服务名称及路径,并在测试环境确认。
这次 NGINX 漏洞,哪些网站需要优先处理?
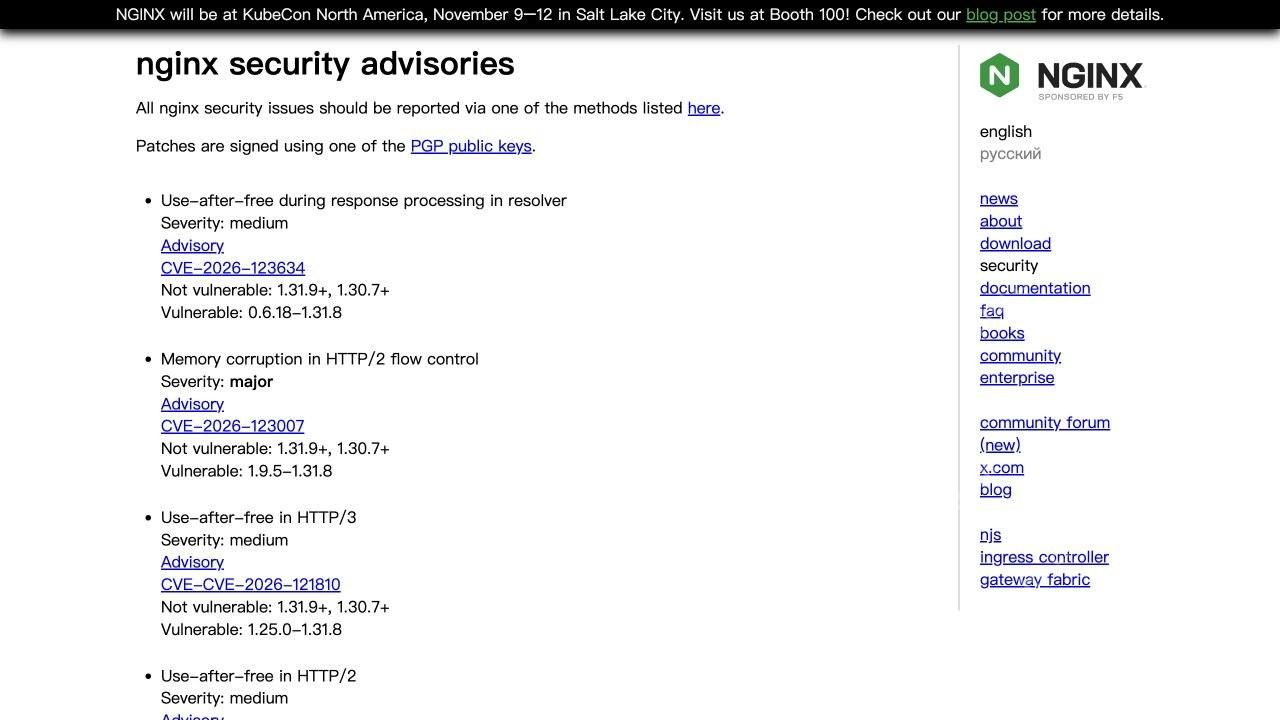
公网直接暴露、启用了 HTTP/2 的 NGINX 应优先排查。CVE-2026-123007 涉及 HTTP/2 流量控制内存破坏;CVE-2026-123633 涉及 HTTP/2 连接处理中的释放后使用。其他漏洞还与 HTTP/3、动态解析或邮件代理配置有关。
其中多项问题可能导致攻击者以 NGINX worker 的权限执行代码。worker 通常使用专门服务账号,实际权限取决于部署。把这类风险直接写成“所有服务器都能被远程拿到 root”并不准确;主机提权或容器逃逸还需要其他条件。
| 重点漏洞 | 排查入口 | 上游受影响范围 |
|---|---|---|
| CVE-2026-123007 | HTTP/2 监听 | 1.9.5—1.31.8 |
| CVE-2026-123633 | HTTP/2 与上游转发 | 1.19.7—1.31.8 |
| CVE-2026-121810 | HTTP/3 与上游转发 | 1.25.0—1.31.8 |
| CVE-2026-123634 | resolver 与动态上游等配置 | 0.6.18—1.31.8 |
| CVE-2026-113425 | mail 代理与 HTTP 认证 | 0.5.33—1.31.8 |
这些范围针对上游源码,不能代替发行版的完整软件包修订号判断。此次公告还列出了 TLS 请求体处理、PROXY 协议、alias 与 try_files、stream 相关问题,因此只排查上述五项或只关闭 HTTP/2,都不足以完成本轮修复。
先查清楚:到底是哪一个 NGINX 在接流量?
先列出负载均衡、反向代理、应用容器、Ingress 和备用节点,记录负责人、入口地址、安装来源、实际配置及修复状态。不要只修业务服务器,漏掉前置网关或仍在接流量的旧副本。
# 查看命令所在位置、版本与编译模块
command -v nginx
nginx -v
nginx -V 2>&1

# 确认 systemd 实际启动路径及运行进程
systemctl cat nginx
systemctl show nginx -p MainPID -p ExecStart
ps -eo pid,ppid,lstart,args | rg 'nginx: (master|worker)'

# 检查完整配置;输出可能含内部地址或凭据,请仅在受控环境查看
sudo nginx -T 2>&1 | rg -n 'listen|http2|quic|resolver|proxy_pass|mirror|auth_http|ssl_preread'
如果启动参数包含 -c 或 -p,排查和测试时也要使用对应参数。PATH 中的 nginx 可能与 systemd 启动的程序不同。nginx -T 展示的是当前磁盘配置,不能证明旧进程已加载这些配置。
HTTP/2 要同时检查旧式 listen 443 ssl http2; 和新版 http2 on;,还要展开 include 文件、IPv6、非标准端口及其他虚拟主机。看到编译参数包含 HTTP/2 模块,只说明具备能力,是否暴露还取决于监听配置与实际协商。
不能马上升级时,如何临时关闭 HTTP/2?
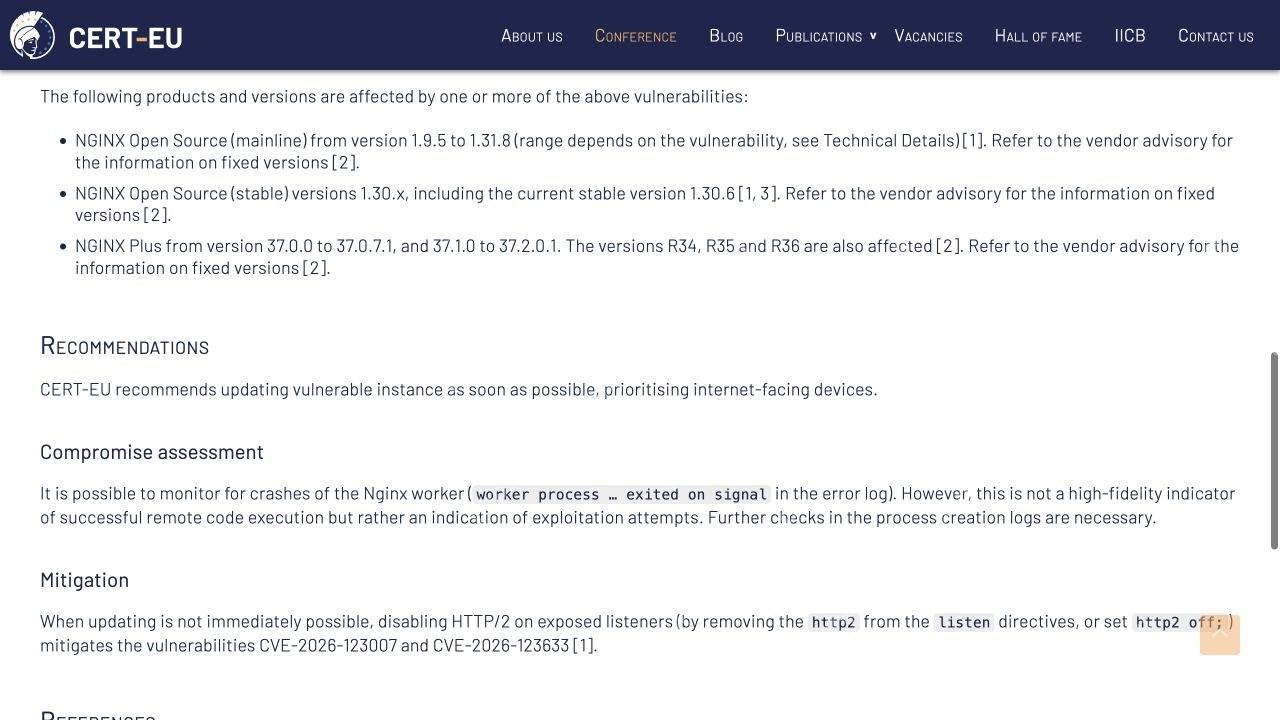
对暂时无法升级的公网节点,可先评估 HTTP/1.1 的业务承载能力,再关闭所有暴露监听上的 HTTP/2。这样可缓解两个 HTTP/2 漏洞。HTTP/3、解析器、邮件代理等问题仍需分别处理,并安排正式补丁。
# 旧配置示例:listen 443 ssl http2;
# 调整后保留 TLS:
listen 443 ssl;

# 支持独立 http2 指令的版本,在对应 server 中关闭:
http2 off;
两种语法应按版本选择。较老版本不识别独立 http2 指令,需要移除 listen 上的 http2 参数。检查配置继承关系,避免其他 server 再次启用;不应为了关闭 HTTP/2 而移除 ssl 或关闭证书校验。依赖 HTTP/2 的原生 gRPC 等业务应先验证,必要时在网关侧隔离或转移流量。
# 语法检查成功后,再应用配置缓解
sudo nginx -t
sudo systemctl reload nginx

# 在授权入口验证协议协商,替换为自己的域名
openssl s_client -connect example.com:443 -servername example.com -alpn h2 </dev/null 2>&1
检查输出是否仍出现 ALPN protocol: h2,并确认 HTTPS 业务可用。通过 CDN 域名测试时,看到的可能只是边缘节点;还应验证受控源站入口。reload 后已有连接可能继续由旧 worker 服务,应结合连接排空和进程状态确认缓解覆盖,不能只测一次新连接就结束。
方案一:APT、DNF 安装的 NGINX 怎么升级?
Debian / Ubuntu:确认完整包版本和候选更新
先查发行版安全公告,确认该系统版本对应的修复包。发行版常把补丁回补到原有版本,nginx -v 显示的基础版本较旧也可能已经修复;反过来,包管理器显示“最新”也可能只是当前仓库没有提供修复包。
dpkg-query -W -f='${Package}	${Version}
' 'nginx*'
sudo apt-get update
apt-cache policy nginx

# 先模拟,检查依赖、拟更新包及是否存在删除动作
sudo apt-get -s install --only-upgrade nginx

# 确认候选包包含安全修复后安装
sudo apt-get install --only-upgrade nginx
实际二进制可能由 nginx-core、nginx-full 或其他包提供,动态模块也可能单独打包。应依据已安装列表同步处理相关包,不能把示例中的 nginx 元包更新成功视为全部修复。若版本被 hold、仓库失效或系统停止维护,需要解决更新来源,再安排迁移。
RHEL 系及兼容发行版:检查仓库和模块依赖
rpm -qa | rg '^nginx'
sudo dnf check-update nginx
sudo dnf upgrade --assumeno nginx
sudo dnf upgrade nginx
dnf check-update 返回 100 通常表示存在可用更新。核对完整 RPM 版本、厂商公告以及实际启用仓库;模块包名称和升级组合按发行版调整。不要直接混用第三方仓库与原仓库的二进制、模块或配置。

方案二:源码安装和控制面板部署怎么修复?
源码部署应从 NGINX 官方取得修复版源码及签名,保留原构建参数、依赖版本和动态模块清单,在隔离构建环境重新编译。先验证 OpenSSL、PCRE、压缩库和第三方模块兼容性,再用新二进制对实际配置执行 -t。
替换之前备份配置、旧二进制、模块和服务定义,记录校验值及恢复步骤。检查安装前缀、pid、日志、临时目录和服务用户是否一致。第三方动态模块可能存在 ABI 兼容问题,应使用匹配版本重新构建,不能只复制一个 nginx 文件后强行启动。
宝塔等面板环境应先确认面板是否提供包含补丁的版本,以及服务由哪个路径管理。面板显示的版本、系统包版本和实际运行版本可能不同,按实际进程路径验收。回退若会重新启用有漏洞程序,需要同时采取流量隔离或对应缓解措施。
方案三:Docker 和 Kubernetes 怎么完整替换?
Docker 应更新基础镜像或自建镜像构建文件,完成构建、扫描和回归后,发布新镜像并重建容器。仅 pull 新镜像、restart 旧容器,或者在临时容器中安装更新,都不能保证线上服务使用新镜像。记录镜像 digest,逐个核对所有副本。
Kubernetes 应修改工作负载的镜像引用,先部署测试或金丝雀实例,确认 readiness、连接排空、滚动策略及容量,再逐步替换。以下资源名称和镜像地址都是占位示例:
kubectl -n YOUR_NAMESPACE set image deployment/YOUR_DEPLOYMENT \
  YOUR_CONTAINER=YOUR_REGISTRY/nginx:FIXED_TAG
kubectl -n YOUR_NAMESPACE rollout status deployment/YOUR_DEPLOYMENT
kubectl -n YOUR_NAMESPACE get pods -o wide

# 在选定的新 Pod 中核对程序;同时核对 Pod 的 imageID/digest
kubectl -n YOUR_NAMESPACE exec YOUR_POD -c YOUR_CONTAINER -- nginx -v
若实际工作负载为 DaemonSet、StatefulSet 或 Helm 管理,应更新对应声明和发布配置。使用 NGINX Ingress 时,要区分 F5 NGINX Ingress Controller 与 Kubernetes ingress-nginx;控制器版本不等于内置 NGINX 版本,应按各自维护方的公告更新。托管网关还需向服务商确认补丁状态与完成时间。
最容易漏掉的一步:升级后必须确认运行新程序
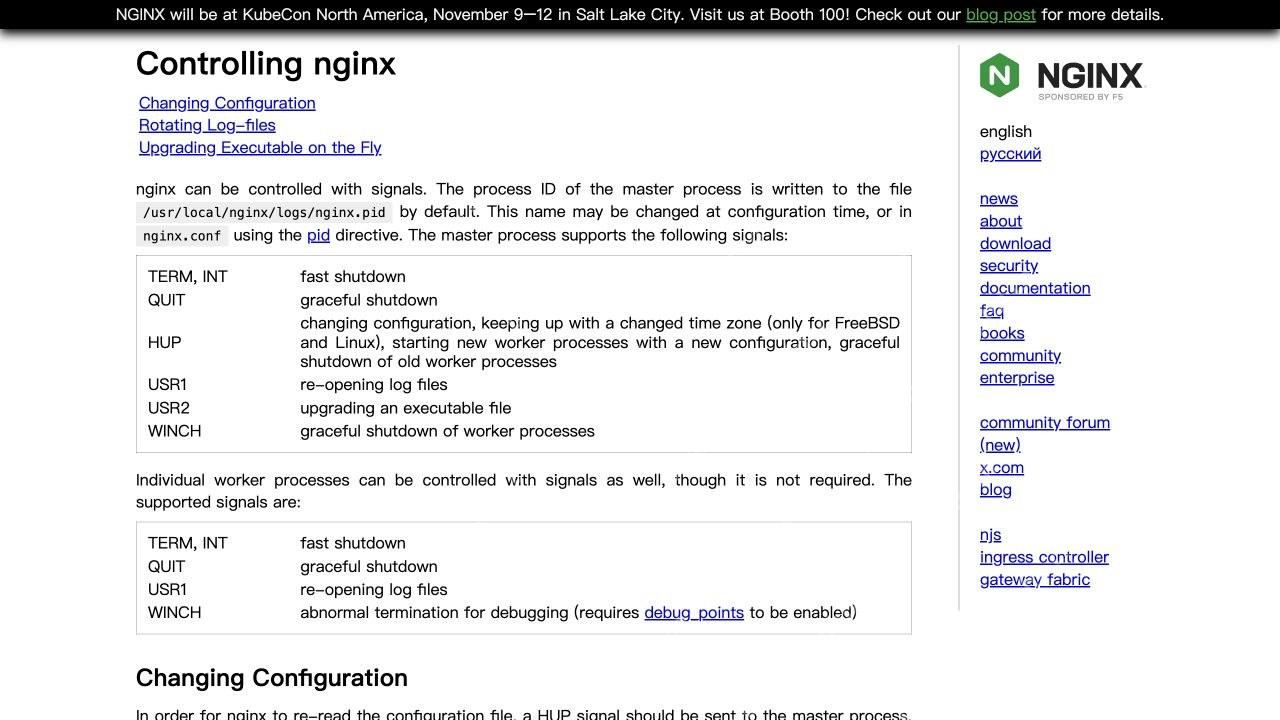
修改配置后的 reload 与替换可执行程序是两种操作。配置重载会让 master 读取配置并派生 worker,不能据此认定已运行磁盘上的新二进制。普通维护场景可先摘除节点并等待连接排空,检查配置后重启服务,再逐台恢复流量。
# 记录升级前的主进程,再安排节点摘流量
systemctl show nginx -p MainPID
sudo nginx -t

# 在维护窗口或节点摘流量后执行;可能中断现有连接
sudo systemctl restart nginx
sudo systemctl is-active nginx
systemctl show nginx -p MainPID
ps -eo pid,ppid,lstart,args | rg 'nginx: (master|worker)'

# Linux 上按实际 master PID 检查运行文件
sudo readlink /proc/YOUR_MASTER_PID/exe
同时比对完整包修订号或构建记录、主进程启动时间、执行路径,以及所有旧 worker 是否退出。进程仍指向被删除的旧文件,或旧实例仍接流量,都应继续处理。零停机二进制升级需要按官方 USR2 流程管理新旧 master,先在测试环境演练;不能只发一个信号就算完成。
如何验收,发现异常后又该查什么?
| 验收项目 | 通过依据 |
|---|---|
| 补丁覆盖 | 每个节点有已修复的上游版本,或厂商确认的回补包修订号。 |
| 进程替换 | 运行路径、启动时间及镜像 digest 对应新版本,旧 worker 已排空退出。 |
| 入口覆盖 | 公网、IPv6、源站、备用节点及容器副本均已核对。 |
| 业务回归 | 静态文件、反向代理、登录、上传、WebSocket、gRPC 及证书链按实际业务验证通过。 |
| 运行状态 | 观察错误率、延迟、连接数、CPU、内存及 worker 异常重启情况。 |
出现 worker 异常退出时,先保全错误日志、系统日志、进程审计和网络记录,并围绕同一时间窗口核查异常子进程、外联、文件变更与凭据访问。崩溃可能有多种原因,不能单独证明入侵;访问日志没有可疑 URL 也不能排除协议层攻击。
如发现可疑执行行为,应把受影响实例从业务网络中隔离,保留调查材料,从可信镜像恢复,并按实际暴露范围轮换密钥和凭据。补丁修复漏洞代码,已经发生的入侵还需要单独调查与处置。
常见问题:版本号没变、关了 HTTP/2,还需要做什么?
升级后 nginx -v 仍然显示旧基础版本?先核对完整软件包版本与发行版安全公告,判断是否回补。同时检查 PATH 和 systemd 是否使用了不同程序。二者都不能只靠一句版本输出定论。
关闭 HTTP/2 后是否可以暂缓其他检查?还需核对 HTTP/3、解析器、mail 和 stream 等实际使用路径。临时缓解应有负责人和补丁完成期限,升级验收后再根据业务需要恢复协议功能。
网站程序、PHP 和插件都更新了,还要升级 NGINX 吗?要。应用、PHP 运行时、NGINX 及容器基础镜像属于不同组件,应分别核对补丁。维护记录至少保存节点清单、修复包或镜像、进程替换证据与业务验证结果,便于确认所有入口都已完成。

















