








微软11月17日公布的edge for business企业安全更新中,extension safety扩展风险管理已经正式可用,extension leak control与microsoft sentinel连接器仍处于预览阶段。三者分别对应扩展风险评估、受保护页面的数据访问限制以及浏览器安全日志接入,不能仅用一个“扩展拦截”概括。
先识别扩展及其版本风险
Extension Safety利用Akamai和Spin.AI的风险信息帮助管理员查看企业浏览器安装的扩展。风险需要关联到具体扩展及版本,不能仅根据扩展名称或是否热门判断安全。公告将该能力列为正式可用,要求Microsoft 365许可。
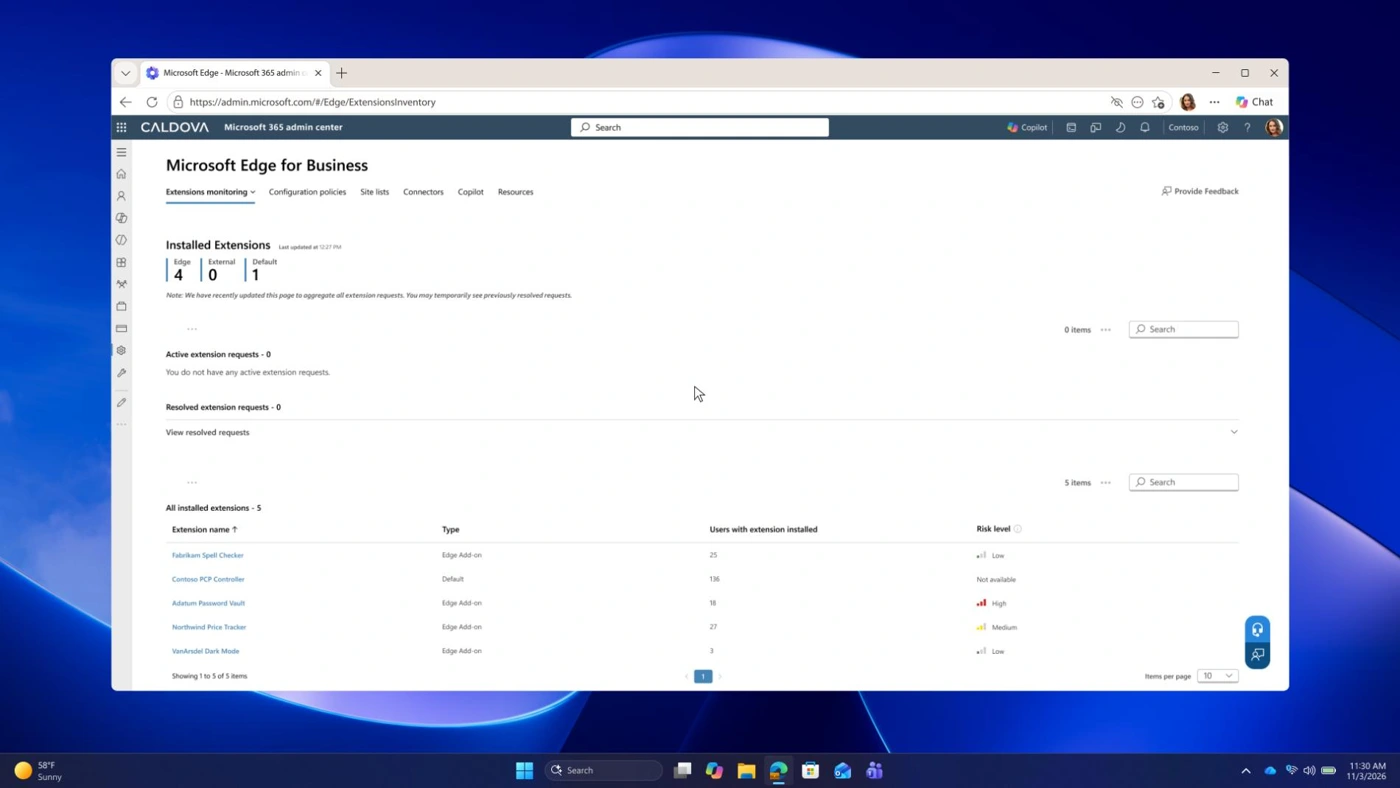
官方演示列出扩展清单与风险信息,便于管理员评估和制定策略。
限制受保护页面,不必停用所有页面
Extension Leak Control针对组织安装的扩展,限制其读取受保护网页的信息;扩展仍可在其他允许页面工作。该能力要求Microsoft 365 E3并处于预览阶段,与直接卸载扩展、禁止所有扩展是不同控制方式。

Redaction Leak Control则面向DLP保护的信息,在页面中遮盖相应内容,并按允许的操作显示。页面遮盖不等于撤销数据源访问权限,也不能替代原有身份和文档权限管理。该项预览要求Microsoft 365 E5。
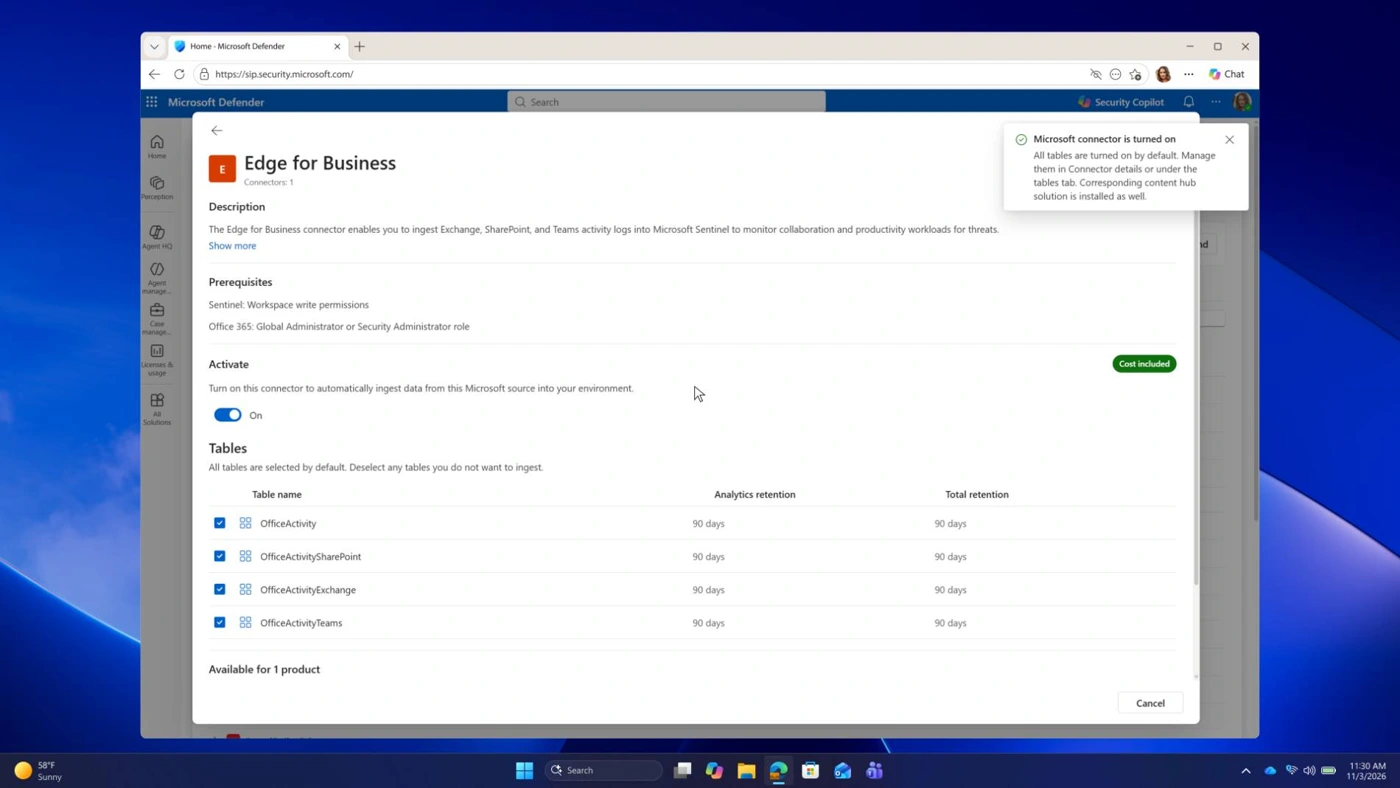
官方演示展示Edge for Business连接器的日志接入配置。
日志连接器服务于调查和审计
Sentinel连接器把浏览器安全与审计日志带入既有监控流程,目前为预览,使用时需要Sentinel许可。管理员应分别核对目标租户、支持平台、许可与策略状态;看到公告并不意味着所有租户已经获得相同入口。























