








微软11月17日介绍windows baseline protection基线保护,将八项既有防护汇总为可验证的安全状态,供用户、管理员和应用判断设备是否达到相应条件。该功能目前面向windows insider预览,计划于2027年正式可用,不是面向所有电脑的新硬件准入规则,也不要求用户因公告重新安装系统。
八项全部满足才显示通过
基线包括安全处理器、安全启动、基于虚拟化的安全、内存完整性、已签名驱动、Windows认证驱动、内核调试器保护及易受攻击驱动保护。系统在启动过程中评估这些条件,并结合硬件支持形成证明;关闭保护需要重启,不是仅在设置页修改文字状态。
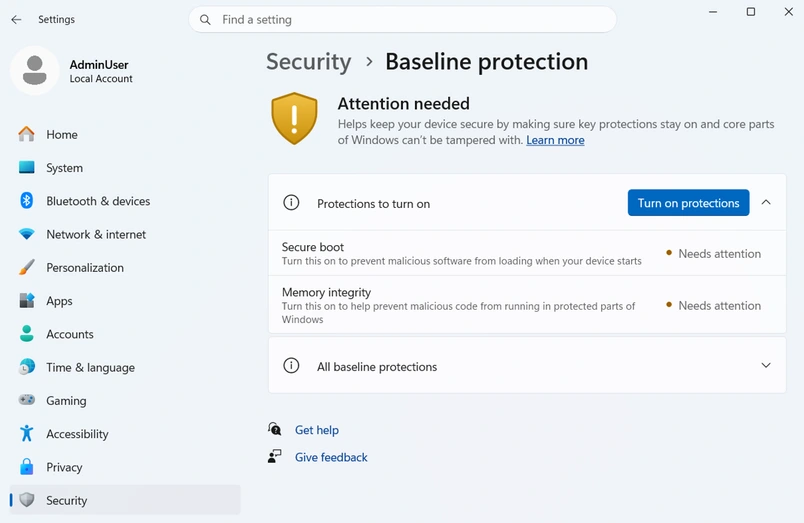
官方预览界面展示未达到基线时的状态与处理入口。
状态可供查看,也可供应用核对
微软列出三种信号形式:简单的通过或未通过结果、缺失条件的详细说明,以及硬件支持的证明令牌。应用可以按自身需要选择允许、警告、限制部分功能、记录或阻止操作;系统提供状态,具体准入策略由应用制定。

Windows 服务器运维工具箱 - 磁盘分析、临时文件清理、IIS 站点管理、批量文件操作、服务状态监控、Windows Update 诊断、实时性能监控、安全审计、注册表启动项审计、磁盘健康检测、网络端口监控、事件日志诊断、已安装程序管理、用户会话监控、计划任务审计、文件共享审计、DNS网卡诊断、SSL证书过期检测、防火墙规则审计、服务崩溃恢复状态、系统文件修复、存储池管理、备份状态检查、Docker容器管理、K8s集群监控。只读分析+安全确认,绝不误删文件,完全免费离线运行。
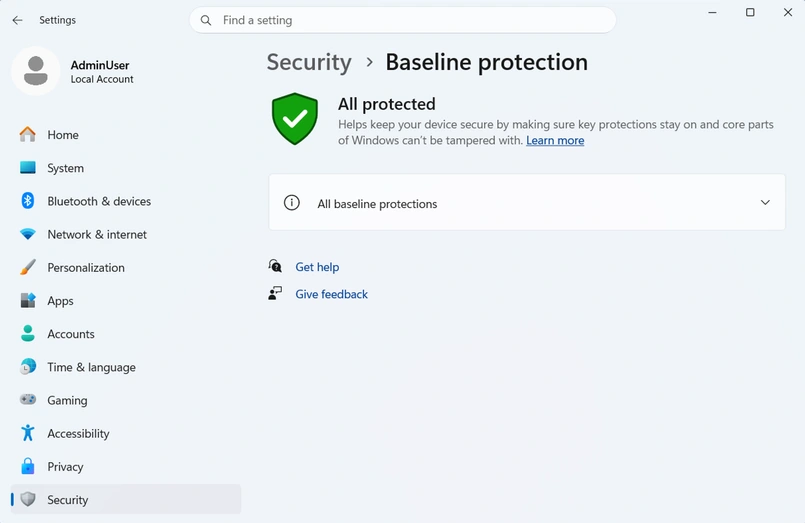
八项条件满足后,预览界面显示基线保护已启用。
个人设备和组织设备分别处理
未受组织管理的个人设备可从安全设置查看状态,并按入口更新保护或重启;涉及UEFI配置时还需要对应固件操作。受管理设备则由IT结合策略处理,不能假定普通用户可以修改所有组织设置。公告未给出通用于现有程序的最终API契约,开发者应等待匹配预览版本的正式接口说明。




















