








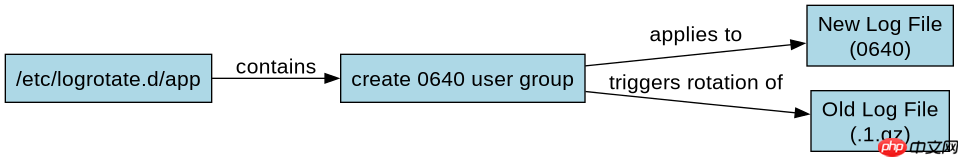
在 linux 系统中,logrotate 默认不会自动继承父目录的权限或属主,而是严格遵循配置文件中的指令。要实现日志轮转后的权限继承,必须在 logrotate 配置片段中使用 create 指令并指定目标属主、组及权限模式。该指令会在每次轮转后创建新的空日志文件时应用指定的权限,确保新文件的权限与预期一致。
如何为特定服务配置日志轮转权限继承
针对具体服务(如 Nginx 或 MySQL),需要在对应的配置文件中添加 create 指令。例如,若希望 Nginx 的访问日志在轮转后保持 www-data:www-data 属主且权限为 0640,需编辑 /etc/logrotate.d/nginx 文件。该配置会覆盖系统默认的权限设置,确保新创建的日志文件符合安全策略。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
server {
    listen 80;
    server_name example.com;
    access_log /var/log/nginx/access.log;
}

# 假设轮转后生成的新文件权限如下:
# -rw-r----- 1 www-data www-data 0 Jan 1 00:00 access.log
如何处理多进程写入导致的权限冲突
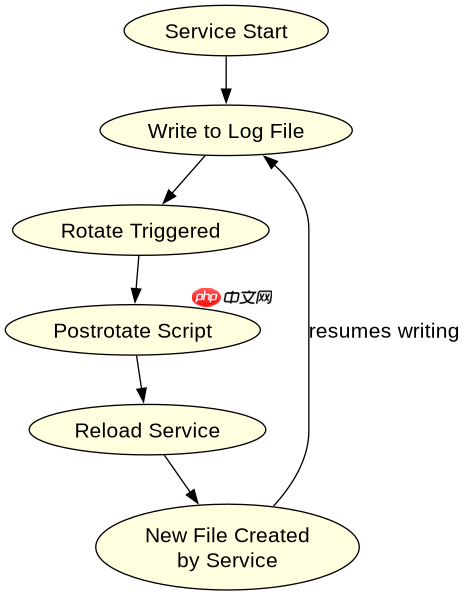
当多个进程同时写入日志文件时,直接修改权限可能导致数据丢失或权限错误。此时应结合 sharedscripts 和 postrotate 指令。在轮转完成后,通过 postrotate 发送信号重启服务,使服务重新打开日志文件。这样新文件由服务进程以正确的权限创建,避免手动 create 指令可能引发的竞态条件。
logrotate {
    # 模拟多进程写入场景
    process_id = 12345
    file_handle = open

    # postrotate 脚本示例
    postrotate
        systemctl reload nginx
    endscript
}
基于 create 指令中权限掩码的具体问题
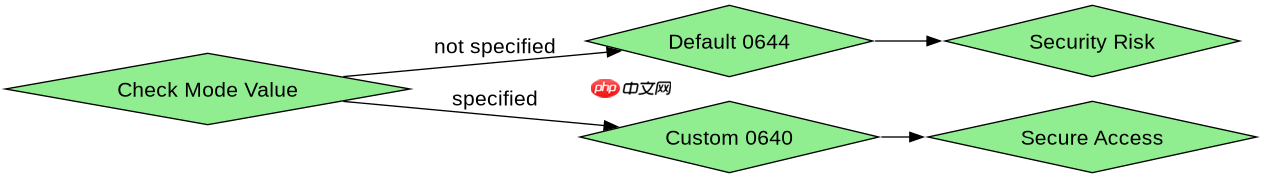
在使用 create 指令时,权限掩码(mode)必须八进制表示。若未正确指定,系统将使用默认值 0644。例如,create 0640 www-data www-data 确保只有属主和组可读写,其他用户无权限。若忽略此设置,新日志文件可能对所有用户可读,存在安全风险。验证方法:执行 ls -l /var/log/nginx/access.log 检查实际权限是否与配置一致。


















