








在 linux 系统中,sudo 默认不会将用户执行的命令写入系统日志文件(如 /var/log/syslog),而是通过 pam 模块记录到 /var/log/secure 或 /var/log/auth.log 中,且仅包含认证信息。要实现详细的命令审计日志,需要启用 auditd 服务并配置特定的规则来捕获 execve 系统调用。

如何开启 sudo 命令的详细审计日志
要获取完整的命令执行记录,必须安装并启动 auditd 守护进程,然后添加一条针对 execve 的系统调用过滤规则。这条规则会监控所有由 sudo 触发的进程创建事件,并将详细信息(包括命令行参数)追加到审计日志中。
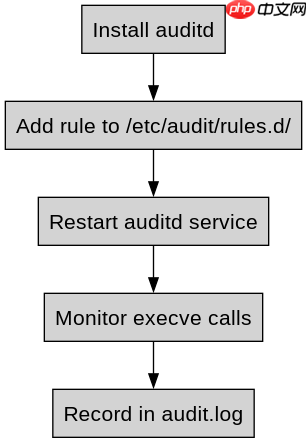
sudo apt-get install auditd audispd-plugins # Debian/Ubuntu
sudo yum install audit # CentOS/RHEL

# 添加规则:监控 execve 系统调用,且程序路径包含 sudo
sudo auditctl -a always,exit -F arch=b64 -S execve -F path=/usr/bin/sudo -k sudo_cmd

# 确保规则持久化,在 /etc/audit/rules.d/audit.rules 中添加:
-a always,exit -F arch=b64 -S execve -F path=/usr/bin/sudo -k sudo_cmd

# 重启 auditd 使配置生效
sudo systemctl restart auditd
配置完成后,当用户使用 sudo 执行命令时,审计日志(通常位于 /var/log/audit/audit.log)中会产生类型为 SYSCALL 和 EXECVE 的记录。你可以使用 aureport 工具快速查看这些记录,例如运行 aureport --start today | grep sudo 来获取当天的 sudo 命令列表。
如何查询和分析已记录的 sudo 命令
审计日志是二进制格式,直接使用文本编辑器查看非常困难。Linux 提供了 aureport 和 ausearch 等专用工具来解析和过滤这些数据。通过分析这些日志,管理员可以追溯特定用户在特定时间执行了哪些具体命令,以及该操作是否成功。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
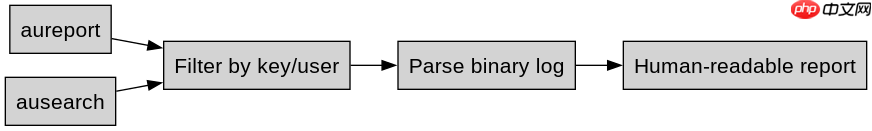
# 查看所有与 sudo 相关的审计事件
sudo aureport -k sudo_cmd

# 按用户过滤,查看 user1 的所有 sudo 命令
sudo ausearch -i -f /usr/bin/sudo -m SYSCALL -ua user1

# 生成简要报告,显示最近发生的 sudo 命令次数
sudo aureport -s success -i -x /usr/bin/sudo
上述命令展示了如何利用审计子系统提供的工具链进行事后分析。aureport 适合快速统计和概览,而 ausearch 则允许更精细的字段搜索。结合 -i 参数可以将数字 ID 转换为可读的用户名和文件名,极大提升了排查效率。这种方法不依赖第三方插件,利用内核级审计机制保证了日志的不可篡改性和完整性。
如果未安装 auditd 有哪些替代方案
如果系统出于性能考虑无法运行 auditd,或者环境较为轻量,可以使用 script 命令包装 sudo,或者修改 /etc/sudoers 配置文件来记录日志。虽然这些方法不如内核审计全面,但在特定场景下仍能提供基本的命令追踪能力。
一种常见的替代方案是利用 sudoers 中的 logfile 选项。在 /etc/sudoers 文件中添加一行 Defaults logfile="/var/log/sudo.log",这样每次 sudo 执行都会将命令写入指定文件。然而,这种方式存在明显局限:它只能记录命令本身,无法记录命令的执行结果、退出码或环境变量;同时,如果用户直接绕过 sudo 执行敏感操作,此日志将失效。此外,对于并发量大的系统,频繁的文件 I/O 可能会带来轻微的性能开销,且日志轮转需要手动配置或使用 logrotate 处理。




















