








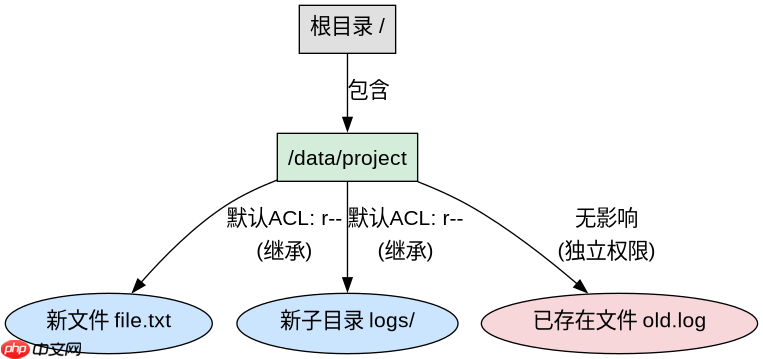
在linux中,给目录设置默认只读权限需要同时配置访问控制列表(acl)的当前权限和默认继承权限。具体做法是使用 setfacl 命令,先通过 -m d:r-- 参数为目录设置默认的只读继承规则,再通过 -m r-- 参数确保目录本身的访问权限也限制为只读。这样新创建的子目录和文件将自动继承只读属性,而现有文件不受影响。
如何验证目录的默认ACL规则是否生效
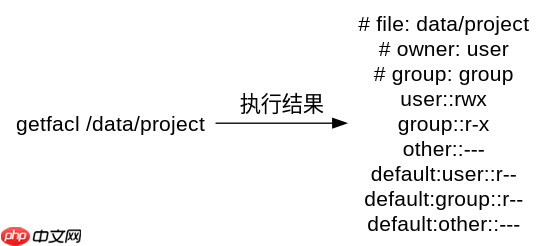
要验证默认ACL规则是否生效,可以使用 getfacl 命令查看目录的详细权限信息。重点检查输出中 default: 开头的行,确认其权限位是否为 r--。如果显示正确,说明新创建的文件或子目录将自动应用该规则。

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
修改后的ACL对已存在文件有何影响
修改目录的默认ACL规则仅对新创建的文件和子目录生效,对已存在的文件和子目录没有直接影响。若需对现有文件应用相同的只读限制,必须手动遍历并逐个设置ACL,或使用脚本批量处理。这是ACL机制的设计特性,旨在避免意外修改现有数据的权限。




















