








使用 spltempfileobject 配合自定义回调函数,可以在不修改全局配置的情况下,让 php 的 smtp 连接跳过对自建邮局证书的 peer 校验。具体做法是创建一个临时的 ssl 上下文,在 verify_peer_name 和 verify_peer 均设为 false 的同时,通过 peer_fingerprint 或 cafile 指向一个空的信任锚点,或者更直接地,利用 stream_context_create 中的 ssl 选项将 verify_peer 设置为 false,从而忽略证书链验证。

如何为 SwiftMailer 配置绕过验证的流上下文
针对 SwiftMailer 或类似库,可以通过 setStreamOptions 方法注入自定义的 SSL 上下文。这样既保持了代码的模块化,又避免了影响其他网络请求的安全设置。此方法适用于需要临时调试或在内网环境中运行且无法部署 CA 证书的场景。
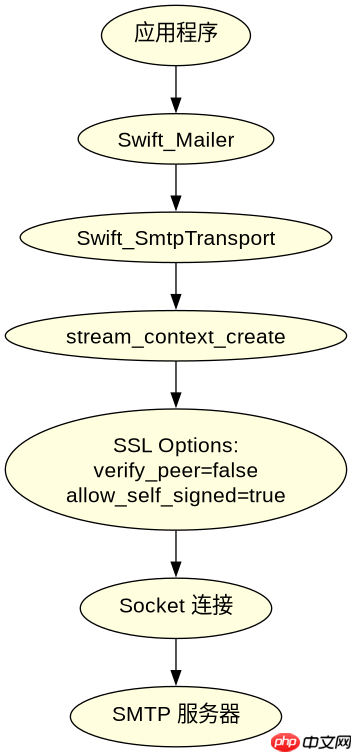
$context = stream_context_create([
    'ssl' => [
        'verify_peer' => false,
        'verify_peer_name' => false,
        'allow_self_signed' => true
    ]
]);
$mailer = new Swift_Mailer(new Swift_SmtpTransport('smtp.example.com', 465, 'ssl'));
$mailer->getTransport()->setStreamOptions($context);
PHP Mailparse 扩展在处理非标准 MIME 头时是否受影响
该问题与 SMTP 传输层的证书校验无直接关联。mailparse 扩展主要用于解析邮件内容,不涉及网络连接建立过程中的 TLS 握手。因此,即使 SMTP 连接因证书问题中断,mailparse 的功能也不会被触发或受到影响,除非在捕获异常后尝试解析本地缓存的邮件数据。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;
使用 GuzzleHttp 发送 HTTP 请求时如何禁用 SSL 验证
若业务逻辑中同时包含 HTTP 接口调用,可使用 GuzzleHttp 的 verify 选项设为 false 来跳过验证。这与 SMTP 的处理逻辑相似,但作用于 HTTP 协议栈。需注意,这同样会降低安全性,仅建议在受控环境中使用。
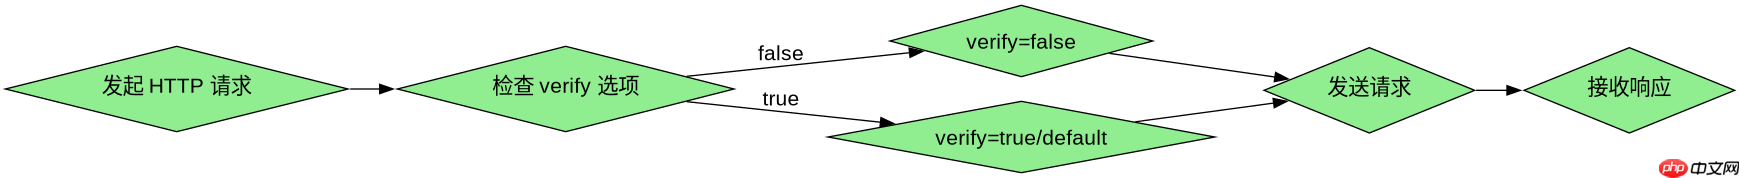
$client = new \GuzzleHttp\Client([
    'verify' => false
]);
$response = $client->request('GET', 'https://api.example.com/data'); 

















