








php8下验证码生成报错通常是因为旧代码使用了已废弃的gd函数,如 imagecreatefromjpeg() 在特定上下文或扩展加载问题,以及更常见的 session_register() 等会话管理函数的移除。要兼容php8,需将过时的会话操作替换为 $_session 超全局数组,并确保gd库正确加载且图像创建函数参数符合新规范。

为什么旧版验证码代码在PHP8中会报错
主要错误源于PHP7.2至PHP8期间废弃并移除的一系列函数和特性。最典型的是 session_register()、session_is_registered() 和 session_unregister() 被彻底移除,如果旧代码仍调用这些函数,直接抛出致命错误。此外,部分老旧代码可能依赖 magic_quotes_gpc 设置,该设置在PHP5.4已移除,但在某些遗留配置或封装逻辑中可能导致数据预处理异常。对于图像生成,虽然 imagecreate() 和 imagecreatetruecolor() 本身未被移除,但如果在非CLI环境下未正确初始化GD扩展,或尝试对无效资源进行操作,也会引发警告或错误。
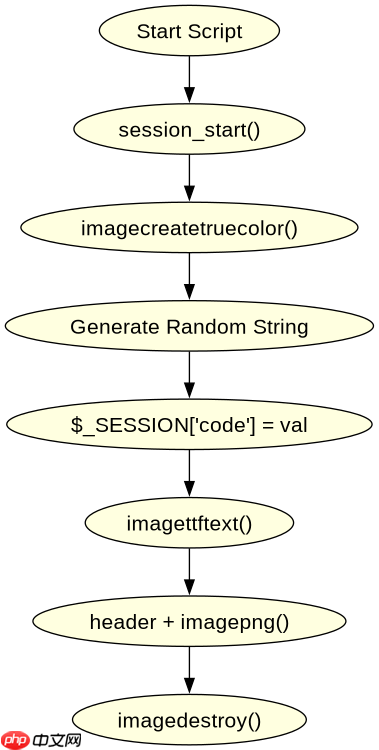
<?php
// 兼容PHP8的验证码生成示例
session_start();

// 1. 创建画布
$width = 100;
$height = 30;
$image = imagecreatetruecolor($width, $height);

// 2. 填充背景
$bgColor = imagecolorallocate($image, 240, 240, 240);
imagefill($image, 0, 0, $bgColor);

// 3. 生成随机字符
$chars = '0123456789abcdefghijklmnopqrstuvwxyz';
$code = '';
for ($i = 0; $i < 4; $i++) {
    $code .= $chars[random_int(0, strlen($chars) - 1)];
}

// 4. 存储到Session (替代已废弃的 session_register)
$_SESSION['captcha_code'] = $code;

// 5. 绘制文字
$textColor = imagecolorallocate($image, 0, 0, 0);
imagettftext($image, 14, 0, 10, 20, $textColor, 'arial.ttf', $code);

// 6. 输出图像
header('Content-Type: image/png');
imagepng($image);
imagedestroy($image);
?>
上述代码展示了现代PHP标准做法。使用 session_start() 启动会话,并通过 $_SESSION['key'] = value 方式存储验证码,完全避开了已移除的 session_register()。同时,使用 random_int() 替代 rand() 以获得更好的安全性,这是PHP7引入且推荐的做法。确保服务器安装了 gd 和 fileinfo 扩展,并且字体文件路径正确。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
如何重构代码以适配PHP8环境
重构的核心是将所有基于旧式会话管理的代码迁移到 $_SESSION 数组,并检查GD函数调用的资源有效性。首先,搜索代码中所有的 session_register() 调用,将其替换为对应的 $_SESSION[$var] = $value。例如,原代码 session_register('captcha'); 应改为 $_SESSION['captcha'] = $generatedCode;。其次,检查 imagecreatefrom* 系列函数,确保传入的文件路径存在且可读,因为在PHP8中,对无效资源的处理更加严格,可能会提前抛出错误或警告。最后,验证 header() 调用前没有输出任何内容(包括空格或BOM),因为PHP8对HTTP头部的发送时机检查更为严谨,任何前置输出都会导致 "Headers already sent" 错误。
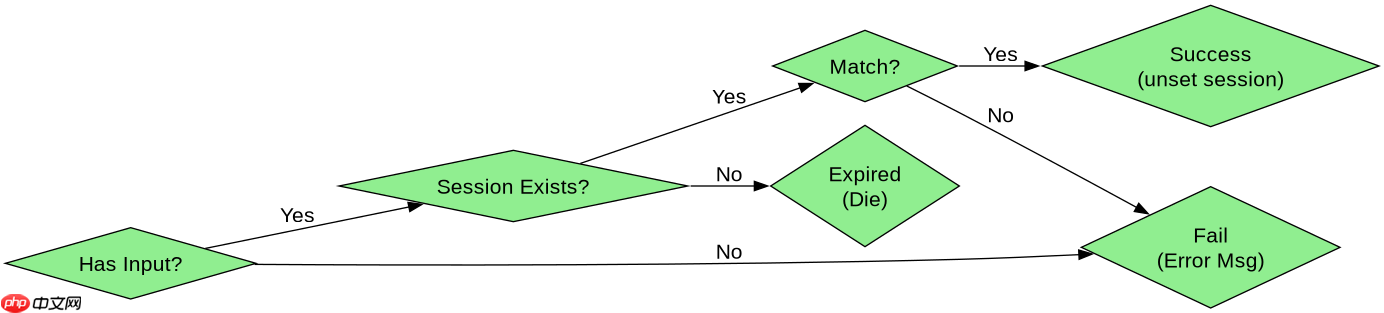
<?php
// 验证环节:兼容PHP8的验证码校验
session_start();

if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $inputCode = $_POST['captcha'] ?? '';

    // 检查Session中是否存在验证码
    if (!isset($_SESSION['captcha_code'])) {
        die('验证码已过期或未生成');
    }

    // 比较输入与存储的验证码 (不区分大小写)
    if (strcasecmp($inputCode, $_SESSION['captcha_code']) === 0) {
        echo '验证成功';
        // 验证成功后清除Session中的验证码,防止重用
        unset($_SESSION['captcha_code']);
    } else {
        echo '验证码错误';
    }
}
?>
在验证环节,同样需要遵循PHP8的最佳实践。使用 isset() 检查 $_SESSION 键值是否存在,避免访问未定义索引产生的警告。使用 strcasecmp() 进行不区分大小写的字符串比较,比手动转换大小写更安全高效。验证通过后,务必使用 unset() 删除 $_SESSION 中的验证码,这是防止重放攻击的关键步骤。整个流程无需修改底层GD库调用,只需关注会话管理和输入验证的逻辑现代化即可。
当验证码图片无法显示时如何排查
如果代码无报错但浏览器不显示图片,通常是MIME类型设置错误或前置输出干扰。首先检查 header('Content-Type: image/png'); 是否在 imagepng() 之前执行,且在此之前没有任何 echo、print 或HTML标签输出。PHP8会严格阻止在头部发送后输出内容。其次,确认 imagecreatetruecolor() 返回的资源是否有效,可以使用 if (!$image) { die('Image creation failed'); } 进行调试。另外,检查字体文件 arial.ttf 的路径是否正确,如果 imagettftext() 失败,图像可能为空或损坏。最后,查看浏览器开发者工具的Network标签,确认响应状态码是否为200,以及响应头中 Content-Type 是否为 image/png,这有助于快速定位是服务器端生成问题还是客户端渲染问题。





















