








php 8.6构建可执行phar发行包时,可以使用openssl私钥签名,并在部署端用独立可信渠道提供的同名.pubkey文件验证。默认sha256摘要只能用于完整性检查,不能替代发布者身份验证;构建环境需phar.readonly=0和openssl,生产运行环境不必为此开放phar写入。
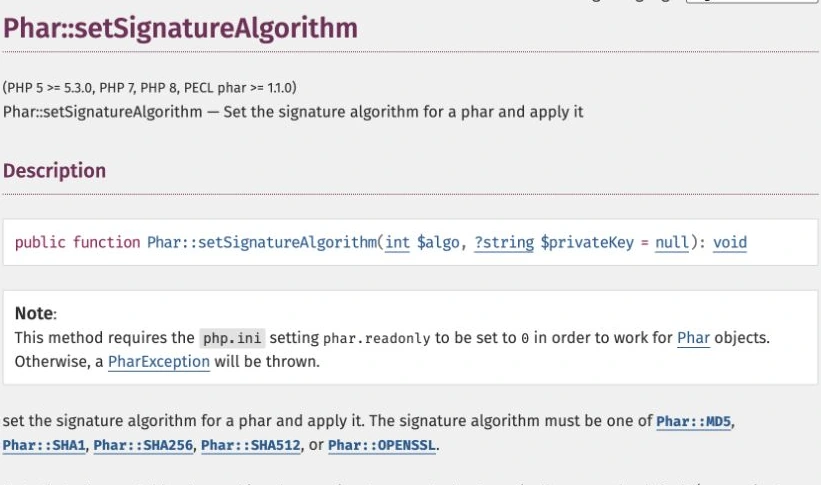 。图源:PHP Documentation Group(CC BY 3.0)。
PHP手册中的Phar::setSignatureAlgorithm。图源:PHP Documentation Group(CC BY 3.0)。
签署固定入口的Phar包
<?php
// 构建时运行:php -d phar.readonly=0 build.php
$key=openssl_pkey_get_private(file_get_contents('/srv/build-private/signing.pem'),getenv('SIGNING_PASSWORD')?:'');
if($key===false||!openssl_pkey_export($key,$pem))throw new RuntimeException('签名私钥不可用');
$details=openssl_pkey_get_details($key);
if(!is_array($details)||!isset($details['key']))throw new RuntimeException('公钥提取失败');
$file=__DIR__.'/tool.phar';
if(file_exists($file))throw new RuntimeException('目标包已存在,请使用独立构建目录');
$p=new Phar($file);$p->startBuffering();$p->setAlias('tool.phar');
$p->addFromString('index.php',"<?php echo 'tool ready', PHP_EOL;");
$p->setStub("<?php Phar::mapPhar('tool.phar'); require 'phar://tool.phar/index.php'; __HALT_COMPILER();");
$p->setSignatureAlgorithm(Phar::OPENSSL,$pem);$p->stopBuffering();
if(file_put_contents($file.'.pubkey',$details['key'])!==strlen($details['key']))throw new RuntimeException('公钥写入失败');
unset($pem);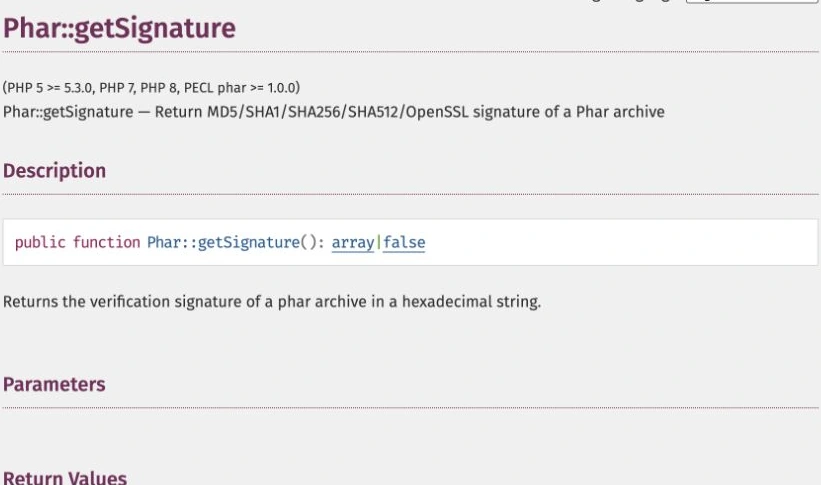 。图源:PHP Documentation Group(CC BY 3.0)。
PHP手册中的Phar::getSignature。图源:PHP Documentation Group(CC BY 3.0)。
部署时先核对公钥再运行
管理员将可信发布公钥保存为tool.phar.pubkey,与tool.phar相邻,并控制这两个文件的写权限。不能允许下载来源同时任意替换公钥,否则攻击者可给自己的包配自己的公钥。读取包本身不需要先include它:

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php
$p=new Phar('/srv/releases/tool.phar');
$sig=$p->getSignature();
if($sig===false||$sig['hash_type']!=='OpenSSL')throw new RuntimeException('不是所需签名类型');
echo "Phar已使用部署的公钥打开并确认签名类型\n";
保持构建密钥和运行环境隔离
私钥只进入受控构建环境,不能随包发布。.pubkey是公钥,不是私钥导出文件。签名错误、包内容改变或缺少相邻公钥时,打开包应失败;此时停止部署,不改用关闭哈希要求绕过。签名证明的是持有对应私钥的来源及内容完整性,不证明包内业务代码没有安全缺陷。


















